



MCUがPUF技術で秘密鍵セキュリティギャップを橋渡し
より多くの集積回路ベンダーが、デバイスレベルのセキュリティ戦略として物理的にクローン不可能な機能(PUF)に注目しています。半導体プロセスは高精度ですが、各シリコンダイは依然として微小で本質的にランダムな変動を示します。PUFはこれらの変動を取得し、現代の暗号システムの必須コンポーネントである秘密鍵として機能するユニークなデジタル値を生成します。
セキュリティは、接続された、またはInternet-of-Things(IoT)デバイスの開発者にとって最重要懸念事項となっています。ハッカーとデータ侵害インシデントが、世界中に展開された数百万ユニットの完全性とプライバシーを脅かしています。
IoTデバイスに堅牢なセキュリティを追加するのは困難です。メーカーはシリコン面積やコストを増やさず、超低消費電力と効率的な処理を維持しなければなりません。PUFは、専用鍵ストレージハードウェアの必要性を排除することで、これらの制約に対処します。
PUF回路は永続的な電源を必要としません。鍵を物理的にプローブしようとすると回路の特性が変化し、異なる出力値を生成します。したがって、鍵は暗号操作のためにオンデマンドで生成され、即座に消去されるため、実質的に抽出不可能です。
PUFが従来の鍵ヴォールトを置き換えられるため、BOM複雑性を削減しながら、セキュアSRAMに匹敵する耐タンパー保護を提供。PUF単独では絶対的な鍵セキュリティを保証しませんが、組み込みデバイスの攻撃表面を劇的に縮小します。
Maxim IntegratedとSilicon Labsの最近の製品発表が、PUFがセキュアマイクロコントローラーとシステムオンチップ(SoC)ソリューションにどう統合されているかを示しています。Silicon LabsのWireless Gecko Series 2 SoCは、デバイス固有の対称鍵を生成するSRAMベースPUFを組み込み。Maxim IntegratedのMAX32520 ChipDNA Secure ARM Cortex-M4 MCUは、不揮発性メモリ暗号化、ファームウェア保護、セキュアブートを可能にするChipDNA鍵を生成するPUFを組み込みます。
Maximの広報担当者がEE Timesに語ったところによると、MAX32520「はIoTに限定されず、産業、ヘルスケア、コンピューティングアプリケーションにも対応します。」このMCUのアーキテクチャには、シリアルフラッシュエミュレーション、ダイシールディング、タンパー検出回路が含まれます。SHA-512、ECDSA-P521、RSA-4096などの堅牢な暗号プリミティブをサポートし、ChipDNA鍵を使用してユーザーファームウェアを含むすべての格納データを暗号化し、知的財産を保護します。
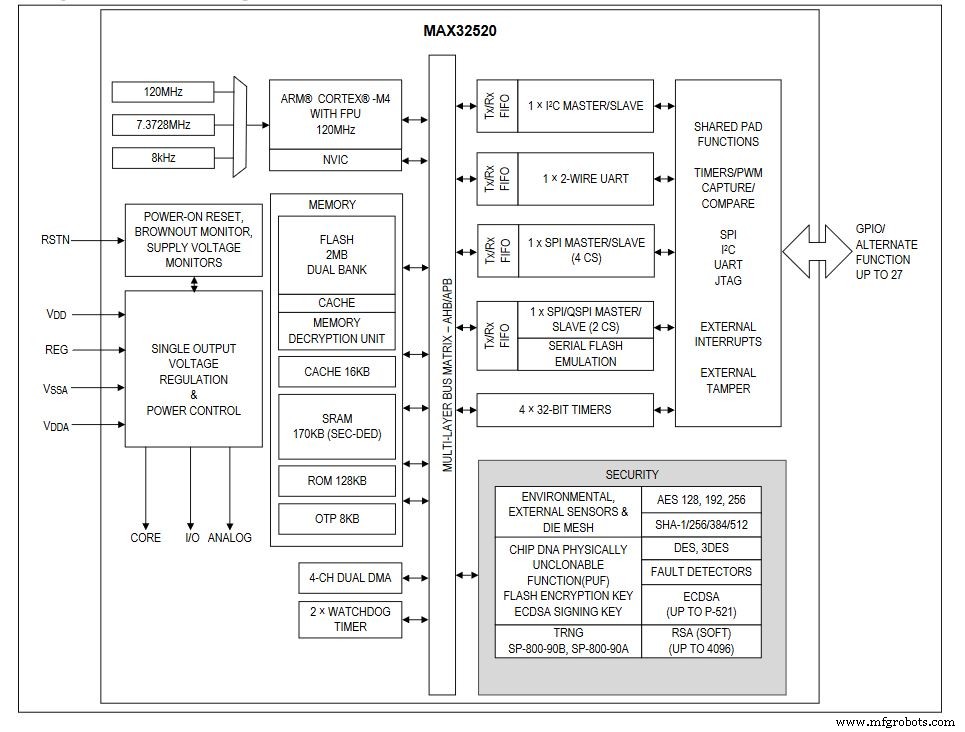 MaximのChipDNAマイクロコントローラー簡易ブロック図(画像: Maxim Integrated)
ChipDNAはECDSA署名用の秘密鍵としても機能可能。MAX32520はFIPS/NIST準拠の真正乱数生成器、環境監視、タンパー検出を提供し、これらすべてが堅牢なシステムレベルセキュリティスタックに貢献。ChipDNA回路を観察またはプローブしようとするとその特性が変化し、リバースエンジニアリング努力を阻害します。
Mike Dow、Silicon Labs
Silicon LabsのIoTセキュリティ担当シニアプロダクトマネージャー、Mike Dow氏が、同社がSRAMベースPUFをセキュアヴォールトとセキュアエレメントテクノロジーでどう採用しているか説明。SRAM PUFは、パワーアップ時のSRAMビットの固有のランダム性を利用し、単一のデバイス固有対称鍵を生成。チームがSRAM PUFを選んだ理由は、最長の実証済み信頼性記録を持つため——現場で10年以上動作する可能性のあるデバイスにとって重要です。
Silicon Labsの設計では、PUFはキー暗号化鍵(KEK)生成に専用で使用され、内部または外部メモリに格納された他の鍵をラップします。KEKがパワーオンリセット時のみアクティブであるため、その露出ウィンドウは最小限で、攻撃表面を削減。KEKの再構成はPORイベント時のみ発生し、さらにアクセスを制限します。
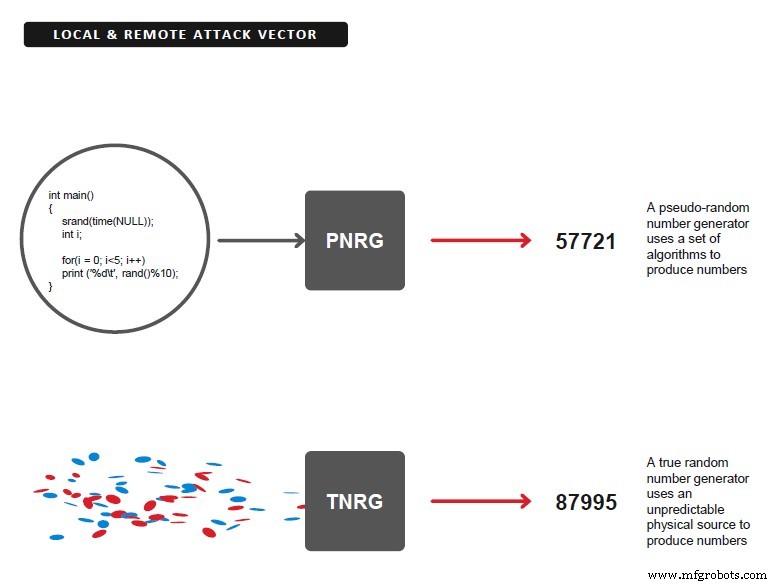 Silicon Labs設計では、KEK以外のすべての鍵生成はNIST準拠真正乱数生成器(TRNG)で実行(画像: Silicon Labs)
すべての非KEK鍵素材はNIST準拠TRNGで生成され、AES-256暗号化でラップされます。256ビット鍵の使用と、差分電力解析(DPA)サイドチャネル保護との組み合わせにより、AES実装が高度な暗号攻撃に耐性を持ちます。ECC秘密/公開アイデンティティ鍵ペアを含む鍵素材は、ワンタイムプログラマブル(OTP)メモリに格納され、デバイスが物理的に侵害されても機密性を保持します。
内部または外部メモリに大量の鍵素材を安全に格納できる能力は、複数の非対称鍵ペアを必要とする複雑なクラウドセキュリティスキームの実装における決定的優位性です。鍵を平文で格納するには物理的に安全なメモリが必要で、コストが高く保護が困難です。
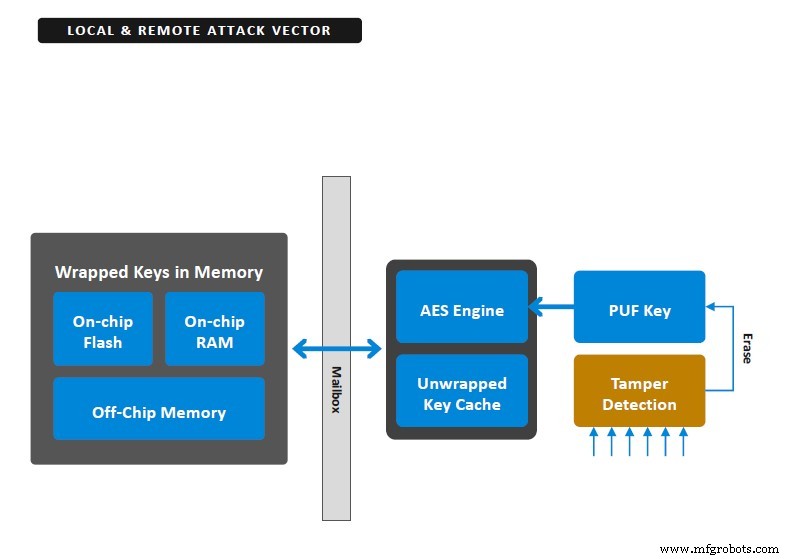 PUFが秘密・ランダム・ユニークな鍵を生成; PUF鍵がセキュア鍵ストレージ内のすべての鍵を暗号化、起動時に生成されフラッシュに保存されない(画像: Silicon Labs)
Silicon Labsは、AESアルゴリズムに初期化ベクトル(IV)を供給することをセキュアヴォールトで要求することで強化。IVは追加の128ビットパスワードのように機能し、人間オペレーターまたはチップ上で実行される別アプリケーションによる二要素認証を可能にし、鍵へのアクセスを制御します。
さらに、セキュアヴォールトは、タンパーイベント検知時にPUF再構成データを消去できる洗練されたタンパー保護スキームを含みます。一度消去されると、格納された鍵素材にアクセス不能になり、セキュアブートを含むさらなる暗号操作を効果的に「ブリック」化し防止します。
市場で最も信頼性の高いPUF技術を選び、その役割を単一KEK生成に限定することで、Silicon Labsは攻撃者がデバイスを侵害しても影響をそのデバイス単独に限定できることを保証します。追加のタンパー保護ソースがPUF鍵を破壊し、すべてのラップされた鍵を無効化。二要素認証と堅牢なAES実装と組み合わせることで、この戦略は接続デバイスに強力な階層型セキュリティを提供します。
埋め込み
- ネットワークセキュリティキーを見つけて保護する:Wi-Fiを守る簡単な手順
- プライベートデータ保護に必須の8大暗号化技術
- MicrochipとThe Things Industries、エンドツーエンドLoRaWANセキュリティ提供 – 信頼できるキー プロビジョニングで
- ルネサス、Synergyシリーズに低消費電力S5D3 MCU追加 – 高度セキュリティ搭載
- サイプレス、PSA認証済みPSoC 64セキュアMCUを発表:Arm Cortex-M、IoTセキュリティ対応
- マルチクラウド時代のサイバーセキュリティ:主要脅威の克服
- SRAM PUF:セキュアIoTデバイスのための究極の信頼の根源
- Cortex-M33マイクロコントローラーがTrustZoneでIoTセキュリティを強化
- IoTのセキュリティと断片化が依然として最大の課題、GSMA調査で判明
- InfineonとElektrobit、コネクテッドカー向け次世代セキュリティを提供
- 2021年、デジタル・ソリューションを守るトップ5サイバーセキュリティ・ブレークスルー