



IoTセキュリティの習得:信頼とレジリエンスのための明確な戦略
Intrinsic IDのCEO兼創業者であるPim Tuyls氏にインタビューし、PUFセキュリティの世界、技術スケーリングに伴うIoTセキュリティの課題、量子コンピューティングを含む他の脅威への対処法を探りました。
IoTセキュリティについて語る多くの経営幹部は、強固なトラストのルート、適切な認証メカニズム、レジリエンスの必要性を強調します。しかし、これらのセキュリティ側面を実現する方法は多岐にわたります。物理的非クローン関数(PUF)ベースのセキュリティ知的財産に特化した企業がIntrinsic IDです。
Pim Tuyls氏は2008年、Philips Researchからのスピンアウトとして同社を共同設立しました。Philipsで首席科学者として暗号クラスタを管理していた際、Intrinsic IDのコア技術の基盤となる物理PUFのオリジナル研究を開始しました。半導体とセキュリティの分野で20年以上の経験を持つPim氏は、SRAM PUFと組み込みアプリケーション向けセキュリティの分野で広く認識されています。
Pim Tuyls
彼は技術カンファレンスで定期的に講演し、セキュリティに関して広く執筆しています。『Security with Noisy Data』を共著し、ノイズのあるデータに基づくセキュリティの新技術と、生体認証、セキュアキーストレージ、偽造防止への応用を考察しています。ルーヴェン大学で数理物理学の博士号を取得し、50件以上の特許を保有しています。
Tuyls氏は、約30人のチームがPUFを多様な状況で実装する豊富な経験を持つと語ります。インタビューで同氏が強調したIntrinsic IDソリューションの主要な差別化要因は、「保存時の秘密鍵が存在しない」ことです。
チップ企業に何が欠けているか?
EE Times: 半導体企業がセキュリティ実装で見落としていることは何だと思いますか?また、接続デバイスを安全にするために何を考えるべきでしょうか?
Pim Tuyls氏: セキュリティは多くの人々にとって多くの意味を持つようになりました。例えば、半導体ベンダーにとってのセキュリティは、チップ上およびデバイス間の転送中の機密データの保護についてです。盗まれたり、改ざんされたり、コピーされたりすると、システムの侵害、多大な責任、大きな損失につながる貴重なIPの保護でもあります。しかし、エンドユーザーのプライバシーと機密性を守ることでもあります。
半導体企業がセキュリティを「あったらよいもの」と見なしていた時期がそう遠くない過去にありました。セキュリティ追加は多くの場合負担と感じられました。チップ面積を確保したくない、ブートシーケンスに必要なサイクルを追加したくないという理由です。Intrinsic IDの初期(2008年)にはよく見られました。
しかし、時代は大きく変わりました。自律的に接続されるIoTデバイスが数十億台に増え続ける中、半導体ベンダーはセキュリティが今や「必須」であると正しく結論付けました。現在、過去に強力なハードウェアセキュリティへの投資を望まなかった多くの顧客が、もはやそれがないではいられないと感じ、当社に戻ってきています。しかし、IoT向け半導体の膨大な量は極めて薄いマージンで動作しなければならないため、あらゆるセキュリティソリューションがリソースとコストの面から可能な限り少ないオーバーヘッドで済むことが極めて重要です。
認証と信頼が鍵
EE Times: IoTのどの特定の側面がセキュリティの必要性に影響しますか?IoTデバイスを安全に接続するために具体的に何が必要ですか?
Pim Tuyls氏: すべてのIoTセキュリティ問題に共通するのは、認証に関することです。どのデバイスが特定のデータへのアクセスを許可されるか?どのデバイスがネットワークに参加できるか?どのハードウェアが特定のソフトウェアを実行したり、保護されたデータにアクセスしたりできるか?これらの問いに答えるには、システム内のすべてのデバイスを認証する必要があります。したがって、適切な認証なしでは、セキュリティについて語り始めることすらできません。
したがって、IoTセキュリティの最大の課題の一つは、欺瞞の問題を克服することです。より正確には、ほとんどのセキュリティ関連ケースでは、欺瞞はなりすましによって引き起こされます。IoTでは、これは本来持つべきでない特権を獲得しようとする悪意あるデバイスに関するものです。しかし、デバイスのアイデンティティを認証できれば、何が正規で何がそうでないかを知ることができ、欺瞞の可能性を大幅に減らせます。
したがって、IoTデバイスの信頼できるアイデンティティを確立することが不可欠です。それらのデバイスに搭載される大量生産半導体が、強力かつ低コストのトラストのルート実装を持つことは特に重要です。明らかに、あらゆるセキュリティ実装は十分に強力でなければ意味がありません。しかし、IoTの膨大な量は、ソリューションが低実装コストであることも要求します。
SRAM PUFがスケーラビリティを保証
EE Times: PUFベースのセキュリティについて、特に貴社のソリューションが他のPUFセキュリティベンダーとどう異なるか、もう少し説明できますか?顧客が有用と感じる特定の機能を特定できますか?
Pim Tuyls氏: 当社は、物理的非クローン関数(PUF)技術に基づくセキュリティソリューションを提供しています。これは半導体デバイスの認証に重要です。PUFは、チップのシリコンにおける微細な変動を、その特定のチップに固有で、時間の経過とともに再現可能な0と1のデジタルパターンに変換します。このパターンは「シリコンフィンガープリント」です。フィンガープリントは、その特定のチップに固有の暗号鍵に変換され、そのアイデンティティを確立するルートキーとして使用されます。
ルートキーは、システムが必要とするときはいつでもPUFから確実に再構築され、あらゆる形式のメモリに鍵を保存する必要がありません。真のPUFでは鍵が一切保存されないため、それらは不変であり、敵対者にとって入手不可能です。これにより、航空宇宙、防衛、銀行などのハイエンドセキュリティ市場で使用できるレベルのセキュリティが提供されます。PUFは専用セキュリティハードウェアを使用せずにこの高レベルのセキュリティを達成するため、総ソリューションの実装コストは低く抑えられ、IoTの大量市場にも最適です。
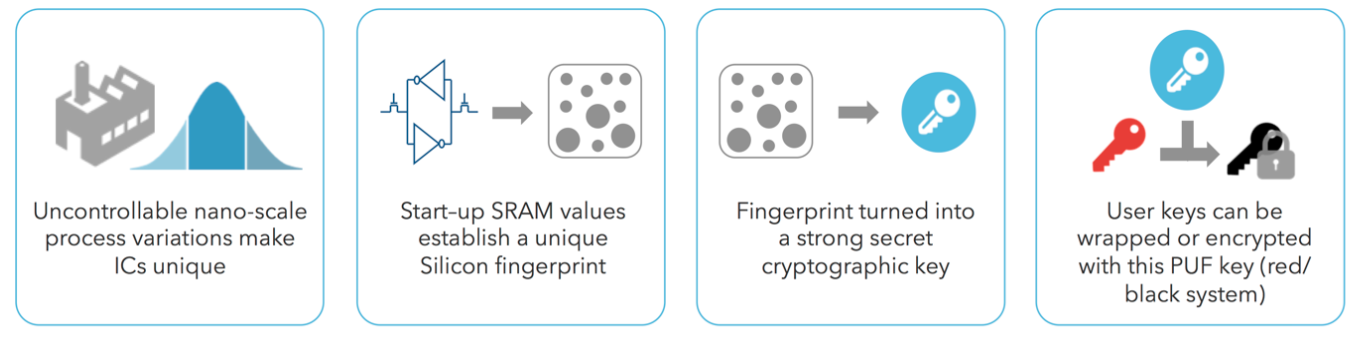
PUFはチップのシリコンにおける微細な変動を、その特定のチップに固有で時間の経過とともに再現可能なデジタルパターンに変換します。このパターンは「シリコンフィンガープリント」です。フィンガープリントは、その特定のチップに固有の暗号鍵に変換され、そのアイデンティティを確立するルートキーとして使用されます。(出典: Intrinsic ID)
ほとんどのPUF実装が提供する高いセキュリティに加え、Intrinsic IDが採用するSRAM PUF技術(SRAMメモリのランダムな起動動作からシリコンフィンガープリントを導出)は、時間経過に対する非常に高い信頼性、高いエントロピー源、そして現場で2億5000万チップ以上の導入実績という実証済みのトラックレコードを提供します。
場合によっては、当社のSRAM PUFの信頼性が、例えばフラッシュメモリ内の鍵のための不揮発性ストレージの信頼性を上回ることも見られました。さらに、SRAMはあらゆる技術ノードとプロセスで利用可能な標準半導体コンポーネントです。これにより、SRAM PUFの異なるノードとプロセスへのスケーラビリティが保証され、よく知られた半導体コンポーネントであるため容易なテストと評価が可能です。SRAM PUFはまた完全にデジタルです。SRAM PUFの追加には、追加のマスクセット、アナログコンポーネント(チャージポンプなど)、特別なプログラミングは不要です。
他のベンダーとどう違うか?当社は、PUF技術の実装をハードウェアIP、ソフトウェア、さらにはFPGA用ファームウェアとして提供する世界で唯一のセキュリティ企業だと考えています。これは、半導体メーカーが当社のPUF IPをチップのハードウェアに追加するだけでなく、その顧客もハードウェアに搭載されていないチップに当社の技術を追加できることを意味します。当社のPUF技術のソフトウェア実装「BK」は、実質的にあらゆるタイプのマイクロコントローラ(MCU)またはシステムオンチップ(SoC)で動作します。FPGAユーザーは、当社の製品Apolloを通じて、FPGAのプログラマブルファブリックにいわゆるButterfly PUFを導入できます。
当社の技術は、多数の顧客において長年にわたり現場で信頼性が実証されており、多くの異なる技術ノードへの統合が容易です。さらに、当社のPUF技術はチップのシリコンから導出される非常に高いエントロピーを提供します。
縮小ノードがセキュリティに与える影響
EE Times: 5nm以下のトランジスタサイズ縮小はセキュリティに影響し、どのように影響しますか?
Pim Tuyls氏: セキュリティソリューションが小さな技術ノードにスケーラブルであることの影響と重要性は、しばしば見落とされます。特にハードウェアベースのセキュリティでは、実装が標準コンポーネントと同じように、同じ速度で減少する技術ノードに合わせてスケールすることは自明ではありません。例えば、28nm以下では、不揮発性メモリ(NVM)を標準コンポーネントと同じように、同じ速度でスケールさせることに深刻な課題がありました。フラッシュメモリの開発は、多くの追加マスク工程を必要とするため、先進ノードでは困難かつ高価になり、メモリひいてはチップのコストを増加させます。これは多くのセキュリティソリューションに問題を引き起こします。これらは通常、何らかの形のNVMを使用して秘密鍵を保存するためです。
しかし、チップメーカーが異なるノードで同じ技術を使用できるようにするにはスケーリングが必要です。これは継続性を保証し、ソフトウェアの開発と保守の負担を軽減します。したがって、SRAM PUFソリューションが先進ノード(5nmでさえ)に導入されている事実は、この技術がチップメーカーの設計、セキュリティアーキテクチャを含め、将来的に先進ノードへのスケーリングを可能にすることを示しています。
SRAM PUFは量子にどう対処するか
EE Times: 量子コンピューティングのような進歩は、将来のセキュリティ実装に影響を与えるでしょう。SRAM PUFはこの進歩にどう対処しますか?依然として有効ですか?
Pim Tuyls氏: 量子に関連するあらゆることについて、業界には多くの混乱があると見ています。真実は、量子コンピュータの実用化はまだ数年先だということです。しかし、これが準備を待つべきだという意味ではありません。PUF技術の状況を見ると、当社や他社が使用する一部の暗号アルゴリズムは、量子コンピューティングの到来で破られるでしょう。これらは、あらゆる現代暗号ソリューションで破られるのと同じアルゴリズムです:非対称暗号です。
また、対称暗号の鍵長を延ばす必要があります。これらの問題はPUF技術ベンダー固有のものではなく、あらゆるセキュリティベンダーに当てはまります。そのため、米国商務省国立標準技術研究所(NIST)はすでにポスト量子暗号の標準化に取り組んでいます。これは、現在の非対称暗号に取って代わる、将来すべてが実装する必要があるアルゴリズムです。
しかし、PUF技術自体を見ると、心配することは何もありません。現在、ファジーエクストラクタやPUFから鍵を導出するために使用される他のアルゴリズムが量子コンピュータによって破られる兆候はありません。導出される鍵の長さを単純に延ばすことに加え、PUFに関連するすべてのアルゴリズムは、量子コンピューティングが利用可能になっても破られません。PUFは「量子耐性」があると言えますが、現実には、量子コンピュータが行うことと、PUF実装から暗号鍵を導出するために必要なアルゴリズムとの間には、単純にリンクがありません。当社のPUFだけでなく、あらゆるPUFについてです。
IoTセキュリティ標準は役立つか?
EE Times: 世界中でIoTとサイバーセキュリティに対処するための標準、認証、規制が導入されています。これらの標準/認証は業界でどのような役割を果たしますか?役立つのか、妨げになるのか?
Pim Tuyls氏: セキュリティ標準は信じられないほど重要ですが、ほとんど十分に活用されていません。特にIoTではハードウェアとソフトウェアの断片化が膨大であるため、標準が緩和しなければならない深刻なリスクがあります。すべてのデバイスが異なるルールで動作しているなら、ネットワークをどう守れるでしょうか?最も基本的なセキュリティメカニズムさえ備えていないデバイスがネットワークに含まれている限り、ネットワーク全体がリスクにさらされたままです。セキュリティシステムは、最も弱いリンクと同じ強さしかありません。
ArmのPSAイニシアチブや、当社もメンバーであるioXtアライアンスのように、IoTセキュリティの標準化を目指す業界イニシアチブが見られます。これらのイニシアチブは、大手業界プレーヤーがIoTセキュリティについて何らかの措置が必要だと合意していることを示していますが、産業界の認識だけでは不十分です。セキュリティ標準化は政府レベルで始める必要があり、真に効果を発揮します。すべてのデバイスメーカーにセキュリティを気にかけさせる唯一の本当の方法は、責任や罰金のリスクを伴って特定の標準の遵守を義務付けることです。
バイデン大統領が最近署名した大統領令は、正しい方向への第一歩です。しかし、十分ではありません。より多くの国がこの例に従う必要がありますが、米国自身もこの大統領令で述べられている以上のことを行うべきです。これは主にソフトウェアセキュリティに焦点を当てています。あらゆる強力なセキュリティソリューションは信頼できるハードウェアから始まります。当社は「ハードウェアに根ざしたサイバーセキュリティ以上に安全なものはない」と言っています。だからこそ、大統領令はハードウェアとそのサプライチェーンのセキュリティを含むよう拡張されるべきだと考えています。
PUFコミュニティの育成
EE Times: セキュリティは動的で、決して立ち止まりません。近い将来で最もワクワクしていることは何ですか?デバイスメーカーはどうすればゲームの先を行き、優れたセキュリティを維持できますか?Intrinsic IDはこの面で何か支援していますか?近い将来に何が予定されていますか?
Pim Tuyls氏: 現在の最優先事項は、製品ポートフォリオの拡大と既存製品の品質の継続的な改善です。年内後半にいくつかの新しいソフトウェア製品が登場する予定です。
また、PUFエコシステムのさまざまなプレーヤーを結集する取り組みも行っています。これは「PUF Cafe」と呼ばれるオンラインコミュニティを通じて、PUF技術に関心のある誰でも無料でアクセスできます。このサイトでは、PUF技術に関する世界中のニュースとドキュメントを共有し、月例「PUF Cafe Episodes」を開催しています。ここでは、さまざまな組織のスピーカーがPUF技術とセキュリティのさまざまな側面について講演します。最近のエピソードは量子と暗号の関係についてでした。このコミュニティは、セキュリティ問題やPUF技術自体に取り組む業界と学術界の人々を引き付けています。
>> この記事はもともと姉妹サイトEE Timesで公開されました。
モノのインターネットテクノロジー
- 産業用IoTセキュリティ:シスコCyber Visionがセキュリティランドスケープを完成させる
- 産業用IoTセキュリティ:実践的ロードマップ
- IoT/OTセキュリティプロジェクトをキックスタート:ステップバイステップブループリント
- オープンソースがIoTイノベーションを加速する理由
- 産業用 IoT システムがサイバー攻撃の標的にされる理由とその防御策
- COVID-19が製造業のIoT導入を加速させる理由
- IoTセキュリティ:サイバー攻撃からネットワークを守る
- IoTエコシステムの保護:ランサムウェアとサイバー脅威に対抗するエキスパート戦略
- IoT環境のセキュリティ確保:主要な脅威と戦略的ソリューション - パート2
- IoTセキュリティの未来志向:より安全なつながる世界への専門家戦略
- レガシーインフラを守り、IoT成功を実現する