



IoTセキュリティ:Mirai、Stuxnet、その他サイバー攻撃の理解と防御
 編集部注:IoTのセキュリティ確保は、各IoTアプリケーション内のデータ ストリームとソフトウェアを保護するだけでなく、それらのアプリケーションに依存するエンタープライズ リソースを守るためにも不可欠です。IoTセキュリティは複雑な課題であり、脅威を特定し効果的な緩和戦略を実装する体系的なアプローチを必要とします。
『Internet of Things for Architects』(Perry Lea著)より抜粋・翻案。
第12章 IoTセキュリティ
著者:Perry Lea
IoTサイバー攻撃の構造
サイバーセキュリティの分野は広大ですが、この章ではハードウェア、ネットワーキング、プロトコル、クラウド コンポーネント、オペレーティング システムにわたる脅威の幅を示す、3つの代表的なIoTベースの攻撃ベクトルに焦点を当てます。これらの攻撃様式を理解することで、アーキテクトは強靭な防御を設計できます。
- Mirai:史上最悪の分散型サービス妨害(DDoS)キャンペーン。世界中の非セキュアなIoTデバイスから発生。
- Stuxnet:産業用SCADA PLCを標的とした国家主導のサイバー兵器。イランの核遠心分離機に不可逆的な損害を与えた。
- Chain Reaction:インターネット接続なしで、シンプルなLEDライトがPANレベルのネットワークを侵害できることを示す研究用PoC。
これらの脅威を解剖することで、設計者は類似インシデントを未然に防ぐ適切な技術とプロセスを選択できます。
Mirai
Miraiは2016年8月に初出現したマルウェアで、LinuxベースのIoTデバイスを感染させ、大規模DDoS攻撃を実行できるボットネットを形成しました。著名な被害者にはセキュリティブログ「Krebs on Security」、DNSプロバイダ「Dyn」、通信事業者「Lonestar Cell」などがあります。Dynが圧倒された際、Sony PlayStation、Amazon、GitHub、Netflix、PayPal、Reddit、Twitterなど幅広いサービスに影響が及びました。
ピーク時には約60万デバイスが感染し、主にIPカメラ、DVR、ルーター、VoIP電話、プリンタ、セットトップ ボックスでした。マルウェアは3段階で配布されました:
- 発見:Miraiはポート23と2323でSSH/Telnetへの非同期TCP SYNスキャンを実行し、340万IPアドレスのブラックリスト(米国郵政公社、ヒューレット・パッカード、国防総省など)を尊重。スキャンレートは平均250バイト/秒で、制約のあるIoTデバイスに適した控えめな速度。
- 認証情報の総当たり:マルウェアは62のユーザー名/パスワード組み合わせを試行。成功したログインは中央のコマンド・アンド・コントロール(C2)サーバに報告される。
- 感染と持続:ローダー バイナリがターゲットのアーキテクチャ(32ビットARM、MIPS、x86)を特定し、デバイス固有のペイロードを展開。ポート22/23の競合プロセスを終了し、ローダーを難読化・削除して検知を回避。ボットはC2コマンドを受信するまで休眠状態に。
MiraiのDDoS戦術にはSYNフラッド、GRE IPネットワーク フラッド、STOMPフラッド、DNSフラッドが含まれます。5か月間で15,194回の攻撃コマンドが5,042のインターネット サイトに対して実行され、ピーク時623 Gbpsを記録、史上最大のDDoS攻撃となりました。
クリックで拡大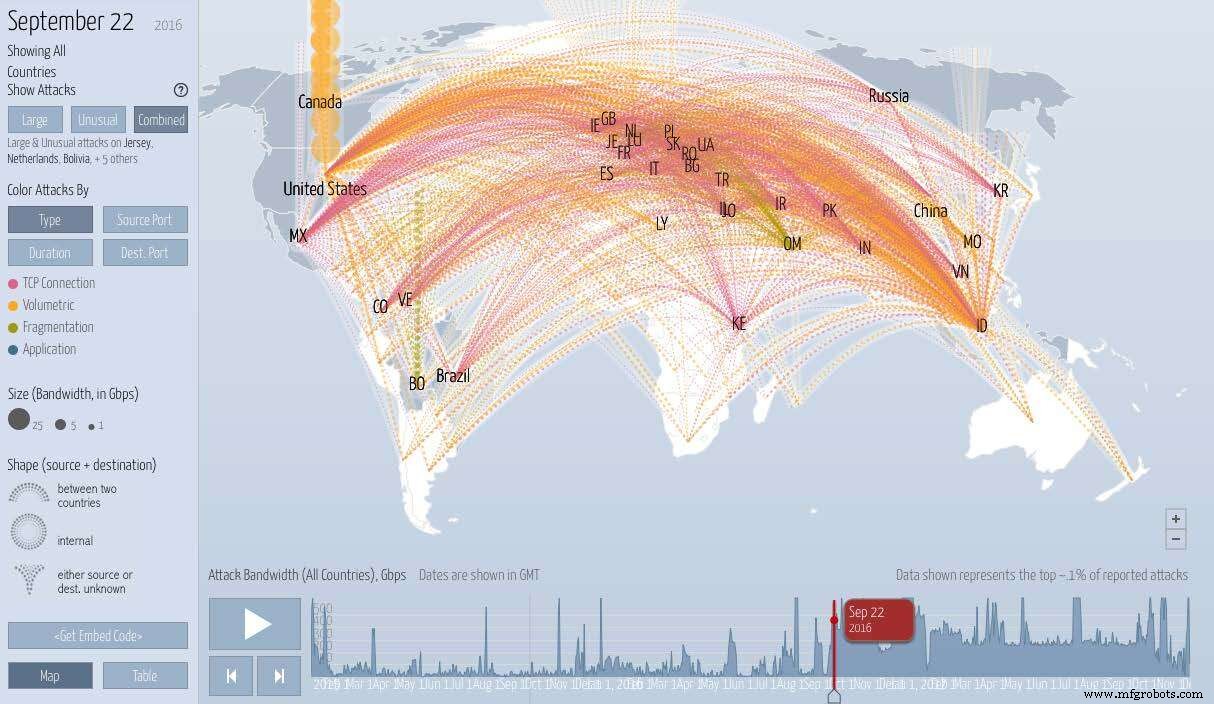
Krebs on SecurityサイトへのMirai DDoS攻撃の様子;www.digitalattackmap.com提供
Stuxnet
Stuxnetは、他国の産業インフラを永続的に破壊するよう設計された、最初に文書化されたサイバー兵器です。このワームは、重要なSCADAシステムを制御するSiemens S7-300 PLCを標的としました。ペイロードは、産業機器のモーター回転速度、具体的にはポンプとウラン濃縮遠心分離機を、807Hzと1210Hzで動作する可変周波数ドライブ(スレーブ)を変更することで改変するよう設計されていました。
Stuxnetの巧妙さは、マルチステージのゼロデイ エクスプロイト、ルートキット機能、そしてオペレータに警告せずに破滅的な故障を引き起こす精密なPLCロジックの書き換えにありました。
この記事の2ページ目へ >>
モノのインターネットテクノロジー
- 産業用IoTセキュリティ:実践的ロードマップ
- IoTセキュリティ:サイバー攻撃からネットワークを守る
- IoTエコシステムの保護:ランサムウェアとサイバー脅威に対抗するエキスパート戦略
- IoTセキュリティ——責任は誰にあるのか?
- IoTの台頭:なぜセキュリティを初日から組み込む必要があるか
- IoTセキュリティ:導入障壁の克服
- IoTセキュリティの未来志向:より安全なつながる世界への専門家戦略
- IoTデバイス普及がサイバーセキュリティ脅威を増大——政府がなすべきこと
- 欺瞞技術でIoTデバイスを保護する
- IoTセキュリティの要点:モダンなサイバー脅威からデバイスを守る
- COVID-19が医療IoTサイバーセキュリティをどう変えたか:第1波からの教訓