



Silicon Labs、Secure Vault発表——IoTデバイスセキュリティを強化するハードウェアベースソリューション
IoTセキュリティにおいて、チップベンダーはしばしば同じ批判を耳にします: 設計者とメーカーがセキュリティをコア要件として扱っていない。一般的な正当化は、セキュリティはコストを増やすため、必須でなければなぜ bother するのか?多くのデバイスもセキュリティを後付けで組み込み、侵害に対して脆弱なままです。
世界中で政府がルールを強化しています。カリフォルニア州SB-327が2020年1月発効、ヨーロッパのETSI標準がコンシューマーIoTのサイバーセキュリティを義務化、英国政府がIoTセキュリティ新法を起草中。これに応じ、ベンダーは啓発キャンペーンを強化しています。
今週、Silicon Labsがワイヤレスシステムオンチップ(SoC)ソリューション向けの新しいハードウェアベースセキュリティ提供を発表。Secure Vaultテクノロジーは、デバイスメーカーが高まるIoT脅威に対処し、規制要求を満たすのを支援する包括的スイートです。これはすでにWireless Gecko Series 2プラットフォームに統合されており、ソフトウェアセキュリティ機能と物理的にクローン不可能な機能(PUF)ハードウェアを組み合わせ、侵害リスクを低減し知的財産を保護します。
Silicon LabsはSecure Vaultを、最適化されたセキュリティレベルを提供するコスト効率の良いワイヤレスSoCと説明。サブシステム——専用コア、バス、メモリで構成——はホストプロセッサから分離されており、鍵管理、暗号化、その他の重要機能が保護されたままです。このハードウェア分離は、ヨーロッパのGDPRとカリフォルニア州SB-327をナビゲートする企業に特に価値があります。
Silicon LabsのIoTセキュリティ担当シニアプロダクトマーケティングディレクター、Gregory Guez氏に、Secure VaultがTrusted Execution Environment(TEE)などの他ソリューションとどう異なるか尋ねました。同氏は説明します:「Secure Vaultは、セキュアエレメントと顧客アプリケーションの間をソフトウェアではなくハードウェアで分離します。他ベンダーが限定的ストレージでの鍵管理を提供するかもしれませんが、我々のPUFベース設計はメモリ空間全体でセキュアな鍵ストレージを提供します。」
Secure Vaultは耐タンパー暗号化鍵も提供。Guez氏は追加します:「暗号化鍵は設定可能な検出器とレスポンスで保護されます。Secure Vaultのセキュアアイデンティティ証明書により、メーカーがデバイス真正性を証明可能——今日のIoTエコシステムで必須の要件です。」
Omdiaのシニアサイバーセキュリティアナリスト、Tanner Johnson氏は、組み込みセキュリティが妥協できない要件だと指摘。「ソフトウェアアップデートだけでは、安全でないハードウェアに根ざした脆弱性を修正できない。新法規がIoT製品セキュリティを標的とする中、ハードウェアコンポーネントが最前線の防御として機能しなければなりません。」
ハードウェアとソフトウェアを組み合わせることで、Secure Vaultはメーカーがブランド評判、設計完全性、消費者データを守るのを支援。ワイヤレスSoC内にセキュリティシステムを埋め込むことで開発を簡素化し、製品ライフサイクル全体でセキュアなオーバーザエア(OTA)アップデートを可能に。真正で信頼できるファームウェアの提供が、予期せぬエクスプロイト、脅威、規制ギャップを緩和します。
Secure Vaultは、セキュアデバイスアイデンティティ、堅牢な鍵管理、高度なタンパー検出を通じて、IoTセキュリティの4本柱——機密性、認証、完全性、プライバシー——に対応します。
セキュアデバイスアイデンティティが展開後認証の課題を解決。Silicon Labsの工場ベース信頼プロビジョニングサービスが、IC製造時にユニークなデバイスアイデンティティ証明書を生成——いわば出生証明書——展開後のセキュリティ、真正性、アテステーションベースのヘルスチェックを可能に。証明書がチップの寿命全体で真正性を保証します。
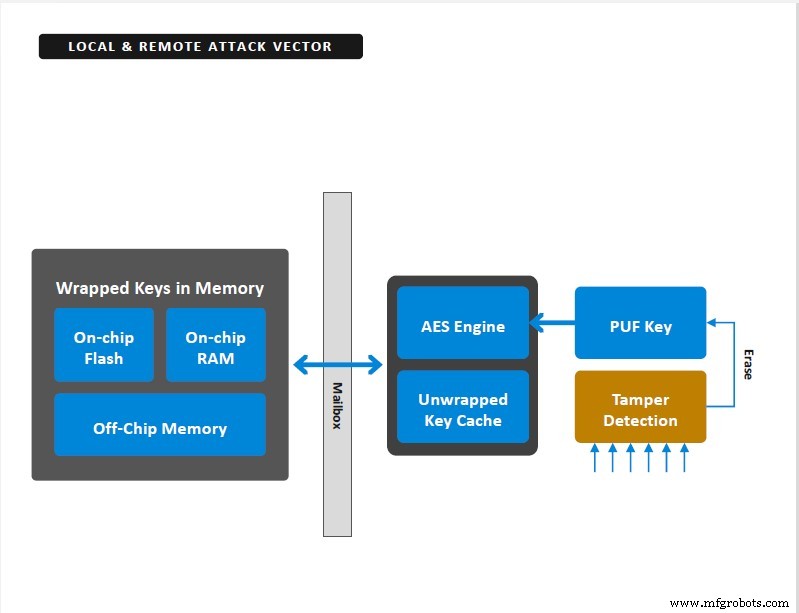
Secure VaultはPUFで生成されたマスタ暗号鍵で鍵を暗号化し、セキュアな鍵ストレージを提供(画像: Silicon Labs)
鍵の秘匿性はデバイスとデータアクセスに不可欠。Secure Vaultは鍵をアプリケーションコードから暗号化・分離。すべての鍵はPUFで生成されたマスタキーで暗号化され、パワーアップ署名はデバイスごとにユニーク。マスタキーはパワーアップ時に生成され、保存されたマスタキーを排除し、攻撃ベクトルを削減。
タンパー検出は、エンクロージャ耐タンパーから、電圧、周波数、温度操作の洗練されたシリコンレベル検出まで多岐にわたります。設定可能なタンパーレスポンス機能で、開発者が異常検知時に割り込み、リセット、さらには秘密鍵削除をトリガー可能。
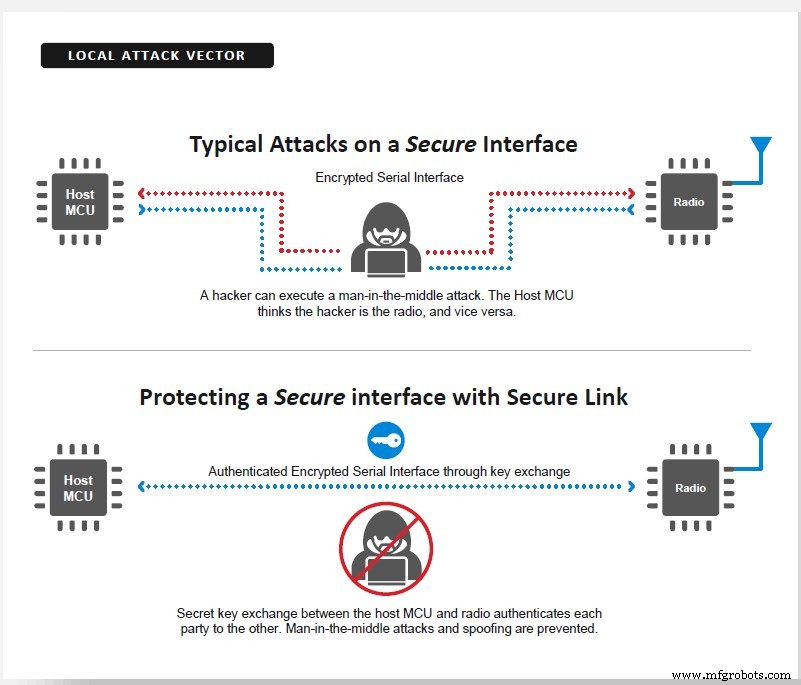
Secure LinkがマイクロコントローラーとWi-Fiチップ間のインターフェースを暗号化し、攻撃者がSSIDやパスキーを窃取するのを防止(画像: Silicon Labs)
追加のSecure Vault機能には、アンチロールバック保護——脆弱な古いファームウェアの再ロード防止——とSecure Linkがあり、マイクロコントローラー-Wi-Fiインターフェースをデバイスごと、セッションごとのDiffie-Hellman鍵交換で暗号化。リンクはデバイスごとにユニークに保護され、電源サイクルごとに鍵が再生成されるため、悪用が困難です。
Silicon Labsは現在、Secure Vault対応ワイヤレスSoCをサンプリング中で、2020年第2四半期末にリリース予定です。
埋め込み
- IoTセキュリティを解明:接続デバイスを守る
- ハードウェアセキュリティがIIoTをリード:耐タンパー性、迅速な市場投入、製造/輸送/ユーティリティへの強力な保護
- ルネサスRX23W MCU、Bluetooth 5.0とTrusted Secure IPでIoTセキュリティを強化
- IoTが石油・ガス業界のセキュリティリスクをどう軽減するか
- 産業用IoTセキュリティ:実践的ロードマップ
- IoTセキュリティ——責任は誰にあるのか?
- IoTの台頭:なぜセキュリティを初日から組み込む必要があるか
- IoTセキュリティ:導入障壁の克服
- 機能するマネージドIoTエコシステムの構築:柔軟性、セキュリティ、標準化
- 欺瞞技術でIoTデバイスを保護する
- 最近の侵害事例から学ぶIoTセキュリティ──企業を守る教訓