



クラウドストレージの安全性は? データ保護の仕組みとプロバイダー選びのポイント
データをクラウドに保存すれば、オンプレミスのストレージインフラの購入・管理・維持が不要になります。この利便性がある一方で、クラウドベースのデータを直接制御できないことへの懸念は、ビジネス現場で根強く残っています。しかし実際には、クラウドストレージのセキュリティは、一般的なオンプレミス保護よりも優れているケースがほとんどです。
本記事はクラウドストレージセキュリティの入門として、プロバイダーがデータを守るために用いる技術を解説します。クラウドベースデータの安全確保におけるさまざまな側面を学び、トップクラスのプロバイダーと、保護が不十分なベンダーを見分けるポイントを理解しましょう。
安全なクラウドストレージとは
クラウドストレージとは、企業がオンサイトのデータストレージではなくクラウドにデータを保存できるクラウドコンピューティングサービスです。このモデルは、ファイルをサードパーティのサーバーに保管し、従業員があらゆるデバイスからオンデマンドでデータにアクセスできる便利な方法を提供します。
一般的なユースケースは以下の通りです。
- データバックアップ
- プライマリファイルストレージ(ハイブリッドおよびマルチクラウド構成で最も一般的)
- メールストレージ
- DRaaS(Disaster Recovery as a Service):予期せぬ事態への対応
- ファイルアーカイブ
- DevOpsチームがストレージリソースをスピンアップするためのテスト・開発環境
クラウドに保存されたデータはオンプレミスサーバーに存在しないため、パブリッククラウドを利用する企業は、データの安全確保を部分的にプロバイダーに委ねることになります。朗報は、トップクラスのベンダーのデータセンターでは、データの安全を確保するためのさまざまな実践が採用されていることです。これらの対策には主に以下が含まれます。
- エンドツーエンドのデータ暗号化
- 高度なサイバーセキュリティ機能
- 安全な認証プロトコルとアクセス制御メカニズム
- 高可用性を保証する機能
- 複数のロケーションに分散配置されたサーバーへのデータ格納
- 物理デバイスとインフラストラクチャの高度なセキュリティ
- 高度なクラウド監視機能
クラウドストレージはどの程度安全か
適切なプロバイダーと提携すれば、あなたのクラウドストレージはあらゆるオンプレミスインフラよりも安全です。しかし、すべてのクラウドストレージプラットフォームが同等ではなく、中にはプロバイダーが認めるより安全性が低いものも存在します。
優れたプロバイダーは、オンプレミス構成では容易(または安価)に導入できない多くの機能とフレームワークを提供します。これらの能力には以下が含まれます。
- トップクラスの冗長性:プロバイダーレベルのデータセンターは、災害復旧シナリオに備えた最高レベルの機器とソフトウェアの冗長性を備える
- 強固な物理セキュリティ:ハイエンドデータセンターは、一般的な社内サーバールームより遥かに安全な施設でサーバーを管理。典型的な対策には、24時間施設監視、指紋認証ロック、警備員常駐など
- 多層防御のセキュリティ機能:クラウドプロバイダーは、クラウドストレージへの出入りトラフィックをフィルタリングするために最高レベルのハードウェア・ソフトウェアベースのファイアウォールを採用。侵入検知システム(IDS)の利用も標準的
- 高度なセキュリティテスト:クラウドプロバイダーは、ストレージセキュリティレベルが最新の脅威に対応できているかを確認するため、定期的に脆弱性評価とペネトレーションテストを実施
- 継続的監視(CM):CMにより、セキュリティチームが施設内のすべてのサーバーとクラウドストレージをリアルタイムで可視化
クラウドストレージのセキュリティは、オンプレミスデバイスを保護するために使用するものより堅牢である可能性が高いですが、クラウドはデータの保存方法に複雑さを加えます。チームは新しいツールの使い方を学び、セキュリティ戦術を調整し、データセキュリティを確保するための新たな対策を講じる必要があります。
クラウドストレージセキュリティの課題
メリットがある一方で、データをクラウドに移行することは、ファイルを新たなリスクにさらすことでもあります。以下に、クラウドストレージセキュリティにおける最も一般的なリスクと懸念を整理します。
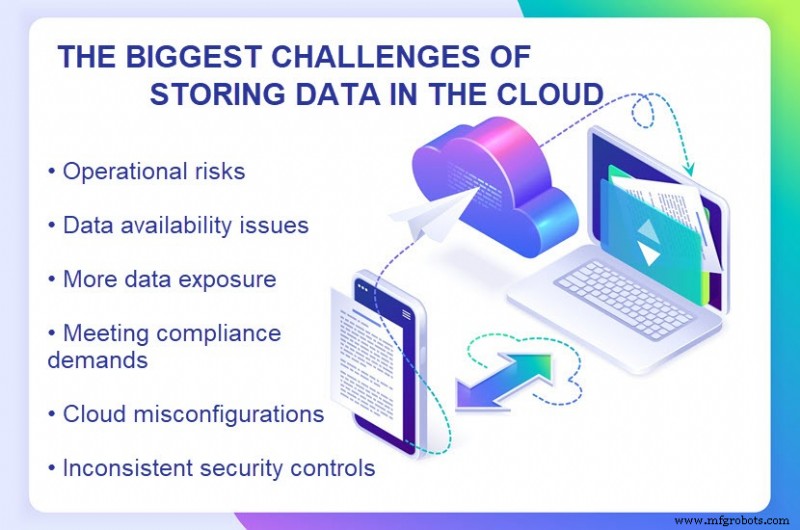
運用リスク
ほぼすべてのクラウドセキュリティインシデントは、クライアント側の運用上のミスが原因です。最も一般的なミスには以下が含まれます。
- セキュリティチームやITチームの知らないところで、従業員が未承認のクラウドストレージサービスやプラットフォームを使用する
- 間違ったユーザーとファイルを共有する
- 貴重なデータを誤って削除する
- 鍵管理の不備により暗号化キーを紛失する
- 脆弱でクラックしやすいパスワードに依存する
- 従業員が未承認かつ非セキュアなデバイスを使用する
未承認デバイスの使用は、BYOD(私物端末業務利用)文化を持つ企業で特にリスクが高まります。その場合、経営陣は厳格なBYODポリシーを策定・徹底し、安全な運用を確保しなければなりません。
データ可用性の懸念
運用リスクはサービスプロバイダー側でも発生し得ます。一般的な問題には以下が含まれます。
- サーバー障害やスタッフのミスによるサービス中断
- 地域的災害(停電、火災、地震等)によるハードウェア障害とダウンタイム
- プロバイダーへの直接的なサイバー攻撃、または他のクラウドユーザーを経由した攻撃の成功
ストレージプロバイダーに何らかの事象が発生した場合、それはあなたのデータアクセスに直接影響します。ベンダーのチームが問題を解決するまで待つ必要があり、ベンダー側の問題が解決するまで、チームはクラウドベースのデータにアクセスできない可能性があります。
データ露出の増大
データセキュリティの大部分は、チーム外部の人間がデータにアクセスできないよう確実にすることです。ファイルの保存をパートナーに依存すると、悪意あるアクターがあなたのデータに到達できる攻撃対象面が広がります。
チーム内でデータ漏洩を防ぐための適切な予防措置を講じていても、ストレージプロバイダーが誤ってあなたのファイルを露出させ、データ漏洩を引き起こしたり、コストのかかる攻撃への道を開いたりする可能性があります。
規制およびコンプライアンス義務
コンプライアンス要求は、データの保存方法と場所によって異なるため、クラウドストレージはすべての関連要件を満たさなければなりません。これらの要求は、プロバイダーが以下をどう行うかを規定します。
- データの保存と処理
- ファイルへのアクセス制御
- ストレージのセグメンテーション
- データの削除
- データの保護
現在の要件を満たすだけでなく、クラウドサービスは、ビジネスが新たな要求や規制に適応できるよう、十分な柔軟性も備えている必要があります。
誤設定の問題
クラウドの誤設定とは、クラウドデータをリスクにさらすエラーや不具合を指します。エンドユーザーはデータと操作に対する可視性と制御が制限されるため、誤設定はよくある問題です。
クラウドストレージの誤設定は通常、以下が原因で発生します。
- 経験不足のエンジニア
- IT担当者のミス
- 不適切なリソースおよび運用ポリシー
誤設定は、内部脅威またはクラウドへのアクセスを獲得した外部アクターによるデータ侵害につながることがよくあります。
一貫性のないセキュリティ制御
矛盾した複雑すぎるセキュリティ制御も問題を引き起こします。最も一般的な問題は、プロバイダー側とクライアント側のチームが矛盾するルールを設定し、ハッカーが悪用できるセキュリティギャップを生むケースです。
矛盾するセキュリティ制御のリスクを軽減するには、以下の2つのアプローチがあります。
- チームが基本的なセキュリティ制御を設定・管理できるクラウドストレージソリューションを選ぶ
- データストレージセキュリティの全責任を引き受ける信頼できるプロバイダーと提携する
クラウドストレージセキュリティのベストプラクティス
クラウドストレージセキュリティは、サービスプロバイダーとコンシューマーの共同責任です。どちらか一方のみが強力なデータ保護をしていても、もう一方のセキュリティ不足がリスクと攻撃を招きます。プロバイダーとコンシューマーは以下のように取り組むべきです。
- プロバイダーは、プラットフォームのベースラインフレームワークを実装する(認証プロトコル、アクセス制御、高度な暗号化等)
- コンシューマーは、ネイティブフレームワークを追加対策で補強し、クラウドデータへのアクセスをより厳格に制御する
以下に、ベンダーとサービス利用者の双方がデータ安全性を確保するためのベストプラクティスを紹介します。
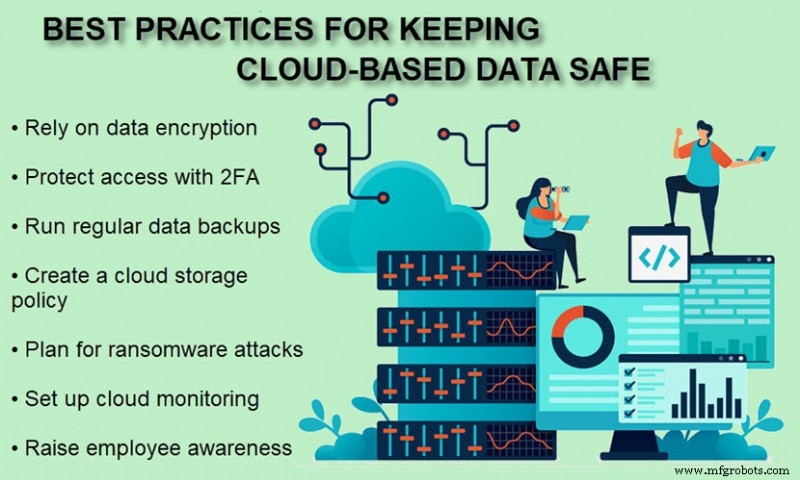
データ暗号化
クラウドプロバイダーはクラウドデータを暗号化しなければなりません。これにより、悪意あるアクターやプログラムがファイルにアクセスしても、不正ユーザーが見つけるのはスクランブルされたデータのみとなります。データを復号する唯一の方法は、復号キーを使用することです。
プロバイダーは、データを保存時と転送時の両方で暗号化すべきです。
- 保存時暗号化:現在使用されていない保存済みクラウドデータを保護(AES 256ビット暗号化が最も一般的)
- 転送時暗号化:2つのクラウドまたはネットワークポイント間でファイルが移動する際のデータを保護(TLS/SSL 128ビット暗号化が最も一般的)
企業はクライアントサイド暗号化により、クラウドストレージセキュリティをさらに強化できます。この戦略では、暗号化と復号がターゲットユーザーのデバイス上で行われます。プロバイダーのサーバー上で暗号化・復号は発生せず、ベンダーはキーを一切保持しません。ハッカーがプロバイダーのサーバーを侵害しても、あなたの復号キーを入手することはできません。
二要素認証(2FA)
二要素認証(2FA)では、ログイン時にユーザーが2種類の情報を提供することを求めます。ユーザー名とパスワードに加え、以下のような追加認証情報が必要です。
- 生体認証スキャン(顔認証や指紋認証が一般的)
- ユーザーのメールアドレスや電話に送信されるワンタイムPIN
- ハードウェアトークン(通常はUSB)
2FAは、フィッシング攻撃の標的となりやすい「盗まれたパスワード」だけでクラウドストレージにアクセスされるのを防ぐ、追加のセキュリティ層を提供します。2FAの利用を可能にするプロバイダーを選びましょう。
データバックアップ(双方で実施)
あなたとクラウドプロバイダーの双方が定期的なバックアップを作成すべきです。
- プロバイダーは定期的にクラウドデータをバックアップし、ファイルを複数のデータセンターに分散配置すべき。いずれかのサーバーがオフラインになっても、クライアントはダウンタイムを被らない
- あなたも、最も機密性の高い(またはすべての)クラウドベースファイルをオンプレミスのハードドライブにバックアップすべき。これらのバックアップをイミュータブル(変更不可)に保ち、定期的に更新することで、あらゆるシナリオでのデータ損失を防止
クラウドストレージポリシーの策定
クラウドストレージポリシーは、従業員がクラウドでのデータ保存と管理に関する会社の方針を理解するためのものです。このドキュメントは、会社の現在のニーズとチームが使用するクラウドサービスに合わせて進化させるべきです。ポリシーには以下を盛り込みます。
- すべてのクラウド関連ビジネス目標の明確な概要
- 従業員がクラウドストレージをいつ、どう使うべきかのガイドライン
- クラウドデータを扱う際のベストプラクティス
- どのデータをどのクラウドストレージに格納すべきかの指示
- すべてのコンプライアンスおよび規制責任の概要
- すべての設定基準
ハイブリッドクラウドアーキテクチャを採用している場合、ポリシーには、あなたの固有のハイブリッド環境におけるクラウド使用のアクセス、管理、統合、ガバナンスに関する実践も含めるべきです。
ランサムウェア対策
ランサムウェア攻撃では、ハッカーがあなたのデータを暗号化し、復号キーと引き換えに身代金を要求します。被害者が要求を拒否すれば、犯人はキーを削除し、結果として標的データを無価値にします。
このサイバー攻撃は財務とレピュテーションに壊滅的な打撃を与えるため、高度なランサムウェア保護を提供するクラウドプロバイダーと常に提携すべきです。
クラウドストレージ監視
継続的な変更、アクセス、アクティビティの監視は、クラウドストレージへの潜在的脅威の特定と除去に役立ちます。ほとんどのストレージサービスには、以下のアラート機能を備えた堅牢なクラウド監視が含まれます。
- 新規サインイン
- アカウントアクティビティ
- データ共有
- ファイル削除
- 異常かつ疑わしいアクティビティ
プロバイダーチームのアラートに加え、独自のクラウド監視ツールを導入することも可能です。追加ツールにより、クラウドストレージセキュリティに対してプロアクティブなアプローチを取り、チームが自社側から発生する脅威を特定できるようになります。
従業員へのクラウドストレージセキュリティ教育
従業員へのクラウドストレージセキュリティ教育は、クラウド上のファイル保護に大いに貢献します。以下を含む、クラウドストレージポリシーの主要側面すべてに精通させる研修セッションを実施しましょう。
- クラウドに保存すべきデータと、オンプレミスに残すべきファイル
- 安全なデータ共有プラクティス
- 承認済みのクラウドストレージツールとプラットフォーム
- クラウドでのデータ共有と保存がもたらすリスク
- 関連する設定基準
- 社内外のアクセスルール
安全なクラウドストレージの未来
クラウドストレージはすでに平均的なオンプレミスサーバーよりも相当安全ですが、予測によればこのセキュリティ格差は今後さらに拡大する見込みです。近い将来、クラウドストレージセキュリティで期待できる注目すべきトレンドをいくつか紹介します。
- AIツール:プロバイダーはクラウドデータ保護のためにAIを活用し始めています。AI搭載ツールはスタッフの負担を軽減し、セキュリティ分析の最初の数段階を監督できます。
- マルチクラウドストレージの増加:データのセカンダリコピーを別のクラウドに保存する動きが、ランサムウェア脅威の軽減とクラウド災害復旧の改善を目指すプロバイダーの間でさらに普及します。
- パフォーマンス向上:セキュリティ強化に加え、クラウドストレージソリューションはよりスケーラブルかつ柔軟になり、オンプレミス構成に匹敵するようになります。
- 価格低下:クラウドプロバイダーはコスト削減に注力し、クラウドストレージの競争力を高めます。最初の変化は、高額なエグレス料金の撤廃になる見込みです。
- エッジへの移行:より多くのクラウドコンシューマーが、クラウドストレージをネットワークのエッジへ移動させるようになります。エッジコンピューティングにより、顧客基盤に近い場所でプロセスをセットアップ・実行できます。
- 機密計算:より多くのプロバイダーが機密計算を採用し、クラウドストレージセキュリティをさらに強化します。この機能は、保存時と転送時の暗号化に、操作中もデータを安全に保つ「使用時暗号化」を追加します。
適切なサービスプロバイダー選びがクラウドストレージセキュリティの鍵
これで、安全なクラウドストレージプラットフォームと、十分な保護を欠くプラットフォームを区別できるようになったはずです。前述の機能の大半(理想的にはすべて)を提供するベンダーを選べば、不要なリスクを日常業務に追加することなく、クラウドコンピューティングの恩恵を享受できます。
クラウドコンピューティング
- マルチクラウドをマスターする:ロックイン回避とレジリエンス向上の戦略ガイド
- クラウドコンピューティングのマスターへの道:エキスパートになるための実証済みロードマップ
- なぜクラウドセキュリティが現代サイバー防御の要なのか
- クラウドセキュリティエンジニアへの道:スキル、責任、認定資格
- 2020年トップクラウドストレージサービス:セキュリティ、価格、機能比較
- Google Cloudの2020年進化:Meet強化、メインフレーム移行、COVIDデータ、無料トレーニング
- クラウドコンピューティングがビジネス管理に革命をもたらす仕組み
- クラウドテクノロジーの保護:データ保護とリスク軽減のベストプラクティス
- Azureクラウド完全攻略:ビジネス成功のための実証済み戦略
- クラウドセキュリティ完全攻略:リスク軽減と組織保護の実証済み戦略
- Google CloudへのWordPressインストール:ステップバイステップガイド