



Intel SGXによる産業用IoTのセキュリティ確保:DDSセキュリティの概要
複数回シリーズの第1回
ミッションクリティカルな産業用IoT環境の保護には、エッジからクラウドまで、複数のシステムとサプライヤーにわたってスケールするセキュリティが要求されます。OMG DDSセキュリティ標準の主要著者として、RTIは分散環境を守るための必須要件の定義に貢献してきました。DDSセキュリティプラグインは、データ中心の堅牢な保護をデータインモーションに提供し、RTI Connext DDS Secureは、柔軟で細粒度な制御とデバイスからクラウドまでの最適なパフォーマンスでシステムを保護する、実証済みの信頼できる接続フレームワークを提供します。
セキュリティは依然として複雑な課題です。RTIのConnext DDSフレームワークがハイグレードなソフトウェアセキュリティを組み込んでいる一方で、我々の研究チームはIIoT展開をさらに強化する追加レイヤーを積極的に探求しています。このシリーズでは、RTI Researchの革新的なセキュリティアプローチに関する洞察を共有します。
セキュリティエキスパートのJason Upchurchが、信頼できないシステム上で機密データを扱うアプリケーションを守るハードウェアメカニズムを検証します。RTI Connext® DDS Microとセキュリティプラグインの文脈でIntel SGX®に焦点を当て、保護の境界を押し広げます。
さあ、始めましょう。
SGXとは何か、なぜ重要なのか
SGX(Software Guard Extensions)は、機密データを扱うアプリケーションを実行するためのTrusted Execution Environment(TEE、信頼実行環境)を提供するIntel ISA拡張です。IntelプロセッサーはIIoTデバイスで優勢ではありませんが、多くのIIoTアーキテクチャを支えるサーバールームでは頻繁に登場します。これらのサーバーサイドアプリケーションは攻撃者にとって高価値な標的であり、SGXを重要なデータフローの保護に価値あるツールたらしめています。
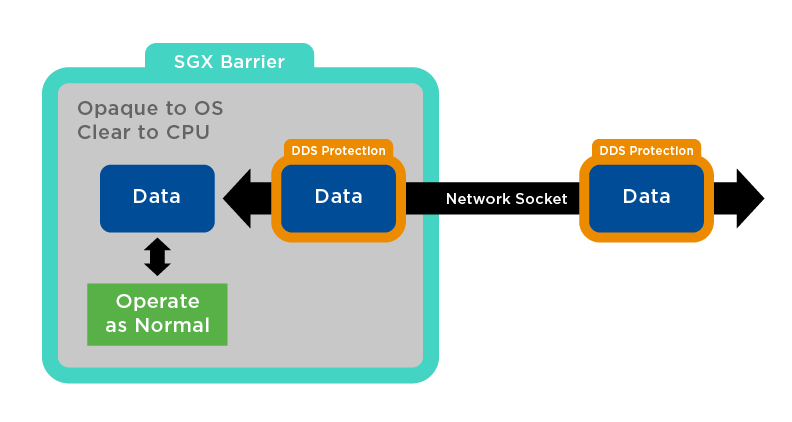
図1: SGX空間内のConnext DDS Secure
オーバーザワイヤーセキュリティだけでは不十分
古典的なAliceとBobのシナリオを考えてみましょう:メッセージが、盗聴者Eveによって傍受可能なネットワークを通過します。暗号化はデータインモーションを保護しますが、現実の攻撃者はエンドポイント自体を侵害することが多いです。大規模侵入の元捜査官として、Eveが暗号化トラフィックを捕捉することは稀だが、侵害されたシステムから秘密を盗むことは頻繁にあることを目撃してきました。
実際には、AliceとBobはメッセージを伝達するために、オペレーティングシステム、アプリケーション、ファームウェア、ネットワークハードウェアなど多数のコンポーネントに依存します。このようなシステムのTrusted Computing Base(TCB、信頼されるコンピューティングベース)は、異なるベンダーからの数百の要素を含み、スタック全体を信頼することは困難です。
あるセキュリティ専門家がかつて述べたように、「精巧な錠前付きの鉄のドアを、紙の壁の家に取り付けるようなものだ。」
このリスクを軽減するため、業界は最小限の信頼すべきコンポーネントセットを分離し、各々を認証し、許可されないコードがTCBに入らないようにする戦略を採用しています。
エンドポイント(および間のすべてのポイント)でのセキュリティ
今日のコンピューティング環境は豊富な機能性とセキュリティのバランスを取っています。IIoTでは、コストと互換性の理由から、開発者は機能豊富で広くサポートされるOSを好むことが多く、これがTCBを拡大させます。これらの要求を調和させるため、多くのデバイスは標準OSと別個のTrusted Execution Environment(TEE)を並行して実行するようになっています。
典型的なTEEは2つの並行OSで動作します:汎用タスク用のリッチOSと、機密操作用のセキュアOS。これらの遷移はハードウェア制御され、トラストチェーンローディングなどのメカニズムで検証されます。
SGXは異なるアプローチを提供します。そのTCBはCPUとアプリケーション自体に限定され、OS、ファームウェア、ハイパーバイザー、BIOSを信頼する必要がありません。信頼すべきソフトウェアはアプリケーションのみであり、信頼チェーンはルートアテステーション、CPU、アプリケーションの3リンクのみで、攻撃対象面を大幅に縮小します。

図3: SGX環境における攻撃対象領域
私の実験では、バニラUbuntu 16.04システム上でSGXエンクレーブ内にDDSアプリケーションを実行します。DDS Secureで暗号化されたデータがOSに到達し、SGXに転送され、そこで暗号化が除去され、隔離された不透明な環境でアプリケーションによって処理されます。結果はConnext DDS Secureで再暗号化されてエンクレーブを離れます。このアプローチにより、OSや悪意あるソフトウェアからデータを保護し、特権攻撃者であってもアプリケーションのデータにアクセスできないようにします。
SGXとDDSセキュリティの詳細については、直接お問い合わせください。
モノのインターネットテクノロジー
- UID概要シリーズ 第3部:防衛分野における一意識別の未来を形作る
- Intel SGXによるDDSセキュリティ強化:第3回 – 堅牢化されたDDSサービス
- SGXによるDDSセキュリティ:SCONEとMicro DDSを用いた暗号化アプリケーション構築
- 産業用IoTセキュリティ:実践的ロードマップ
- 産業用 IoT システムがサイバー攻撃の標的にされる理由とその防御策
- IoTセキュリティ:サイバー攻撃からネットワークを守る
- IoTエコシステムの保護:ランサムウェアとサイバー脅威に対抗するエキスパート戦略
- IoT環境のセキュリティ確保:主要な脅威と戦略的ソリューション - パート2
- IoTセキュリティ:接続デバイス固有の脅威ランドスケープを解剖(パート1)
- 産業用IoTセキュリティ:次世代ブループリント──パート2
- セキュリティがIoTの真価を解き放つ