



Mirai DDoS攻撃から学ぶ産業用IoTセキュリティの教訓

先週金曜日に展開したMirai DDoS攻撃は、今日のIoT導入における根本的な弱点を露呈しました。消費者デバイスが標的でしたが、同じ脆弱性は産業環境にも共鳴します。ボットネットは数千万のIPアドレスを活用し、メーカー設定のデフォルトパスワード(推測しやすいことで悪名高い)を悪用しました。同じデフォルトパスワードのジレンマに遭遇した産業オペレーターはどれほどいるでしょうか? より重要なのは、デバイスを監査してパスワード変更を確認したオペレーターがどれほどいるか? 数字は後者が稀な習慣であることを示唆しています。
産業ネットワークがこのような大規模攻撃から隔離されているように見えても、根本的な攻撃戦略は直接適用可能です。1つまたは複数の周辺デバイスを侵害することで、攻撃者はミッションクリティカルな資産やネットワーク全体に対する二次攻撃を仕掛けられます。産業防衛者はしたがって、この「ラテラル攻撃」ベクトルを予測し、緩和しなければなりません。
- デバイスがリモートで管理困難なサイトに展開されており、ソフトウェア更新が散発的または存在しない。
- 最小限のオペレーター監視で自律動作し、管理者は一度設定したら放置しがち。
- より広範なネットワークに接続しデータを共有するため、露出が増大。
- 侵害ベクトルは通常シンプルで低コスト。
- ネットワークトランスポートセキュリティが不十分なことが多く、データが脆弱。
- 侵害されたデバイスが単なる踏み台であるため、メーカーは堅牢なセキュリティへの投資インセンティブが薄い。
これらの特徴はあなたの産業環境を反映していますか? そうであり、歴史がそれを証明しています。2015年のウクライナ電力配電SCADAシステムへの攻撃は、隔離と匿名性への依存がもはや十分でないことを示しました。より多くの産業デバイスがインターネットやプライベートネットワークと統合されるにつれ、攻撃対象領域は拡大します。脅威は物理的侵入(例:Stuxnet)や、不適切に設計されたソフトウェアの悪用を通じても侵入し得ます。ネットワークを完全に防衛できるという前提は非現実的です。代わりに、内部の敵の存在を前提に設計しなければなりません。
第一の防衛線はデバイスの強化です。業界は、ハードウェアチップ、オペレーティングシステム、ライブラリ、アプリケーションをカバーする包括的な署名とセキュリティ慣習を採用する必要があります。セキュアブート、信頼の連鎖メカニズム、署名済みファームウェアは、あらゆる産業導入の必須前提条件です。
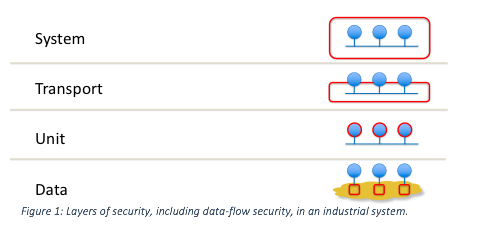
堅牢なデバイスセキュリティがあっても、すべてのネットワーク参加者が非侵害状態でいられるとは限りません。産業データはミッションクリティカルであり、あらゆるレイヤーで保護される必要があります。
ここで登場するのが、OMG Secure DDS標準とRTI Connext® DDS Secureです。これらはセキュリティをデータ配布インフラストラクチャに直接組み込むソリューションです。OMG Secure DDS標準に基づくRTI Connext DDSは、以下を提供します:
- 検出認証
- データ中心のアクセス制御
- 暗号化保護
- タグ付けとログ記録
- 否認防止
- セキュアマルチキャスト
これらの機能はトランスポートに依存せず、プラグイン対応で、標準APIを通じて基盤となるセキュリティライブラリを置き換えることができ、アプリケーションロジックを変更せずに導入可能です。
従来のネットワークセキュリティツールと比較したSecure DDSの主な違い:
- セキュリティがインフラストラクチャの不可欠な一部であり、Quality-of-Serviceメトリクスに反映される。
- きめ細かなデータトピックレベルのアクセス制御をサポート─いわゆるデータフローセキュリティ。
- 各データトピックに合わせて暗号化、認証、アクセス制御の設定可能な組み合わせを実現。
- 設定がセキュリティを駆動し、アプリケーション開発者は機能に集中、アーキテクトがセキュリティポリシーを管理。
Secure DDSは、最初からネットワークのファブリックにセキュリティを焼き付ける、根本的に異なるパラダイムを提供します。これにより、よりシンプルな導入、より高いパフォーマンス、より高いレジリエンスが実現されます。最もクリティカルな産業アプリケーションでDDS Secureを信頼するお客様が、その有効性を証言しています。
ツールはすでに利用可能です。次のステップは、それらを採用し、この安全なモデルへの移行パスを描くことです。RTI Connext DDS Secureの詳細についてはこちらをご覧ください。RTIのソリューションがあなたのIIoT環境をどう守れるか、お問い合わせください。
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
モノのインターネットテクノロジー
- IoTセキュリティ:最大の課題と克服方法
- 産業用IoTセキュリティ:実践的ロードマップ
- なぜ統一IoTセキュリティ標準がないのか?複雑な状況を理解する
- 産業用 IoT システムがサイバー攻撃の標的にされる理由とその防御策
- IoTセキュリティ:サイバー攻撃からネットワークを守る
- 将来展望:生産卓越性に向けた産業用IoTの推進
- 狭帯域技術がIoT革命をどう支えるか
- 5Gがコネクテッドカーをどう変革するか:速度、安全、スマート機能
- エンタープライズIoT成功の基盤構築
- 最近の侵害事例から学ぶIoTセキュリティ──企業を守る教訓
- ハードウェアからアプリケーションまで:IoTセキュリティのレイヤー別ブループリント