



無策の隠れたコスト:サイバー脅威から製造プラントを守る
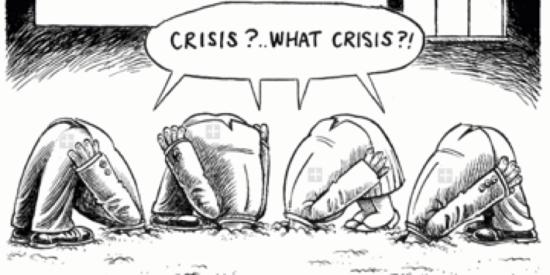
チームに「設備アップグレードは高コストでダウンタイムリスクがある。現状維持で行こう」と言うとき、あなたはリスク決定を下している。サイバーセキュリティは歴史的に低プロファイル懸念だったが、今日では製造オペレーションへのトップ脅威の一つにランクインしている。
製造業のリスク管理は通常、コストと安全のバランスで行われる。コストにはダウンタイム、知的財産窃盗、偽造、ブランド毀損、人身傷害、さらには生命損失が含まれる。さらに大規模サイバー攻撃はSEC提出書類での義務的報告を引き起こし、規制圧力を加える。
時代遅れシステムと限定的セキュリティは、プラントを制御不能な障害——プロセス全面クラッシュ、停電、最悪は人員への物理的危害——に晒す。2014年ドイツの高炉ハッキング事件では、負傷者ゼロながら数千万ユーロの損害が発生、財務的打撃は甚大だった。
多くのメーカーがサイバー攻撃カバレッジを保険ポートフォリオに追加している。保険は財務損失を緩和するが、本質的に事後対応であり、単なる「何もしないコスト」だ。包括的戦略は、強固な保険とプラントフロア攻撃ベクトルを排除・緩和するプロアクティブ対策の組み合わせでなければならない。
工場を施錠し接続性を制限すれば、コネクテッドエコノミーで競争力を失う。では、IoT、外部接続、マシン・アズ・ア・サービスを受け入れながら、どう安全を確保できるか?
以下の実行可能ステップを検討されたい:
- レガシー機器と制御システムをアップグレードし、現代のウイルス・マルウェア防御をサポート。完全アップグレードが困難なら、レガシー資産に厳格な制御を課し、新規オートメーションに高度なサイバーセキュリティ基準を義務付けよ。
- 製造フロア全域でUSBドライブを排除せよ。
- ショップフロアPCと産業用コンピュータを仮想化し、計画外停止を減らしセキュリティを強化。
- 中央管理型産業スイッチングプラットフォームでエッジコンピュート機能を実装せよ。
- ファイアウォールとアイデンティティ管理技術を導入し、工場フロアネットワークへのアクセスを管理、制御、監査。
- 主要セキュリティ企業と提携せよ——Ciscoでは5,000人以上のサイバーセキュリティエキスパートを擁する。
- 安全でプリインテグレートされたモジュラープラットフォームベースのソリューションを採用せよ。最先端スタートアップがイノベーションを約束しても、統合コスト、ベンダー安定性、急速な陳腐化が大きなビジネスリスクをもたらす。
より深い掘り下げとして、米国立標準技術研究所(NIST)がドラフト版Manufacturing Cyber-Security Profileを公開し、サイバーインシデントの特定、保護、検知、対応、復旧のフレームワークを示している。
我々のホワイトペーパーHolistic Security for the Factory of Tomorrowは、ビジネスと技術両面からこれらトピックを探求する。
貴社プラントのセキュリティ戦略について相談ご希望の場合は、neheller@cisco.comまでご連絡ください。貴社目標を伺い、どう支援できるか探求できることを楽しみにしています。同僚のSteve Marchewitz、Pat Mitchell、Greg McCarthyの洞察に感謝。
工場セキュリティの詳細情報:
モノのインターネットテクノロジー
- なぜクラウドセキュリティが現代サイバー防御の要なのか
- セキュリティの「7つの柱」:モダンな脅威から工場を守る実証済み戦略
- 産業用IoTセキュリティ:実践的ロードマップ
- 産業用 IoT システムがサイバー攻撃の標的にされる理由とその防御策
- IoTセキュリティ:サイバー攻撃からネットワークを守る
- IoTエコシステムの保護:ランサムウェアとサイバー脅威に対抗するエキスパート戦略
- ITリスク評価:ビジネス保護のための戦略、フレームワーク、ベストプラクティス
- 次世代5GとIPv6ネットワークのセキュリティ課題を乗り越える
- サイバーセキュリティリスクアセスメント実施の5つの主なメリット
- IoTデバイス普及がサイバーセキュリティ脅威を増大——政府がなすべきこと
- ETSI EN 303 645:規制当局はIoTデバイスを十分に保護できているか?