



米国IoTセキュリティ法が新基準と責任要件を確立
多くのIoTチームは依然としてセキュリティを低優先度のアドオンとして扱い、コストと労力を理由に挙げています。購入者はより強力なサイバーセキュリティのための追加支出を求めることは稀で、多くの製品にそうした機能が欠けています。しかし、立法府は消費者向けIoTデバイスに堅牢なセキュリティを法的要件とする動きを始めています。
IoT World TodayのIoTセキュリティサミットで講演したNISTプログラムマネージャーのカテリナ・メガス氏は、複数の州がすでに接続デバイスに「合理的なセキュリティ機能」の搭載を義務付ける法律を制定していると指摘しました。2020年1月、カリフォルニア州とオレゴン州がこうした法令を施行し、イリノイ州、マサチューセッツ州、ニューヨーク州、バージニア州でも同様の法案が審議中または検討中です。
連邦レベルでは、下院が2020年3月にH.R. 1668「2020年IoTサイバーセキュリティ改善法」を提出しました。この法案は、「連邦政府が所有または管理するIoTデバイスの適切な利用と管理に関する標準とガイドライン」、最小限の情報セキュリティ要件を含む策定を指示しています。法案は上下両院を通過し、12月4日に法律として署名されました。必要な標準とガイドラインは90日以内に公表されなければなりません。
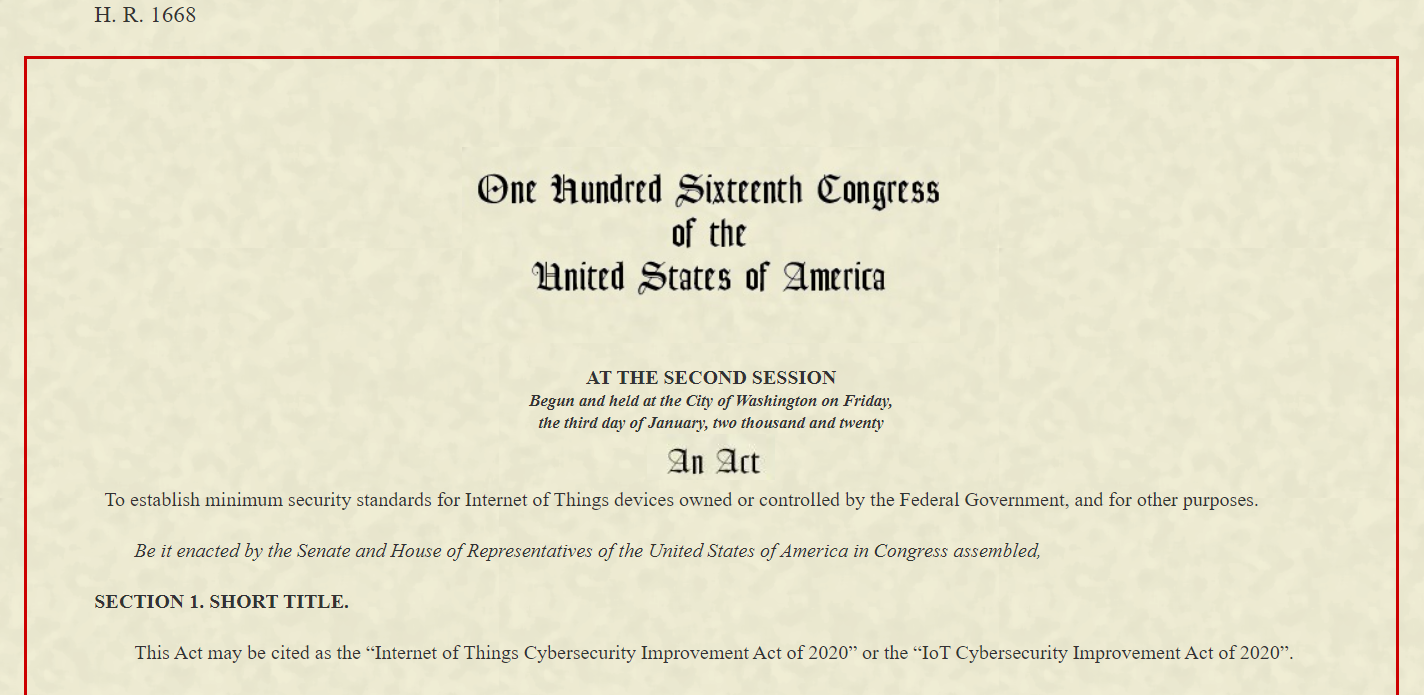
H.R. 1668は米国政府が使用するデバイスにのみ適用されますが、最終的には産業用および消費者用システムを全国的にカバーする、より広範なサイバーセキュリティ義務化の始まりを告げるものです。2019年、議会はサイバー空間ソラリウム委員会を設置し、その第1報告書には80以上の勧告が含まれ、そのうち50以上が階層的防御戦略を支える立法提案でした。これらの多くは政府と商用の両方のIoT導入に影響を与えます。
IoT開発者が特に注目すべき3つの提案:
- NISTガイダンス(NISTIR 8259「IoTデバイスメーカーのための基礎的サイバーセキュリティ活動」など)に沿った「合理的なセキュリティ対策」を義務付ける連邦IoTセキュリティ法
- デバイス準拠を検証する国家サイバーセキュリティ認証・ラベリング機関の創設。連邦・産業システムを超え、個人・家電製品にも拡大
- 既知の脆弱性への防御に失敗したデバイスについて、最終製品アセンブラーに損害賠償責任を負わせる責任フレームワーク。消費者が追加費用を払う意思に関わらず、堅牢なセキュリティを法的「必須要件」に
「合理的なセキュリティ機能」という用語は広く定義されたままです。カリフォルニア州とオレゴン州では、「合理的」とは単にデバイスの機能と処理するデータに見合った対策を講じ、不正アクセス、開示、使用、改ざん、破壊を防止することを要求するだけで、具体的な制御は規定されていません。
NISTの成果ベースの哲学に従い、これらの法律は正確な技術的解決策を規定しません。代わりに、デバイスの目的と脅威プロファイルに沿ったセキュリティ態勢を要求し、保護策の選択を開発チームに委ねます。法的環境が進化するにつれ、IoTセキュリティの実装は「良い習慣」から「義務的なコンプライアンス」へとシフトします。
>> この記事はもともと姉妹サイトのEDNで公開されました。
モノのインターネットテクノロジー
- 産業用IoTセキュリティ:実践的ロードマップ
- エッジ・コンピューティングがIoT成功に不可欠な理由
- なぜ統一IoTセキュリティ標準がないのか?複雑な状況を理解する
- IoTセキュリティ——責任は誰にあるのか?
- IoTセキュリティ:導入障壁の克服
- 6兆ドルの未来を守る──IoT標準と規制が重要な理由
- グローバルIoTを守る:3つの必須ステップ
- IoTデバイスを守る4つの実証済みステップ:包括的なソフトウェア保証ブループリント
- 5G導入がIoTセキュリティを強化する仕組み:知っておくべきこと
- ETSI、緊急通信におけるIoTの新標準を策定
- NIST、IoTデバイスセキュリティ強化のためメーカー向けドラフトガイドライン公開