



ETSIが初のAIセキュリティ標準の青写真を公開
通信、放送、電子通信の標準を策定する欧州機関ETSIが、統一されたAIセキュリティ標準の基盤を築く24ページのレポートを公開しました。
ETSI GR SAI 004と題されたこのレポートは、Securing Artificial Intelligence Industry Specification Group(SAI ISG)によって作成され、AI駆動システムをいかに保護するかという核心問題を提起するところから始まります。機械学習に焦点を当て、MLライフサイクル全体を通じて機密性、完全性、可用性を検証します。また、バイアス、倫理、説明可能性といったより広範な問題にも言及し、実例を交えて一般的な攻撃ベクトルをカタログ化しています。
議論の枠組みとして、SAI ISGは人工知能を「システムが明示的または暗黙的な表現を処理し、人間が行えば知的とみなされるタスクを実行する能力」と定義します。この定義は幅広い範囲をカバーしますが、レポートは最も実用的なサブセットである機械学習に焦点を当てています。これはディープラーニングの進歩、豊富なデータ、増大する計算能力によって推進されています。
カバーされる一般的なMLパラダイムには以下が含まれます:
- 教師あり学習 – すべての訓練データがラベル付けされており、モデルが入力から出力へのマッピングを学習
- 半教師あり学習 – データの一部のみがラベル付けされ、ラベル付きとラベルなしの両サンプルを活用してモデルが改善
- 教師なし学習 – モデルがラベルなしデータからクラスタやグループなどの構造を発見
- 強化学習 – エージェントが環境との相互作用を通じて方策を学習し、報酬信号を最適化
ディープニューラルネットワークが主流を占め、人間の脳回路を模倣する層を持ちます。敵対的学習—データセットに正当なサンプルと意図的に作られた敵対的サンプルの両方が含まれる—のような訓練技法も探求されています。
「AI倫理については多くの議論があるが、AIのセキュリティ保護に関する標準はない。しかし、AIベースの自動化ネットワークのセキュリティを確保する上で、これらは極めて重要になりつつある」と、ETSI SAI ISG議長のアレックス・レッドビーター氏は述べています。「この最初のレポートは、AIのセキュリティ保護において直面する課題を包括的に定義することを目的としています。」
レッドビーター氏はembedded.comに対し、「技術仕様の合理的な見積もりはさらに12ヶ月です。今後四半期ごとに追加レポートを公開予定—AI脅威オントロジー、データサプライチェーンレポート、SAI緩和戦略レポート。最初のセキュリティテスト仕様はQ2/Q3末までに登場する見込みです。」と語っています。
レポートの概要
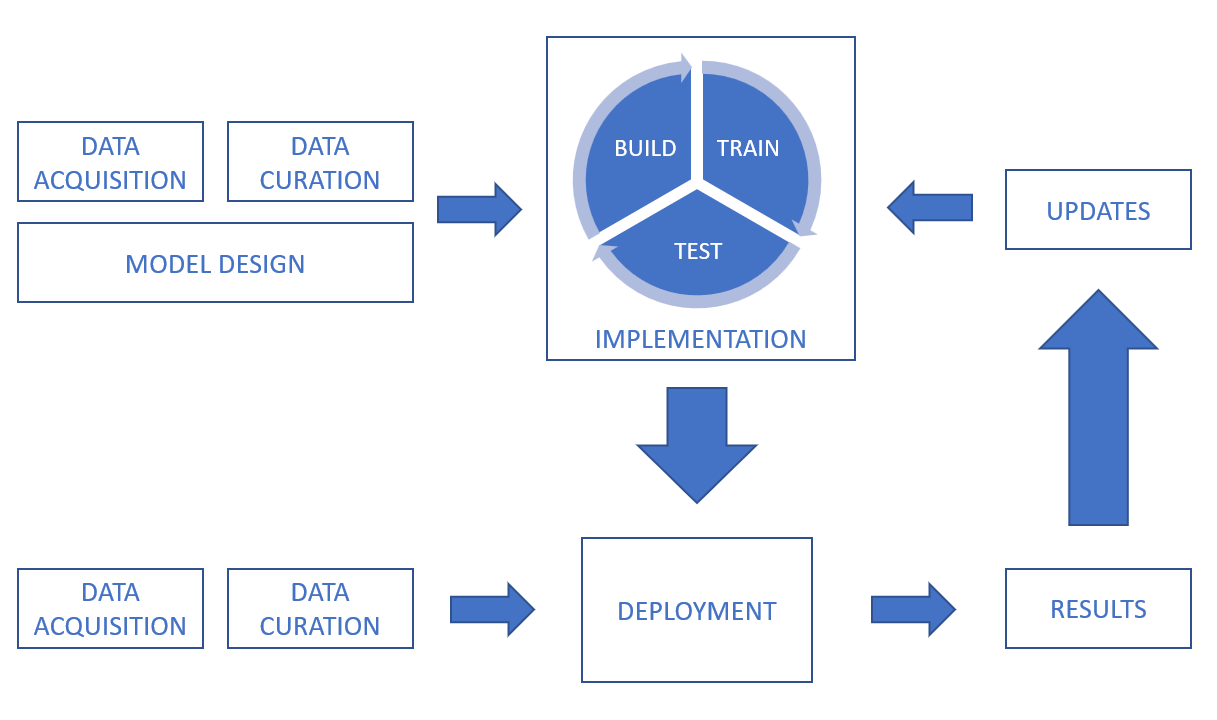
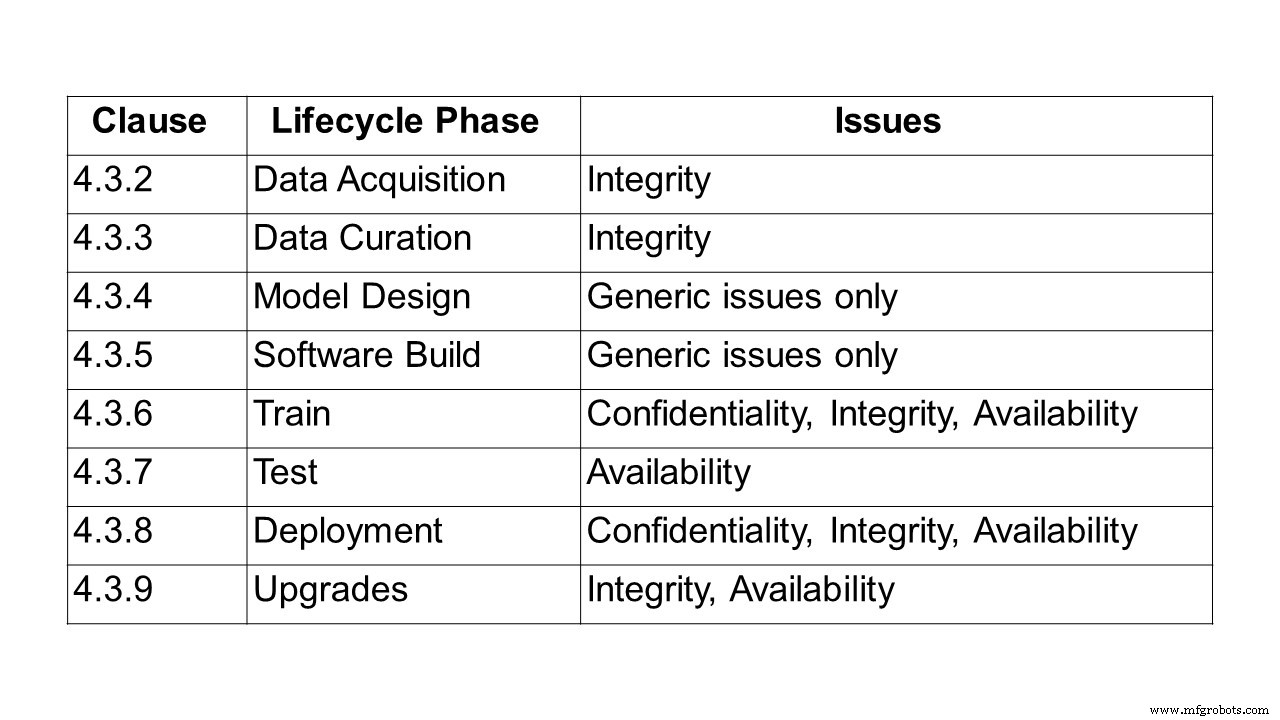
AIとMLを定義した後、レポートはデータ処理チェーンに深く潜り、データ取得、キュレーション、モデル設計、ソフトウェアビルド、訓練、テスト、導入、推論、アップグレードのあらゆる段階で機密性、完全性、可用性を扱います。
データはセンサー(CCTV、携帯電話、医療機器など)やデジタル資産(取引プラットフォーム、文書、ログファイル)から得られます。テキスト、画像、ビデオ、オーディオの形式を取り、構造化または非構造化のいずれかです。セキュリティはデータそのものとその伝送・保存の両方をカバーしなければなりません。
例えば、データキュレーションの際、データセットの修復、拡張、変換時に完全性を保持する必要があります。教師ありMLでは、正確で完全なラベリングが不可欠です。ラベルを汚染するポイズニング攻撃は、モデル性能を著しく低下させる可能性があります。バイアスは依然として主要な懸念事項であり、データ拡張などの手法は潜在的な完全性への影響について精査される必要があります。
バイアス、データ倫理、説明可能性をめぐる設計課題も検証されます。バイアスは訓練中だけでなく導入後にも生じ得ます。2016年のチャットボットが、アカウントへの悪意ある操作により攻撃的な内容をツイートし始めた事例がそれを示しています。バイアス自体がセキュリティ欠陥でなくても、ユーザーの信頼を損ない、機能不全を招く可能性があります。
自律走行車や医療などの例を通じて倫理的考慮事項が強調されます。2018年、アリゾナ州テンピで自動運転車が歩行者を死亡させた事件は、法的・倫理的ジレンマを浮き彫りにしました。2016年に開始されたMITのMoral Machineプロジェクトは、人間がアルゴリズム的道徳的選択にどう反応するかを探求し、機械がどう行動すべきかを示唆しています。
レポートは、倫理的懸念が従来のセキュリティ属性(機密性、完全性、可用性)とは異なるものの、信頼性に対するユーザー認識を形成し、AI設計に組み込まれなければならないと強調しています。
最後に、ポイズニング、バックドア、リバースエンジニアリング攻撃などの攻撃タイプをカタログ化し、実例とインシデントを提示します。
ポイズニング攻撃は、訓練中にモデルを操作し、攻撃者が望むように振る舞わせます。一般的なベクトルには:
- データポイズニング – 収集またはキュレーション時に不正または誤ラベルデータを注入
- アルゴリズムポイズニング – 学習アルゴリズム自体を改ざん(連合学習への貢献操作など)
- モデルポイズニング – 導入済みモデルを悪意ある変種に置換
AIの進化—1950年代のダートマス起源から現代のアプリケーションまで—は、広告ブロッカー攻撃、マルウェア難読化、ディープフェイク、チャットボットなりすましといった脅威をもたらしました。
今後の展開:このISGの一環としての継続的レポート
今後の作業項目では、いくつかの重要な領域への調査を深めます:
セキュリティテスト
この項目は、AIコンポーネントのテスト目的、方法、技法を定義することを目的とします。ガイドラインは、シンボリック対サブシンボリックAI、非決定性、テストオラクル問題、データ駆動型振る舞いを考慮します。トピックには:
- AI向けセキュリティテストアプローチ
- AI向けセキュリティ重視テストデータ
- AI出力に特化したテストオラクル
- AIセキュリティテストの妥当性基準
- AI向けセキュリティ属性テスト目標
結果は、今後発表予定のAI脅威オントロジーを基盤とし、関連脅威に対処します。
AI脅威オントロジー
この成果物は、AI固有の脅威の共通分類を作成し、従来のシステム脅威と区別します。攻撃者、防御者、AIシステムをカバーし、ステークホルダーと業界間で用語を統一します。
データサプライチェーンレポート
訓練データがAIの生命線であるため、そのサプライチェーンの保護は極めて重要です。このレポートでは、現在のデータ調達慣行、規制枠組み、標準、プロトコルを調査し、ギャップ分析を実施して、訓練データのトレーサビリティ、完全性、機密性に関する要件を提案します。
SAI緩和戦略
既存および潜在的な緩和策を要約し、特定された脅威に対するAIシステムの防御ガイドラインを提供し、特定ユースケースにおけるセキュリティ能力、課題、限界を概説します。
AIセキュリティにおけるハードウェアの役割
専用および汎用の両方のハードウェアがAI保護において極めて重要な役割を果たします。このレポートでは、ハードウェア緩和策、安全なAIのための要件、ハードウェア防御へのAI活用機会をカタログ化し、AI攻撃を増幅させる可能性のあるハードウェア脆弱性にも言及します。
AIのセキュリティ保護における問題文を定義した完全なETSIレポートはこちらで入手可能です。
モノのインターネットテクノロジー
- FTC、ウィリアムズ・ソノマに100万ドルの制裁金:「米国製」虚偽表示で前例に
- TI、次世代接続性を革新するBAWレゾネータチップを発表
- 産業用IoTセキュリティ:2020年の主要トレンドとベストプラクティス
- 産業用IoTセキュリティ:OT、IT、SOCの協働で堅牢な保護を実現
- なぜ統一IoTセキュリティ標準がないのか?複雑な状況を理解する
- クラウドビジネスのためのサイバーセキュリティガイド:データを効果的に守る
- 重要インフラへのサイバー脅威に緊急対応を:新レポートが産業IoTリスクを警告
- グローバルIoTを守る:3つの必須ステップ
- IoTデバイスを守る4つの実証済みステップ:包括的なソフトウェア保証ブループリント
- 5G導入がIoTセキュリティを強化する仕組み:知っておくべきこと
- 2022年サイバー資産調査、クラウドの継続的な脆弱性を明らかに