



ファズテスト:IoTデバイス保護の重要ツール
ファズテストは、エンジニアが組み込みシステムの隠れた弱点を発見するために使用する実証済み技術であり、あらゆるIoTセキュリティ戦略の不可欠な部分です。
接続デバイスの数が増えるにつれ、攻撃対象領域も拡大します。シリアルポート、無線インターフェース、さらにはプログラミング/デバッグポートさえも攻撃者に利用される可能性があります。しかし多くの組み込み開発者は歴史的にデバイスレイヤーのセキュリティを見落としており、製品全体を危険にさらすクリティカルなバグを見逃しています。
ファズテストとは何か
ファズテストを、体系的で大量の「百万匹の猿」実験と考えてください—ただし、ランダムなバイト列であるファズベクトルの多様なバリエーションをターゲットインターフェースに注入し、システムの応答を監視します。ベクトルがクラッシュ、リセット、メモリ破損などの異常動作を引き起こす場合、潜在的脆弱性としてフラグされレビュー対象となります。
多数の商用およびオープンソースファザーが存在します。これらは数千のベクトルを生成し、高レートで送信し、期待される動作からの逸脱を記録します。可能な入力空間は無限であるため、実行時間を実用的に保ちながら、テストの「質」と「量」を最大化することが目標です。
組み込み環境へのファジング適応
多くのファザーはもともとデスクトップアプリケーション向けに設計されていたため、最もシンプルな道は組み込みファームウェアをネイティブPCバイナリとして実行するようにコンパイルすることです。これにより巨大なパフォーマンス向上が得られますが、2つの課題を導入します:
- PC CPUはマイクロコントローラーと異なる振る舞いをするため、タイミング関連バグがマスクされる可能性がある。
- ハードウェア固有コード(ペリフェラルドライバーなど)はスタブ化またはシミュレートする必要がある。
これらのトレードオフにもかかわらず、高速テストサイクルと豊富な計装のメリットがしばしば欠点を上回ります。ネイティブ実行が非現実的な場合、追加RAM、フラッシュ、外部デバッグインターフェースを備えた専用テストイメージの構築を検討してください。
クラッシュ以外のバグ検出
クラッシュは最も検出しやすいシグナルですが、アウトオブバウンズ書き込みやダングリングポインタ参照など、多くの悪用可能なバグはクラッシュやリセットとして現れません。最新コンパイラ(GCC、Clang)はメモリサニタイゼーションを提供し、不正メモリアクセスをフラグしますが、追加オーバーヘッドによりほとんどの組み込み実行には不向きです。代わりに、クリティカルなコードパスのサブセットをターゲットにし、リソース豊富なビルドでファザーを実行するか、PCターゲットを使用します。
コードカバレッジメトリクスはテスト効果を測るのに役立ちます。カバレッジライブラリは各関数に「パンくず」コールを注入し、パンくずが実行されるとカウンターがインクリメントされます。しかし、カバレッジ数値は組み込みシステムでは誤解を招く可能性があります。ファームウェアの大部分—ファズ対象インターフェースと相互作用しないデバイスドライバーループなど—が未テストのままだからです。実際には、コードのわずか20%〜30%のみがファズベクトル経由で到達可能です。
レポートとトリアージ
ファズベクトルが望ましくない動作を生成したとき、詳細な診断が不可欠です:正確な障害場所、スタックスナップショット(利用可能な場合)、バグタイプ。これらの詳細はトリアージを加速し、エンジニアが修正優先順位を決定できるようにします。組み込みデバイスはしばしば静かにリセットし状態を消去するため、再現可能なベクトルとデバッグセッションが根本原因特定に必須です。
単一のバグが数千の一見ユニークなクラッシュベクトルを生成する可能性があるため、それらを根本障害でグループ化することが重要です。一貫したクラッシュアドレスやパターンは通常、同じ脆弱性を示します。
リリースライフサイクルにおける継続的ファジング
確率的な性質上、ファズテストは長時間実行から恩恵を受けます。効率的なワークフローは、メインリリース後に専用ブランチでファジングを開始します。新しいバグはこのブランチで修正され、ファジングループが妨げられずに継続できます。各リリースで、以前に発見された問題が再評価され、クリティカルなものは次のバージョンにマージされます。最後に、検証済みベクトルを標準QAパイプラインに組み込み、リグレッションを防ぎます。
ファズテストは、デバイスタイプ、ネットワーク接続、ファームウェアバージョン、インターフェースロジックに影響を与える可能性のあるその他の設定など、すべての関連デバイス状態をカバーすべきです。網羅的カバレッジは非現実的ですが、一度に1つの次元を体系的に変化させることで意味のある洞察が得られます。
ファジングアーキテクチャ
2つの主要なファジングパラダイムがあります:
- 指向性ファジング—エンジニアがプロトコル仕様に基づいて入力パターンを事前定義。
- カバレッジガイドファジング—ファザーがシードを変異させ、未カバーのコードパスに向けて新しいベクトルを誘導。
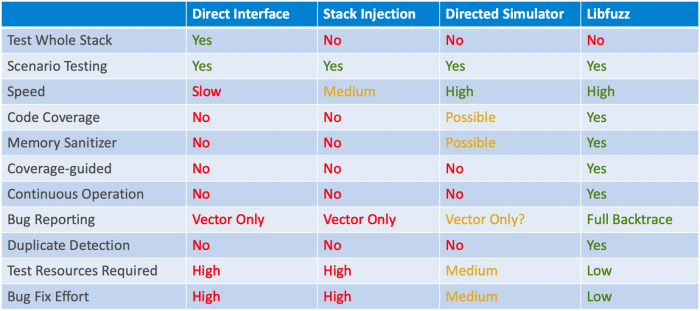
組み込みコードがPCで実行できない場合、軽量シミュレーターを構築できますが、これは複雑性を増します。以下の表は4つの実用的アプローチを要約します:
- 本番ハードウェアでの直接インターフェーステスト(実デバイス、ライブパケット)
- パケットスタックインジェクション(ホスト環境でパケットハンドラを直接呼び出し)
- PCシミュレーターを用いた指向性ファジング(ファームウェアの事前構築モデル)
- シミュレーターを用いたカバレッジガイドファジング(例:ホストビルド上のLibFuzzer)
複数テスターの活用
ロックとセキュアブートでデバッグインターフェースを保護した後、デバイスのパブリックインターフェースを多様なファジングツールに公開します。カバレッジガイドファザーは継続的テストに最適で、指向性ファザーは実ハードウェア上で特定プロトコルエッジケースを迅速に検証できます。複数のテストベッドを組み合わせることで、コードカバレッジを最大化し、結果としてセキュリティレジリエンスを最大化します。
>> この記事はもともと姉妹サイトのEDNで公開されました。
モノのインターネットテクノロジー
- 5Gが産業用IoTをどう変革するか:自動化、信頼性、接続性の向上
- IoTが石油・ガス業界のセキュリティリスクをどう軽減するか
- 産業用IoTセキュリティ:実践的ロードマップ
- IoTと5Gがモダンワークプレイスをどう変革するか
- IoTプロビジョニングのスケーリング:デバイスオンボーディングのための安全で効率的な戦略
- IoTセキュリティ——責任は誰にあるのか?
- IoTセキュリティ:導入障壁の克服
- サプライチェーン最適化でIoTセキュリティギャップを塞ぐ
- IoTリスク:スマート・デバイスの脆弱性からビジネスを守る
- IoTの未来を守る:リスクを最小化しながらデジタルトランスフォーメーションを推進する
- NIST、IoTデバイスセキュリティ強化のためメーカー向けドラフトガイドライン公開