



複雑な脆弱性公開プログラムがIoTと産業制御システムをさらす
今日、ほとんどの製品脆弱性はベンダー自身ではなく独立した研究者によって発見されており、業界全体に露出のパッチワークを生み出しています。
モノのインターネット(IoT)と産業制御システム(ICS)デバイスは、高深刻度欠陥の温床になりつつあります。Clarotyの最新のICSリスク&脆弱性レポートによると、今年上半期だけで600件以上のクリティカルまたは高深刻度の問題が公開されました。これらの欠陥のほぼ4分の1には修正がなく、または部分的にしか修正できず、多くはリモートで悪用されてコンポーネントを無効化できます。
最近の例は、複数のサプライヤーからのリアルタイムOS(RTOS)と関連ライブラリで発見されたBadAllocクラスターです。攻撃者はこれらの脆弱性をサービス拒否やリモートコード実行に利用でき、ソフトウェアサプライチェーン全体を脅かします。
クリックでフルサイズ画像
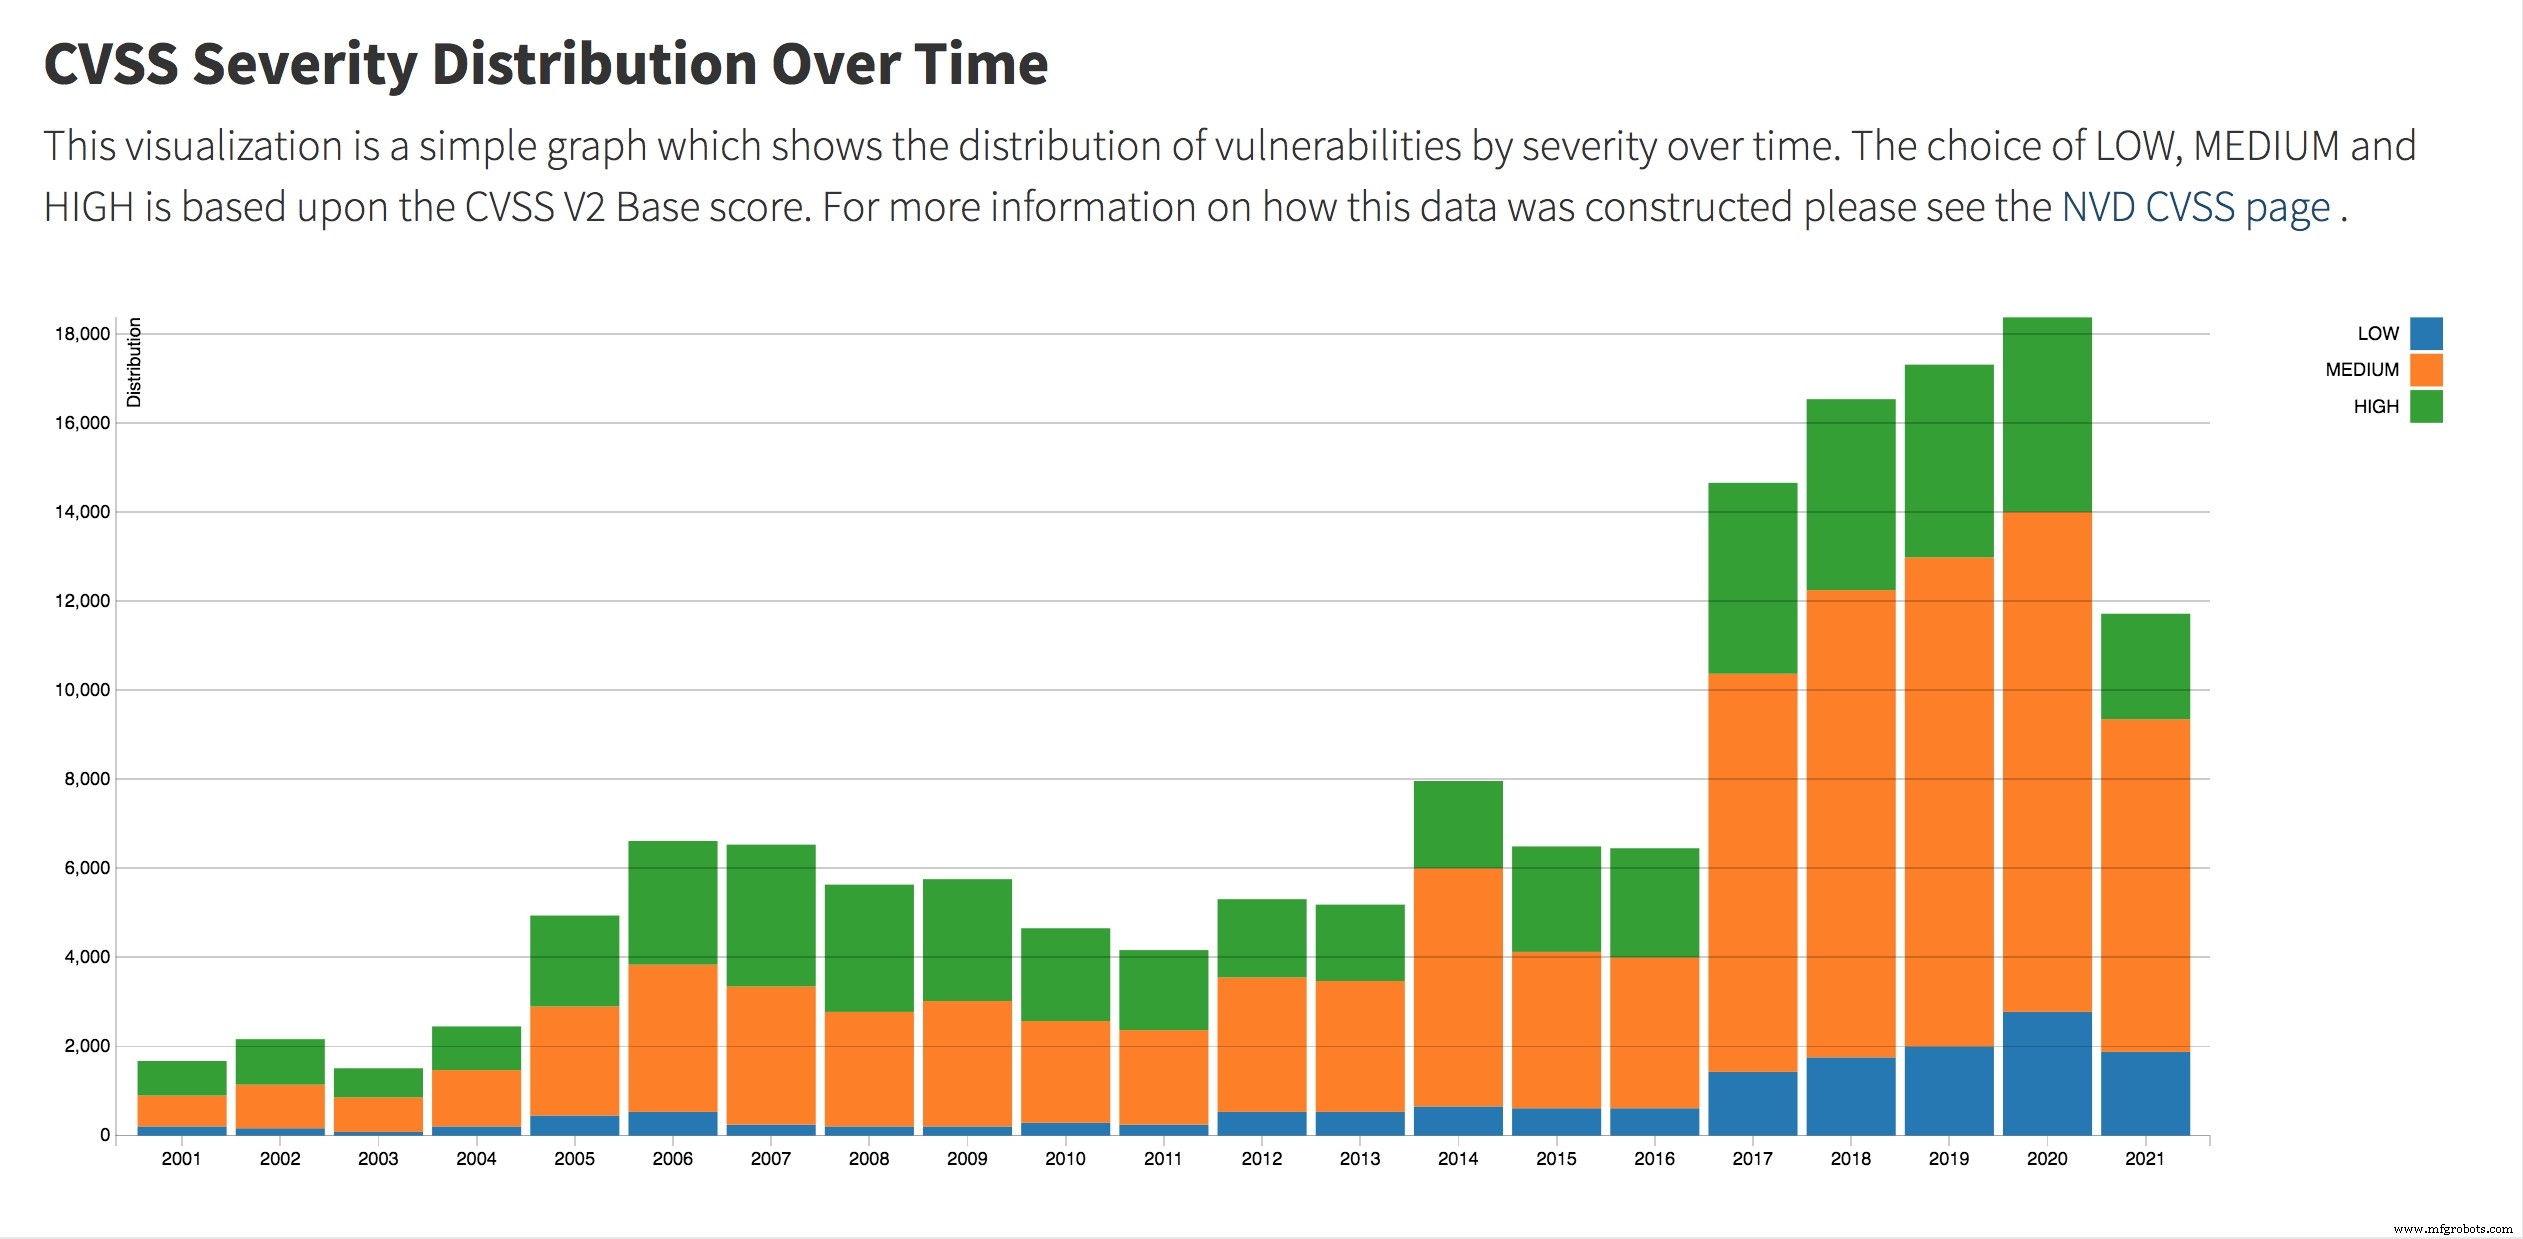
(出典: 米国立標準技術研究所)
車両や医療機器を含む数百万台のIoT、運用技術(OT)デバイスが潜在的にリスクにさらされています。しかし、多くのOEMと資産所有者は、Microsoftが4月に公開するまでこれらの欠陥を認識していませんでした。
脆弱性公開プログラム(VDP)はこのギャップを埋めるために作られました。Bugcrowdの2021年究極ガイドが説明するように、VDPは「典型的なソフトウェア開発サイクルの外で発見された脆弱性の特定と修正のためのメカニズムを提供します。」通常、連邦機関、業界団体、または大手ベンダーによって運営されます。
プログラム間の一貫性の欠如
2020年9月、サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、連邦機関に脆弱性公開ポリシーの公表を義務付ける拘束力のある指令を発令しました。これは、多様なVDPの増殖をもたらしました。BugcrowdとEnDynaによって提供されるCISAのVDPプラットフォームは、民間連邦機関のための中央ハブとして、研究者が機関ウェブサイトのセキュリティ問題を報告できるようにしています。
Ron Brash
しかし、ほとんどのVDPはプロセスや設定の弱点ではなく製品脆弱性に焦点を当てており、それらの間にはほとんど整合性がありません。「これらのプログラムはバラバラです:米連邦機関でさえそれぞれ独自のことをやっています」と、Verve Industrial ProtectionのサイバーセキュリティインサイトディレクターRon Brash氏はEE Timesで語ります。「どれも最大効率のために設定されていません。」NISTやISO/IECのような尊敬されるフレームワークでさえ、報告、施行、修正ワークフローにおいて一貫性に欠けます。
Brash氏は透明性のギャップも指摘します。連邦機関は調達する市販品(COTS)を所有せず、代わりに仲介役として機能します。「これらの製品を監視する人々には深い技術知識、予算制約、承認のボトルネックが不足しており」、ベンダーに修正を強制したりコンプライアンスを施行したりすることが困難だと指摘します。
所有権の曖昧さはアドバイザリ自体にも及びます。大手ベンダーはしばしば責任を主張しますが、断片化された事業部門とマルチベンダー製品スタックが責任をさらに希薄化させます。「各製品が複数の製品を組み合わせるため、ベンダーの数はさらに増えます」とBrash氏は観察します。
CVE報告システムの限界
CISAは2つの中央米国VDPをホストしています:NISTの国家脆弱性データベース(NVD)とMITREが運営する共通脆弱性識別子(CVE)プログラム。これらは公開済み脆弱性をカタログ化しています。CISAはまた、ICS-CERTアドバイザリを公開し、エクスプロイトと運用上の問題を詳細に説明しています。
「公開プロセスとリサーチの側面を無視しても、CVEシステムは複雑で難解です」とBrash氏は主張します。「資産所有者はOT/ICSアドバイザリを解釈する専門知識を欠くことが多く、圧倒的なデータの前で麻痺します。」この複雑さは、Brash氏のYouTubeプレゼンテーション(CVEエントリのナビゲーション入門)に現れています。
さらに、CVEデータベースはすべての脆弱性を網羅していません。Risk Based Securityによると、7月に2158件の脆弱性が公開されましたが、そのうち670件はCVE識別子を持っていませんでした。
Sakura Samuraiの創設者John Jackson氏は、「CVEのカバレッジは広く使用されるソフトウェアに焦点を当てており、単一企業のロジックやサーバーに固有の欠陥はデータベースに現れない可能性があります」と指摘します。
連邦VDPは主に連邦機関を対象とし、商業主体へのリソースは限られています。一部の業界には専門の規制当局(電力会社向けの北米電力信頼性機構NERCなど)がありますが、これらのフレームワークは政策変更で変わる可能性があります。
「一部のオープンソースプロジェクトは脆弱性公開を効果的に管理しています」とBrash氏。「Linuxカーネルの特定部分には堅牢なプロセスがありますが、他は遅れています。より広範なLinuxエコシステム内でも、セキュリティプラクティスは大きく異なります。」
報告と公開の課題
報告の標準化欠如は、コンピュータ詐欺および悪用法(CFAA)の下での法的リスクが迫る中、研究者を不利な立場に置きます。「多くのVDPは研究者に発見の議論を控えるよう要求し、報酬を提供せず、非セキュリティ担当者によって監督されています」とJackson氏は警告します。「この環境はコラボレーションを阻害し、全体的なセキュリティ態勢を弱めます。」
2016年のNTIAレポートでは、研究者の92%が調整された公開に従事している一方、60%が法的脅威を抑止要因として挙げ、15%のみが報奨金を期待しています(ただし70%がバグについての定期的なコミュニケーションを期待)。Bugcrowdの2021年ガイドでは、VDPを持つ組織の87%がプログラムを通じてクリティカルな脆弱性を受け取りましたが、インパクトのある発見に対して研究者に報酬を支払うのは79%のみでした。
組み込み、IoT、産業製品の脆弱性の複雑さを考慮し、Brash氏は標準化された公開フレームワークを求めています。彼は、自動車リコールシステムに類似したレジストリ(組み込みIoTデバイス向け)を想像し、OEMとシステムインテグレーターが資産所有者に迅速に通知することを保証します。「脆弱性の明確な記録があれば、所有者はリスクを受け入れ、パッチを適用、または機器を交換することを選択でき、自動車リコールプロセスを反映します」と主張します。
>> この記事はもともと姉妹サイトEE Timesで公開されました。
モノのインターネットテクノロジー
- 産業用IoTセキュリティ:実践的ロードマップ
- ファームウェアセキュリティに革命:AxiadoのTCUが次世代防御に
- 産業用 IoT システムがサイバー攻撃の標的にされる理由とその防御策
- 産業用 IoT のセキュア化:戦略、標準、信頼の連鎖
- IoTセキュリティ——責任は誰にあるのか?
- IoTの台頭:なぜセキュリティを初日から組み込む必要があるか
- IoTセキュリティ:導入障壁の克服
- レガシー産業システムのサイバーセキュリティ改修:IIoT時代における保護戦略
- 欺瞞技術でIoTデバイスを保護する
- ICSセキュリティチェックリスト:産業制御システムを守る8つの実証済みステップ
- サプライチェーンの脆弱性が産業用IoTセキュリティを脅かす