



組み込みデバイスのオフサイト ファームウェア プログラミングを保護する
組み込みシステムがニッチ製品であれば、すべての工程を社内で管理できます。しかし需要が急増すると、大量生産は通常、受託製造業者(CM)に移行します。CM の重要な責任の 1 つは、マイクロコントローラ ファームウェアを各デバイスに書き込むことです。
このようなシナリオでは、知的財産(IP)の保護と過剰生産の防止が最優先事項になります。世界の電子機器の約 10% が偽造品であり、その相当部分が CM による無許可生産に由来します。
組み込みシステムにおける IP は主に 2 形態で存在します。ハードウェア回路図とファームウェア コードです。CM が PCB レイアウトを複製できても、独自ファームウェアがなければデバイスは無意味です。CM が両方に無制限にアクセスできる場合、元の開発者は CM の誠実さとレピュテーションに頼るしかありません。
ニュルンベルクで開催された Embedded World Conference で、SEGGER は Flasher SECURE を発表しました。これは、IP 窃取と過剰生産リスクに正面から取り組む本番プログラミング ソリューションです。
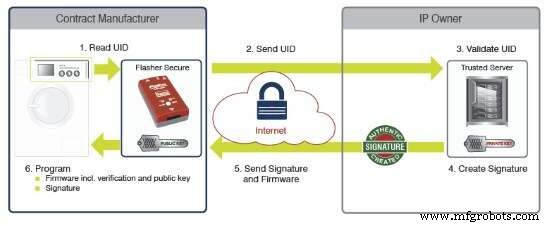
(出典:SEGGER)
Flasher SECURE は実証済みの原理で動作します。各マイクロコントローラは固有識別子(UID)を持ちます。ファームウェア IP 所有者は CM に Flasher SECURE プラットフォームを提供し、実際のファームウェアは IP 所有者の管理下にあるセキュアで信頼できるサーバーに置かれます。
プログラミング時に、Flasher SECURE はデバイスの UID を読み取り、信頼できるサーバーに転送します。サーバーは UID を検証し、暗号署名とともにファームウェアを返却。Flasher SECURE は両方をマイクロコントローラに書き込みます。
起動時、ファームウェアは即座に UID と格納された署名を照合。一致する場合のみデバイスが動作し、不一致なら実行を拒否するかカスタム応答をトリガーできます。これにより、ファームウェアは認証済みハードウェアでのみ動作することが保証されます。
速度は不可欠です。SEGGER は Flasher SECURE を、ファームウェアがサーバーから取得されるのは最初のユニットをプログラミングするときの 1 回のみとなるよう設計しました。取得したファームウェアはローカルにキャッシュされ、以降のすべてのデバイスで使用されます。
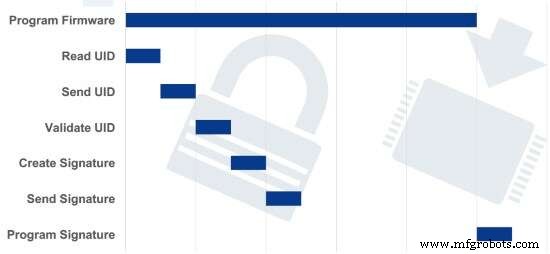
(出典:SEGGER)
2 台目以降の各ユニットでは、Flasher SECURE が UID を信頼できるサーバーにストリーミングしながらプログラミングを実行。サーバーは即座に新しい署名を生成し、ほぼリアルタイムでデバイスに書き込まれ、生産にほぼオーバーヘッドを追加しません。
ファームウェアが偽造システム上で実行されていることを検出した場合、対応をカスタマイズできます。シンプルな警告メッセージ、機能の無効化、より高度なセットアップでは診断データを IP 所有者に送信して調査させることも可能です。後者のアプローチは強力ですが、特に安全クリティカルなアプリケーションでは慎重に適用すべきです。
最終的に、対策の選択は製品のリスク プロファイルとビジネス目標に依存します。多くのケースでは明確な警告で十分ですが、より積極的な戦略は偽造業者を抑止し、ブランドの完全性を守れます。
埋め込み
- データ駆動型経済でビジネス優位性を確保する:データ開放と予知保全の力
- Formlabs Fuse 1 SLSプリンターでジェンダーセンシティブなカスタムバイクサドルを制作
- ビジネスを変革:なぜすべての企業がスマートファクトリーソリューションを採用すべきか
- OEEで生産価値を解き放て:効率向上と継続的改善を促進
- 効果的なQMSでエラーを排除し生産品質を向上させる
- クラウドコンピューティングが製造業を変革する:メリットと導入指針
- 世界という生産舞台:製造業が経済を駆動する仕組み
- プレミア産業用農業製品包括ガイド:競争力を高める最新機器
- 施設を脅かすエアシステムリスクを特定せよ
- コンプレッサーシステムの総ライフサイクルコストの計算方法
- コンプレッサー監視で信頼性と寿命を最大化: 効率向上の鍵