



未設定IoTデバイス:スマートホームを蝕む隠れた脅威
接続家電の普及が、日常品を「スマート」デバイスへと変貌させました。この接続性は利便性を提供しますが、同時に重大なセキュリティギャップも生み出します。と、Pen Test Partnersのパートナー、ケン・マンロー氏は警告します。
多くの消費者がIoT製品を購入し、デフォルト状態のまま放置します。これは事実上、オープンで暗号化されていないWi-Fiアクセスポイントとして扱うことになります。この慣行は、攻撃者が専門知識なしに悪用できる脆弱なエントリーポイントを作り出します。
業界の助言にもかかわらず、未設定デバイスの具体的リスクは、メーカーのガイダンスと規制フレームワークの両方で、消費者IoTセキュリティ実践コードを含めて、ほとんど対処されていません。
攻撃ベクトル
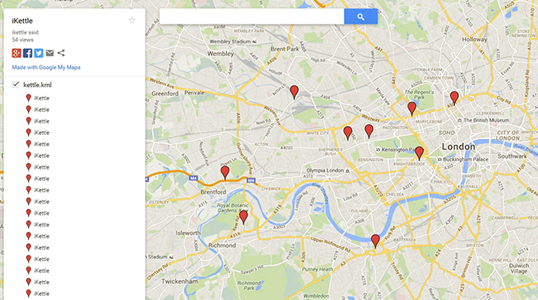
未設定デバイスの特定は容易です。攻撃者は、wigle.netのようなジオロケーションサービスでSSIDを特定できます。一般的な例:
- ケトル ── SSID:
iketttle - ホットタブ ── SSID:
BWGSPa - Google Chromecast ── SSID:
Chromecast - LGエアコン ── SSID:
LGE_AC - EcoWaterスマート軟水器 ── SSID:
H2O-6c
SSIDが判明すれば、攻撃者は対応アプリをダウンロードし、アクセスポイントに接続するだけで制御権を得られます。
Bluetooth対応デバイスはさらに大きなリスクをはらみます。多くが認証メカニズムを欠き、近くのあらゆるデバイスと自由にペアリングできてしまいます。この盲目的な受け入れが、家庭や企業ネットワークへのバックドアを攻撃者に提供します。
企業環境で同様のシナリオを観察しました。AVエンジニアが設置した未設定スクリーンキャスターが、有線と無線の社内ネットワークを橋渡しし、セキュリティ制御をバイパスしていました。
未設定デバイスは出荷まで倉庫に置かれることが多く、到着時にはファームウェアが古くなっています。一度ネットワークに接続されれば、盗聴やその他の悪意ある活動を可能にする不正ファームウェア展開の格好の標的になります。
長寿命デバイス──スマート電球、サーモスタットなど──は特に問題で、ユーザーが頻繁にアップデートを怠り、長期間露出したままになります。
解決策
設計変更でこのリスクを軽減できます。ワイヤレスまたはBluetoothペアリングを開始するために押下が必要な物理ボタンを設ければ、ユーザーが各接続を意識的に認可することを強制し、偶発的な露出を劇的に減らせます。
もう一つのコスト効率の良いアプローチは、すべてのIoTデバイスを無線モジュール無効状態で出荷することです。ユーザーが関連するセキュリティ責任を管理する準備ができたときのみ、接続性を有効化できます。
究極的には、テクノロジーの所有権はメーカーではなく消費者にあるべきです。ユーザーにデバイスをオフラインに保つ選択肢を与えることで、スマートホームがローカルWi-Fi攻撃面になるのを防止できます。
著者はケン・マンロー、Pen Test Partnersパートナー。
モノのインターネットテクノロジー
- セルラーIoTとBluetooth LEの融合:次世代接続への相乗的アプローチ
- Wi-Fi対応IoTデバイスがもたらす増大するセキュリティ脅威
- IoTエコシステムの保護:ランサムウェアとサイバー脅威に対抗するエキスパート戦略
- IoTデバイス向け組み込みハードウェアハッキング:ツール、技術、ビジネスへの影響
- エンタープライズIoT採用急増——なぜセキュリティリスクが増大するのか
- 6兆ドルの未来を守る──IoT標準と規制が重要な理由
- IoTのサイバーリスク緩和:戦略と保険ソリューション
- AIoT:人工知能がIoTを増幅する仕組み
- COVID-19パンデミック中にIoTが医療をどう変革したか
- ポストパンデミック世界におけるIoTのブラインドスポットを解消する
- IoTデバイスへのキルチェーン攻撃の脅威増大——企業が知るべきこと