



物理ベースのサイバーセキュリティで米国電力グリッドを強化
老朽化した米国電力グリッドを21世紀の電力需要に対応するために近代化するには、自動化、接続性、再生可能エネルギー資源を活用し、電力をより確実かつ効率的に供給するため、「スマート」技術で広大で複雑なネットワークを更新する必要があります。
よりスマートで接続された電力グリッドは、極端な気象現象などの脅威に対するレジリエンスを高められますが、グリッドの規模と複雑さの増大は、サイバー攻撃への脆弱性を高めます。ますますデジタル化される電力グリッドは、国家の電力供給を妨害しようとする悪意あるアクターにとって、多数の侵入ポイントを生み出します。
発電、送電、配電を行う、巨大で相互接続された全国規模のネットワークである米国グリッドの保護は、国家安全保障にとって極めて重要です。
しかし、グリッドがより複雑になり、ハッカーがより巧妙になるにつれ、従来のITアプローチによるサイバーセキュリティではもはや十分ではないと、米国エネルギー省(DOE)アルゴンヌ国立研究所の科学者たちは述べています。彼らは、電力グリッドをサイバー攻撃に対してより強靭なものにするための研究に取り組んでいます。
「従来のユーティリティネットワークは公衆網から物理的に隔離されていたため、ITアプローチでほとんどの脅威に対処できました」と、アルゴンヌの計算エンジニア、ボ・チェン氏は語ります。「今日のユーティリティネットワークは、新技術の統合によりより多くの脆弱性を生み出しています。多くの巧妙な攻撃は自分自身を隠蔽できるため、ITアプローチでは検出できません。」
電力グリッドを攻撃者から守るためには新たな保護策が必要だと、チェン氏は言います。チェン氏はアルゴンヌの計算科学者、ヒェキョン(クラリッセ)キム氏と協力し、ITの境界を突破した攻撃に対するセキュリティレイヤーを追加する、物理・ルールベースのサイバーセキュリティアプローチを開発しました。
「物理ベースの手法は、悪意ある信号やコマンドが存在する中でもデータの完全性を検証し、システムの安定性を維持できる魅力的な解決策です」とキム氏は述べています。
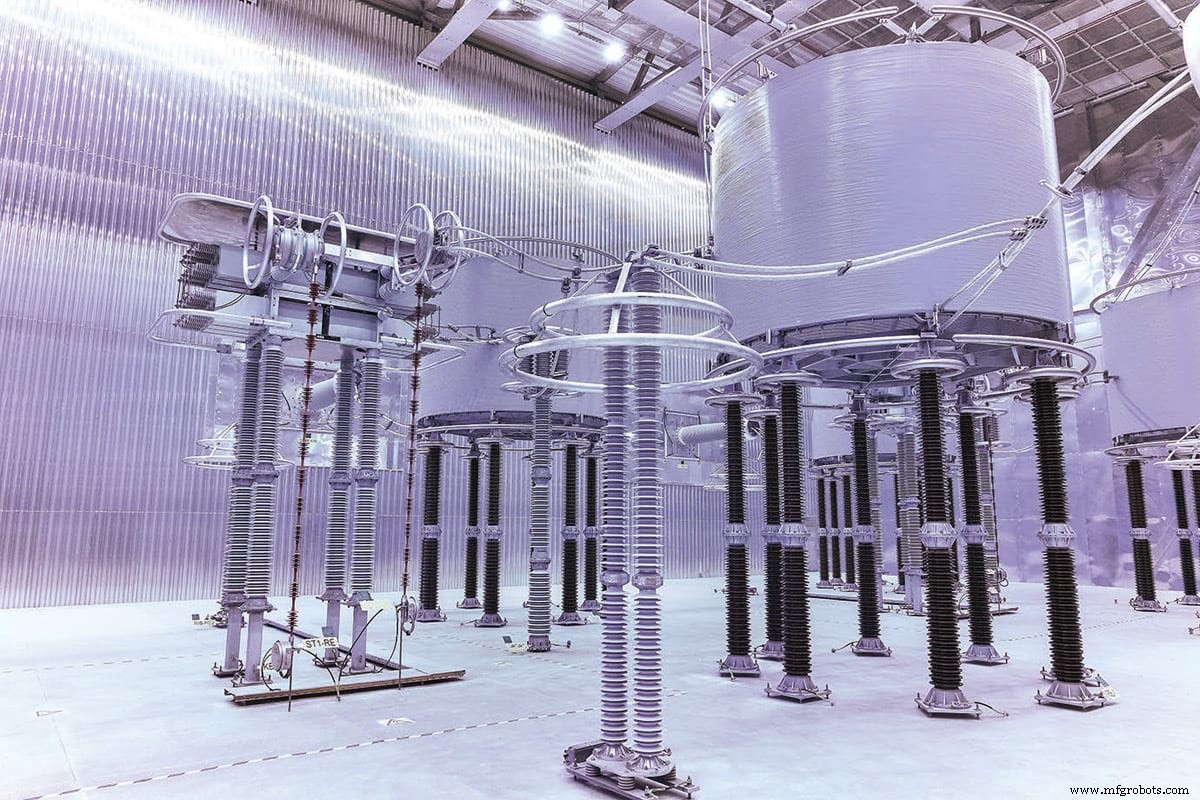
チェン氏とキム氏は最近、世界的な大手テクノロジー企業である日立ABBパワーグリッドのエンジニアたちを支援し、サイバー脅威を特定・阻止し、攻撃があってもグリッドを稼働し続けられるよう、新たなセキュリティレイヤーと意思決定フレームワークを追加しました。彼らの研究は学術誌『IEEE Transactions on Power Systems』に掲載されています。
アルゴンヌチームの研究は、DOEサイバーセキュリティ・エネルギーセキュリティ・緊急対策局(CESER)のために日立ABBパワーグリッドが管理するより広範なプロジェクトの一環であり、高圧直流(HVDC)送電線の保護を目的としています。
HVDCシステムをサイバー攻撃から守る
米国電力グリッドは約70万回路マイルの線路で構成され、主に交流(AC)で電力を供給しています。しかし、グリッドが近代化されるにつれ、HVDCシステムはAC送電の補完という本来の目的を超え、効率的で柔軟なエネルギー伝送システムとして台頭しています。
大量の電力を非常に長距離かつ低損失で送電できることに加え、HVDCシステムは風力や太陽光などの再生可能エネルギーをグリッドに容易に統合し、ネットワーク性能を向上させられます。
システム安定性に直接影響を与えるため、HVDCシステムをサイバー攻撃から守ることは極めて重要だとチェン氏は言います。例えば、サイバー攻撃により「カスケード障害」が発生する可能性があります。これは、電力システムの一部分または少数の部分の故障が他の部分の故障を誘発し、大規模停電や全面的なブラックアウトを引き起こす可能性があります。
「HVDC変電所へのリモートおよびローカルアクセスポイントの増加は、様々なHVDCアプリケーションを大いに容易にしますが、これらのアクセスポイントは、内外の悪意ある攻撃者が利用し得る攻撃対象領域を大幅に拡大します」とチェン氏は述べています。
多くのHVDCアプリケーションは、広域監視・保護・制御(WAMPAC)プラットフォームを通じて収集されるリアルタイムデータに依存しており、これがHVDCシステムの電力出力を分析・遠隔制御するために使用されます。有益である一方、WAMPACプラットフォームはハッカーの侵入口となり得ます。
「位相測定ユニットが異なる場所に配置されているため、データ収集と遠隔制御を支える通信フレームワークが存在し、それがサイバー攻撃への脆弱性を生み出しています」とチェン氏は説明します。
サイバーセキュリティにルールベースのアプローチを取り、チェン氏とキム氏は、WAMPACプラットフォームを通じて収集されたデータを物理法則で検証し、虚偽データ注入攻撃を検出するアルゴリズムを作成しました。この攻撃では、敵対者が虚偽データを注入してエネルギー管理システムを欺き、誤誘導し、電力を妨害しようとします。
グリッド運用者は、非常に高い分解能でリアルタイムのグリッド情報を収集・処理する電子デバイスの大規模ネットワークを通じて状況認識を維持しています、とキム氏は言います。
「私たちの検出技術は、物理法則を用いてこれらのデバイスへの虚偽データ注入攻撃を検出しつつ、厳格な時間性能要件を満たします」とキム氏は説明します。「その仕組みは、これらのデバイスから受信したデータ間の固有の相互依存関係に基づいてルールを生成し、それらが期待値と一致するか、虚偽データサンプルである可能性があるかを判断します。」
「私たちのツールは、攻撃状況を運用者に警告し、侵害されたデバイスを特定し、正しい値で汚染データを置き換えることで、攻撃進行中でもグリッド運用を中断なく継続できるようにします」とキム氏は続けます。
チェン氏によると、この検出アルゴリズムは本質的に、実際のシステムのデジタルレプリカ、つまりデジタルツインです。
「実際のシステムを継続的にシミュレートし、システムの真の状態を表すデータを提供できます」とチェン氏は言います。「異常な信号や振る舞いを特定でき、それが実際の故障なのかサイバー攻撃なのかを区別することもできます。」
このアルゴリズムにはグラフィカルユーザーインターフェースがあり、進行中の攻撃を運用者に通知し、侵害されたデバイスを特定し、さらなる分析のために結果を表示します。
検出アルゴリズムの成功実証
シミュレーションモデルを開発した後、チームはアルゴリズムをアルゴンヌで様々な運用条件下で多数のケースを用いてテストしました。結果、アルゴリズムは最初の悪意ある攻撃を常に検出し、侵害されたデータとされていないデータをほぼ100%の精度で区別できました。
その後、検出アルゴリズムはノースカロライナ州のABB米国企業研究センターでテストされました。アルゴンヌの技術は日立ABB独自のリアルタイムデジタルシミュレータテストベッドに統合され、シミュレートされた攻撃が正常に検出されました。
最終実証はオレゴン州のボンネビル電力庁(BPA)で行われ、BPAレプリカ変電所で検出アルゴリズムが使用されました。この成功実証は、HVDCシステムで利用可能になる潜在的な保護策の配列を示しました。
「これは汎用的なルールベースのアプローチであり、他の物理システムや製品にも使用できるため、既存システムに機能モジュールとして統合したり、既存システムに接続する別デバイスとして開発したりできます」と、アルゴリズムの研究を継続しているチェン氏は述べています。
電力グリッドの未来
米国電力グリッドが進化し、サイバー脅威が増大・高度化する中、HVDC変電所の確保は、大電力システムの信頼性ある運用、保護、制御にとって極めて重要です。将来を見据えると、変化するサイバー環境においてIT保護だけでは不十分です。
「ネットワークトラフィックをITの観点から監視する多数の検出手法が存在する一方で、エネルギー供給システムの脆弱性には依然としてギャップがあります」とチェン氏は言います。「例えば、ファームウェア攻撃は、IT部門が最善のサイバーセキュリティプラクティスを遵守していても、オペレーティングシステムやマルウェア検出ソフトウェアをバイパスできます。したがって、ITの枠を超えた視点でエネルギー供給システムを保護することが不可欠です。」
この記事は、アルゴンヌ国立研究所の寄稿ライター、ベス・バーマールによって書かれました。詳細については、こちらまでお問い合わせください。 .
センサー
- 電気回路における電力の理解:測定と意義
- サイバーセキュリティをシンプルに:製造業者は「ゴールから逆算」で始めよ
- グローバルサプライチェーンのセキュリティ確保:ボーダーレスデータを活用したサイバー防御
- テスラの仮想発電所:グローバル電力グリッドを変革する
- 電力配電システムの仕組み:発電所から消費者へ電気を届けるまで
- 指先ラップ:触覚を動力源に変えるウェアラブルデバイス
- RFワイヤレス電力でユニバーサルセンサネットワーク普及加速、配線・電池不要でAI時代の神経網構築へ
- インテリジェント電動アクチュエータで職場エルゴノミクスを向上
- 「信頼性のインターネット」におけるデータ活用:効果的管理のための戦略
- グローバルIoTネットワークグリッド:産業変革のための接続性をエンパワー
- クラウドが電力網の進化を映す理由