



堅牢なクラウドセキュリティポリシーの策定
クラウド資産を保護したいあらゆる企業にとって、クラウドセキュリティポリシーは必要不可欠です。ポリシーはクラウドデータを安全に保ち、脅威と課題に迅速に対応する能力を付与します。
本記事では、クラウドセキュリティポリシーの価値を説明します。これらのポリシーが何をカバーし、どのようなメリットを提供し、自社用にどう作成するかを学んでください。
クラウドセキュリティポリシーとは
クラウドセキュリティポリシーとは、企業がクラウドで運用するための正式なガイドラインです。これらの指示はセキュリティ戦略を定義し、クラウド資産の安全性に関するすべての意思決定を指針とします。クラウドセキュリティポリシーは以下を規定します:
- クラウドに移動できるデータタイプと移動できないデータタイプ
- 各データタイプのリスクにチームがどう対処するか
- ワークロードをクラウドに移行する決定を誰が行うか
- データへのアクセスや移行を許可されているのは誰か
- 規制条項と現在のコンプライアンスステータス
- 脅威、ハッキング試行、データ侵害への適切な対応
- リスク優先順位に関するルール
クラウドセキュリティポリシーは、企業のセキュリティプログラムの不可欠な構成要素です。ポリシーは情報の完全性とプライバシーを保証し、チームが迅速に正しい決定を下せるようにします。
クラウドセキュリティポリシーの必要性
クラウドコンピューティングは多くのメリットを提供しますが、これらのサービスにはいくつかの安全上の懸念が伴います:
- サードパーティセットアップにおけるセキュリティ制御の欠如
- マルチクラウド環境での可視性不足
- データ窃取と悪用の余地が大きい
- クラウドはDDoS攻撃の標的になりやすい
- 攻撃が一環境から別環境へ急速に拡散する
クラウドコンピューティングのリスクは、ネットワーク上のすべての部門とデバイスに及びます。したがって、保護は堅牢で、多様で、包括的でなければなりません。信頼性の高いクラウドセキュリティポリシーは、これらすべての特性を提供します。企業がクラウドサービスに依存する場合、明文化された実践がクラウドデータを保護するために必要な可視性と制御のレベルを提供します。
クラウドセキュリティポリシー vs 標準
クラウドセキュリティ標準は、セキュリティポリシーの実行を支えるプロセスを定義します。セキュリティポリシーと標準は連携し、相互に補完し合います。
標準は、企業のクラウドコンピューティングの以下の側面をカバーします:
- ワークロードホスティングのためのクラウドプラットフォームの使用
- DevOpsモデルと、開発におけるクラウドアプリケーション、API、サービスの包含
- セグメンテーション戦略
- アセットタグ付けと分類
- アセット構成とセキュリティレベルの評価プロセス
通常、ポリシールールは静的です。標準は動的であり、最新のテクノロジーとサイバー脅威に対応するために頻繁に見直すべきです。
これら2つの重要な用語の核心的な違いについてより詳細な分析は、「セキュリティ vs コンプライアンス」の記事をご参照ください。
クラウドセキュリティポリシーの作成方法(8ステップ)
ポリシー作成を開始する前に、クラウド運用を完全に把握していることを確認してください。ポリシーで対処するシステムを事前に理解しておくことで、不必要な改訂を防止できます。
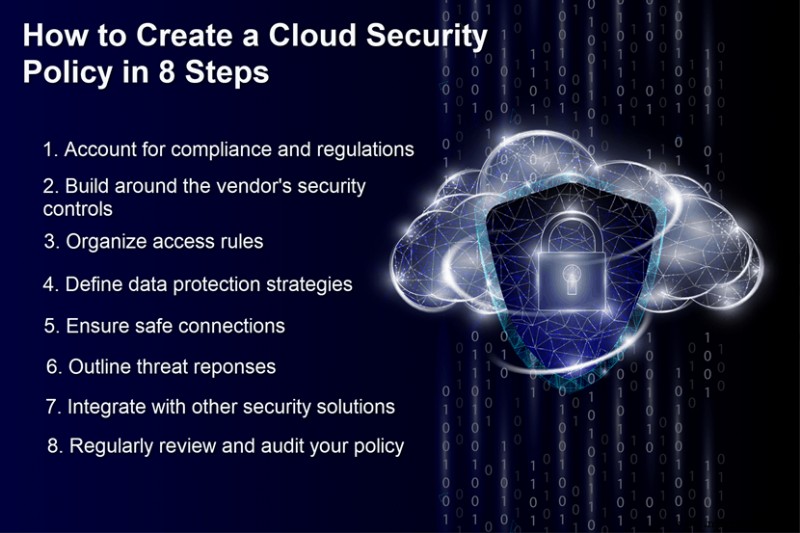
ステップ1:関連法令を考慮する
企業が何らかのプライバシーやコンプライアンス規制の遵守を義務付けられている場合、それらがクラウドセキュリティポリシーにどう影響するか検討してください。すべてのクラウドベース活動は法的義務に準拠しなければなりません。
ステップ2:クラウドベンダーのセキュリティ制御を評価する
プロバイダーによって提供されるセキュリティ制御のレベルは異なります。パートナーのセキュリティプラクティスを検査し、提供内容と整合するソリューションを策定してください。
ステップ3:役割とアクセス権を割り当てる
人員の明確な役割を規定し、アプリケーションとデータへのアクセスを設定します。従業員には、タスク遂行に必要な資産へのアクセスのみを付与します。また、企業がアクセスをどうログ記録し、レビューするかを定義します。
ステップ4:データを保護する
企業データをどう保護するか決定します。ほとんどの企業は、クラウドとインターネットを通過するすべての機密データを暗号化することを選択します。社内外のデータストアに関するセキュリティルールも文書化すべきです。
通常、プロバイダーはサービスの一部としてAPI(Application Program Interfaces)を提供します。暗号化とDLP(Data Loss Prevention)ポリシーの施行にAPIを使用することを検討してください。
ステップ5:エンドポイントを防御する
単一の感染エンドポイントが、複数のクラウドでのデータ侵害を引き起こす可能性があります。したがって、クラウドとの接続に関する明確なルールを設定し、この問題を回避しなければなりません。このステップには、SSL(Secure Sockets Layers)、ネットワークトラフィックのスキャン、監視ルールが含まれます。
ステップ6:対応を定義する
ポリシーは予防だけでなく、データ侵害へのチームの理想的な対処方法、レポートプロセスの概要、フォレンジック機能の規定もカバーする必要があります。災害復旧プロトコルの確立も役立ちます。
ステップ7:適切な統合を確保する
複数のセキュリティソリューションがある場合、チームがそれらを適切に統合することを確認してください。不適切に組み合わされたソリューションは脆弱性を生むため、自社のセキュリティデバイスを統合し活用する方法を見つけてください。
ステップ8:セキュリティ監査を実施する
定期的なレビューとコンポーネントのアップグレードを行い、最新の脅威に先んじて対応してください。また、ベンダーのSLAを定期的にチェックし、問題のあるアップデートで不意を突かれないようにしてください。
遵守すべきクラウドセキュリティポリシーの原則
シンプルに保つ
すべての従業員がポリシーを理解できる必要があります。過度に複雑にせず、ガイドラインを明確かつ簡潔に保ちます。シンプルにすることで、すべての作業者がルールを遵守しやすくなり、トレーニングコストも抑えられます。
すべてのポリシーを意図の定義で始めます。意図は、ルールのポイントを明確に概説し、作業者が規則を理解しナビゲートしやすくする必要があります。
ルールを透明にする
ポリシーの施行と遵守を担当するすべてのチームが、ガイドラインに完全アクセスできるようにします。関係者がルールを読み、理解し、遵守することに同意した記録を確立します。
アクセスを戦略的に制限する
内部統制規則により、クラウド資産への不正アクセスを防止します。ゼロトラストモデルに従い、リソースに真のニーズがある個人のみにアクセスを許可します。レポート実行担当者など一部の作業者は読み取り専用アクセスのみ必要です。他のユーザーはVM再起動などの運用タスクを実行できる必要がありますが、VMやそのリソースを変更する権限を与える理由はありません。
月次データ暗号化アップデート
月次のデータ暗号化アップデートをスケジュールします。定期的なアップデートによりクラウドリソースの安全性が確保され、すべてが最新状態であることを知って安心できます。
クラウド環境を監視する
監視はポリシーの主要な側面の一つでなければなりません。クラウド監視ツールは、アクティビティパターンと潜在的な脆弱性を簡単に発見する方法を提供します。
従業員フレンドリーなポリシーにする
クラウドセキュリティポリシーで会社のワークフローを阻害しないでください。文化と整合し、従業員がよりスムーズに働けるルールの作成を目指してください。ポリシーが日常業務に過度に干渉すると、一部の人々がショートカットを取り始める可能性があります。
全社からインプットを集める
ポリシーは単一チームの責任ではありません。最良のガイドラインは、複数部門の協働から生まれます。
ビジネスユニット全体のステークホルダーから助言を集めます。この戦術により、現在のセキュリティレベルの明確な把握と、保護強化のための適切なステップの発見が可能になります。
ポリシーをアウトソースしない
ポリシー構築プロセスをサードパーティに委任するのは誤りです。クラウドサービスプロバイダーがタスクを処理できても、最も安全なクラウドセキュリティポリシーは社内努力から生まれます。
個別アクセスではなくグループアクセスを採用する
管理グループを作成し、個人ではなくグループに権限を割り当てます。グループアクセスは、セキュリティを損なうことなく日常業務を容易にします。
二要素認証を検討する
ほとんどの主要クラウドプロバイダーは二要素認証(2FA)の使用を許可しています。新しい導入を保護し、悪意あるログイン試行からさらに防御するために2FAを使用してください。
厳格な制限
一部のワークロードは、単一の地理的地域の顧客やクライアントのみにサービスを提供します。そのようなシナリオでは、アクセス制限の追加を検討してください。特定のエリアやIPアドレスへのアクセス制限により、ハッカー、ワーム、その他の脅威への曝露を制限できます。
パスワードの代わりに鍵を使用する
公開鍵基盤(PKI)をクラウドセキュリティポリシーの一部にすることを検討してください。PKIプロトコルは、データ交換前に公開鍵と秘密鍵を使用してユーザー身元を検証します。PKIへの切り替えにより、パスワード窃盗の危険を排除し、ブルートフォース攻撃を防止します。
クラウドセキュリティポリシーは慎重な企業にとって必須
データ侵害の修正コストは、適切な予防策のコストをはるかに上回ります。クラウドセキュリティポリシーは、クラウドで運用する際の適切な予防措置を提供します。このポリシーにより、不要なリスクを負うことなくクラウドの利点を活用できます。
クラウドコンピューティング
- クラウドへデータ移行前に評価すべきトップ3要素
- クラウド導入は慎重に:戦略的な段階的展開が急ぎの移行を上回る理由
- 自動テストとパフォーマンス監視でSaaS/クラウドセキュリティを強化
- 2017年、クラウド習得が唯一の前進道である理由
- クラウドセキュリティ理解:なぜあなたのビジネスに必要か
- 企業が対処すべき重要なクラウドセキュリティ脅威
- 堅牢なリソースタグ付けポリシーでクラウド管理をマスターする
- なぜクラウドセキュリティが現代サイバー防御の要なのか
- クラウドセキュリティエンジニアへの道:スキル、責任、認定資格
- クラウドセキュリティエンジニア:役割、責任、キャリアパス
- パスワード廃止がクラウドセキュリティを強化する理由:3つの重要なメリット