



クラウドにおけるデータセキュリティの確保:自信を持って情報を保護する
クラウドセキュリティにおけるリーダーシップとパートナーシップ
定義は極めて重要です。「リーダーシップ」という用語を例にとると、Google辞書では「人々のグループや組織を導く行為」とシンプルに定義されています。phoenixNAPでは、業界をリードすることがDNAと文化の一部です。私たちはリーダーシップを、「顧客が容易に利用できる、革新的で信頼性が高く、コスト最適化された世界クラスのソリューションを創造すること」と定義しています。
その観点から、「クラウドインフラストラクチャ」(またはその前身「クラウドコンピューティング」)は、過剰なマーケティングチームによって生み出された複数の異なるシナリオやソリューションを表す傾向があります。明確な定義なしでは、用語の周辺はせいぜい混乱している状態です。しかし、「クラウドセキュリティ」は、データの機密性、プライバシー、規制コンプライアンス、リカバリ、災害復旧、さらにはベンダーの存続可能性に関する懸念を表すものとして、より頻繁に説明されます。私たちは、Data Security Cloudソリューションを通じて、この分野に明確さ、具体性、信頼をもたらすことを目指しています。
これからの道:セキュリティランドスケープ
GartnerのHeng & Kim(2016)によると、2020年までに、内部ITチームがリスクを効果的に管理できないことが直接の原因で、60%の企業が何らかの失敗を経験すると予測されています。E&Yが調査した約1,200人のグローバルCレベル経営幹部の87%が、拡大する脅威ランドスケープに対処するために、50%以上の追加資金が必要だと答えています。これに、テクノロジーとセキュリティサービスにおけるグローバルなスキル不足が重なります。これらの問題は、組織がITスタッフ、そして今やサイバーセキュリティスタッフを維持・確保する能力に直接影響を与えています。
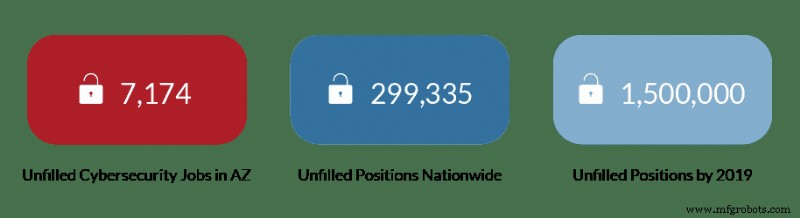
業界がこの潜在的なセキュリティエピデミックに備える中、膨大な数のセキュリティサービスプロバイダーの統合が進み、自動化と機械学習ツールへの依存と注力が高まると予測されています。世間の懸念とは裏腹に、これは必ずしも悪いことではありません。これらのツールの洗練度の向上、多次元での分析と相関実行能力、自動化機能により、効率化や防御能力の前進が生まれる可能性があります。
この分野の業界リーディングプロバイダーは手をこまねいていません。そのようなプロバイダーとして、phoenixNAPはローカルから国際的な多くのイニシアチブの最前線にいます。例えば、小学校低学年の子供たちにこの分野への関心を持たせる知識育成が不可欠です。業界団体と連携し、イベントを後援し、カリキュラム開発と啓発を支援する組織でリーダーシップ役割を担っています。脅威インテリジェンス共有や、ダークウェブの多様なデータソースの活用による予測分析の運用化、早期脅威ベクトル特定への取り組みを主導しています。さらに、米国軍と米国退役軍人省と提携し、関心ある現役軍人が、低い参入障壁と専任サポートシステムで、民間人としてサイバー職へスムーズに移行できる道筋を提供しています。私たちは「リーダーシップ」を、社会的責任であり、対象市場セグメントのセキュリティ態勢強化への貢献と捉えています。
なぜこれがクラウドセキュリティに関連するのか?
2015年のGartner調査では、前年比16%の年間成長率が予測されていました。現実は、2020年時点でクラウドサービスへのIT支出が32%増加しています。同調査では、IT予算の約40%がクラウドやSaaS関連サービスに割り当てられていることも判明しています。
私たちのユニークな視点からのセキュアソリューション
貴社はすでにクラウドを利用中、あるいは移行予定と想定できます。私たちの焦点は、セキュアなクラウドインフラストラクチャの最も重要なコンポーネントが何か、それらが如何に現代ビジネスのセキュリティニーズを補完・支援するかについて教育することです。目標達成への道筋を重視するパスゴール理論と同様に、テクノロジーサービスプロバイダーとして、私たちは顧客とパートナーシップを結び、製品創造と維持において相互に信頼できるアドバイザーとなるために、一歩踏み込んだ関係を築くことを信じています。クラウドはすぐそこまで来ています。私たちが貴社を安全に保ち、道案内をしましょう。
phoenixNAPにはユニークな視点があります。インフラプロバイダーとして、組織に包括的でセキュアなクラウドベースソリューションを提供する、補完的なツールとサービスのポートフォリオを提供しています。その観点から、中小規模ビジネス(SMB)領域と、最先端テクノロジーへのアクセス障壁のギャップを特定しました。私たちにできることは明確でした:これらのビジネスを支援し、規制ニーズを満たしサポートする世界クラスのセキュアなクラウドベースソリューションへのアクセスを可能にするツールを開発することです。パフォーマンス、リカバラビリティ、ビジネス継続性、セキュリティ、そして今やコンプライアンスの基準をかなり高く設定しました。中小規模ビジネスへの情熱とセキュリティへの献身が、Data Security Cloudを構築した理由です。Data Security Cloudは、世界で最もセキュアなクラウド提供を目指す試みです。
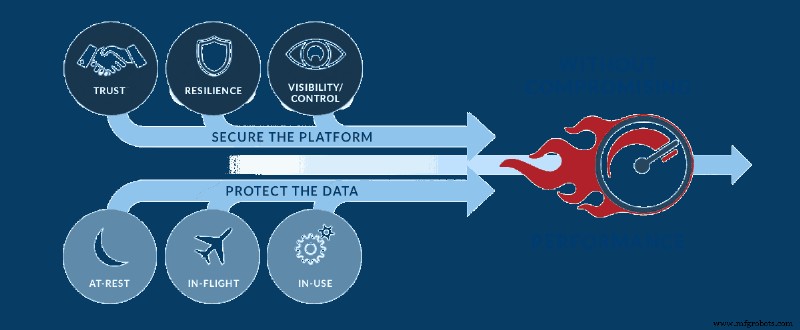
セキュリティのゴールドスタンダードでありながら、誰もが利用可能なソリューションを構築したいと考えました。そのためには、従来コンサルティング型だったセキュリティサービスを商品化し、手頃なOpExコスト構造で提供する必要がありました。それがまさに私たちが実現したことです。
クラウドセキュリティは共有責任
2017年のクラウド採用調査では、回答者の90.5%が「クラウドコンピューティングはITの未来」と信じています。一方で、50.5%が依然としてセキュリティを懸念として挙げています。特に関心が高かった領域は以下の通りです。
- データとアプリケーション統合の課題
- 規制コンプライアンスの課題(54%がPCIコンプライアンス要件を表明)
- プロプライエタリなパブリッククラウドプラットフォームによる「ロックイン」への懸念
- 大手クラウドプロバイダーへの不信感
- コスト
私たちはこれらの視点を念頭に、ソリューションをゼロからアーキテクトしました。セキュリティオペレーションセンター(SOC)を監視・積極的防御・リソース配備し、グローバルに24×7でインシデント対応する必要性を認識。各顧客とパートナーシップを結び、環境保護の責任を共有するソリューションを設計しました。この戦略は、顧客のさらなる顧客である、特権・金融・医療・個人/人口統計データのプライバシーと機密性保護に貢献します。貴社のセキュリティ態勢目標に向けたエンパワーメントシステムを設計しました。
私たちが直面した課題は、クラウドコンピューティングにおけるセキュリティタイプを商品化し、神秘化を解くことでした。ツール統合に多大なリソースを投資し、ベンダーを従来のCapExコストモデルからOpExの従量課金モデルへ移行させるよう推進しました。最終的に、この戦略により、この市場セグメントに有利な価格構造を実現し、参入障壁を排除して、かつてエンタープライズ領域に限定されていたツールと技術へ顧客がアクセスできるようにしました。
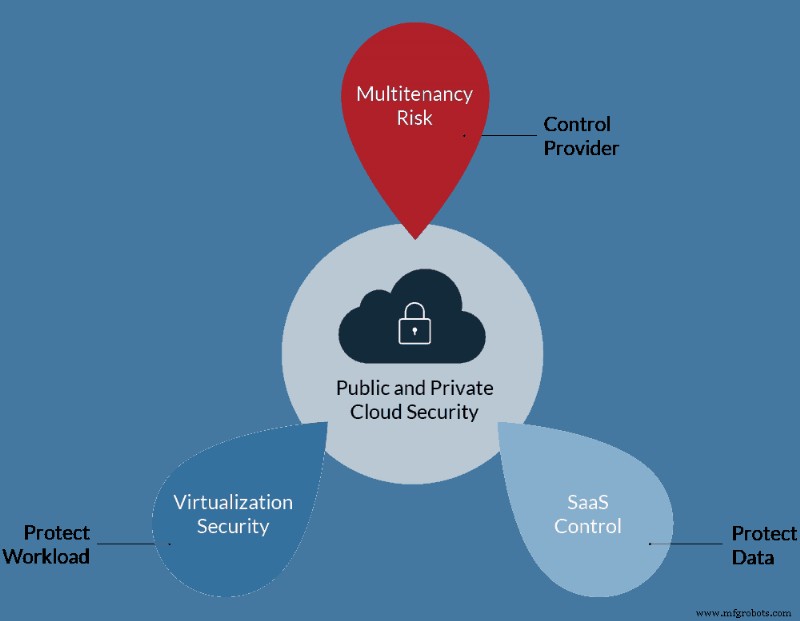
クラウドサービスとは?
クラウドサービスについて語る際、以下の文脈を定義する必要があります。
プライベートクラウド
- プライベートクラウドは通常、社内にある仮想化ソリューション、または自社/組織がデータセンターコロケーションでホストするものを指します。
- 一般的なコンピュートワークロードのアイドル時間を最適化し、複数のワークロードを単一ホストに集約することで、ベアメタルハイパーバイザープラットフォームに固有のリソースオーバープロビジョニングを活用します。
- プライベートクラウドはあなたが所有します。技術的には自社施設内、自社の運用管理下にあります。したがってセキュリティコントロールへの信頼性は高いですが、オペレーターのスキルと能力、適切なセキュリティ衛生の維持能力に依存します。
- しかし課題は、ハードウェア、ソフトウェア、ライセンス、コンティンジェンシープラン(バックアップとビジネス継続性)、上記の人的リソースを自社で調達・維持しなければならないこと。組織的オーバーヘッド(トレーニング、HR、医療/歯科保険など)も含め、これらリソースを継続的に開発・管理する必要があります。
パブリッククラウド
- パブリッククラウドは、サービスプロバイダーが仮想化インフラを提供し、仮想マシン、アプリケーション、ストレージなどのリソースを一般公開する環境です。インターネット経由で利用可能で、通常は従量課金モデルで運用され、顧客はサブスクライブ/コミットした分のみ支払います。
- さらに分類すると:
- Software-as-a-Service(SaaS):Microsoft Office 365が好例。ブラウザ経由で多くのツールを利用可能だが、クライアントソフトをダウンロードすることもでき、実際の処理はクラウド環境内で行われます。
- Platform-as-a-Service(PaaS):クラウドプロバイダーがハードウェアとソフトウェアツールを提供、通常OpExモデル。
- Infrastructure as a Service(IaaS):パブリッククラウドと言うとき、通常最も多くの人が指すサービス。Webサイトで仮想Windowsサーバーを注文し、プロセッサーX個、RAM Y量、ストレージZ量を指定。phoenixNAPでもこのスタイルを提供。プロビジョニング後、IISとWordPressをインストール、サイトをアップロードすれば、インターネット公開サーバーの完成。このモデルを選ぶ顧客は通常コスト意識が高く、最小支出でソリューション構築を目指します。インターネット向けファイアウォールが見落とされたり、完全にスキップされたりすることも。Webプラットフォームとデータベース/ストレージプラットフォームを分離し(内部ファイアウォールで保護)、強固なシステムアーキテクチャプラクティスを実践することも疎かになりがちです。ここが、私たちがソリューション創造時に最も注力した領域の一つであることは明らかです。
- 私たちの価値提案は、このタイプのクラウドプラットフォームが、組織のオンプレミスインフラ、リソース、年間サービス契約への投資と維持の必要性を減らすこと。ただし、リソースニーズを完全に排除するわけではありません。ほとんどのライセンスコストはプロバイダー経由で含まれ、プロバイダーの規模の経済性により、かなり割安な価格で提供される可能性が高く、ベストプライシングが保証されます。
以下の表は、コスト配分モデルのシフトを対比しています。
従来のIT
資産コスト
- サーバーハードウェア
- ストレージハードウェア
- ネットワーキングハードウェア
- ソフトウェアライセンス
インフラ維持のための人件費
物理データセンターコスト
- 電力
- 冷却
- セキュリティ
- 保険
アウトソーシング/コンサルティングコスト
通信/ネットワークコスト
パブリッククラウド
仮想インフラストラクチャコスト
- サーバーコスト
- vProcs
- vRAM
- vStorage
- ソフトウェアライセンスコスト
- プロフェッショナルサービス
- 帯域幅コスト
- マネージドサービスコスト
ハイブリッドクラウド
- プライベートクラウドとパブリッククラウドの融合と見なせます。両環境のワークロードが相互通信し、シームレスに移動できることが目標です。
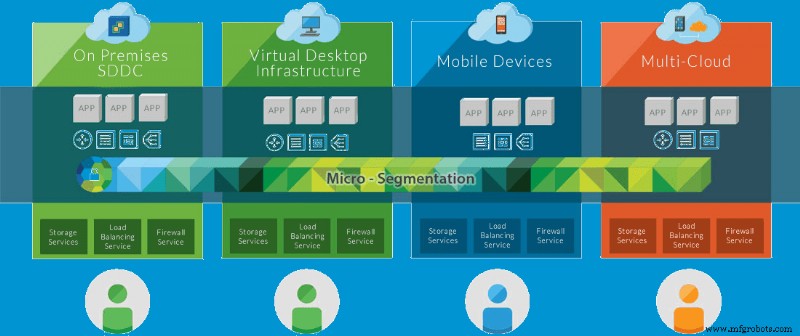
- 他のシナリオでも可能ですが、ハイブリッドクラウドでは、パブリッククラウド環境をオンプレミス環境のように構成するのが典型的です。適切な南北トラフィックセグメンテーション、稀に東西トラフィックセグメンテーションが、仮想ファイアウォールアプライアンスや、最近ではVMware NSXベースのマイクロセグメンテーション技術によって実現されます。
コントロールフレームワークの役割
コントロールフレームワークはベストプラクティスの概要です。プロバイダーが適切なセキュリティ態勢を遵守するのを助ける、強力で明確なプロセスとコントロールのセット。特に監査プロセスで検証される規制要件の対象となる場合、評価・監査・報告可能な態勢です。消費者にとってこれは、プロバイダーが業界と整合した標準ベースのソリューションを構築したことを意味します。手抜きはせず、信頼性があり、インフラコンポーネントのポートイン/ポートアウトが必要な場合にも相互運用可能な、質の高い製品を作る努力をしたことを示します。プロバイダーの標準ベースアプローチは、自社の規制コンプライアンスニーズにも活用でき、チェックリスト上の項目をプロバイダーに割り当てられる可能性があります。
最高のパートナーとの協業
市場シェア数は定量的指標ですが、ある程度のアルファを伴うものの、統計的に妥当です。IntelとVMwareは、この分野の明確なリーダーかつグローバルイノベーターです。製品優位性という定性的指標は、高度に要求される空間で革新的ソリューションを創造するためのコンポーネント統合において、極めて重要な資産です。phoenixNAPでは、継続的なパートナーシップを誇りに思い、これらのパートナーと共に製品開発を行っています。長寿命と空間でのリーダーシップにより、安定したプラットフォームを生み出す共同ブランドソリューションの価値を信じています。
Data Security Cloud(DSC)製品提供の開発において、最新世代のIntelチップセットとVMwareの早期リリース製品コードで作業する機会を得ました。次世代ツールと技術でアーキテクトし実装し、過去のソリューションや手法の遺産に縛られませんでした。
VMwareのvRealize SuiteとvCloud Directorテクノロジーを世界クラスのソリューションに組み込みました。phoenixNAPでは、顧客が運用タスクを自ら管理できるようエンパワーするだけでなく、業界標準のVMwareをプラットフォームとして使用することで、オンプレミスとData Security Cloud実装間のハイブリッドクラウドソリューションを創造できます。
ゼロからのスタート
セキュアなクラウドサービス提供を設計するにあたり、レガシーの影響を受けないことを選択しました。ソフトウェア定義ネットワーキングベースの全く新しいネットワーキングプラットフォームから始め、マイクロセグメンテーションとデータ分離のベストプラクティスを組み込んだ、柔軟でスケーラブルなソリューションを構築。仮想化プラットフォームスタック全体と相互接続通信ファブリック全体に、このレベルの柔軟性と制御を設計しました。
設計方法論
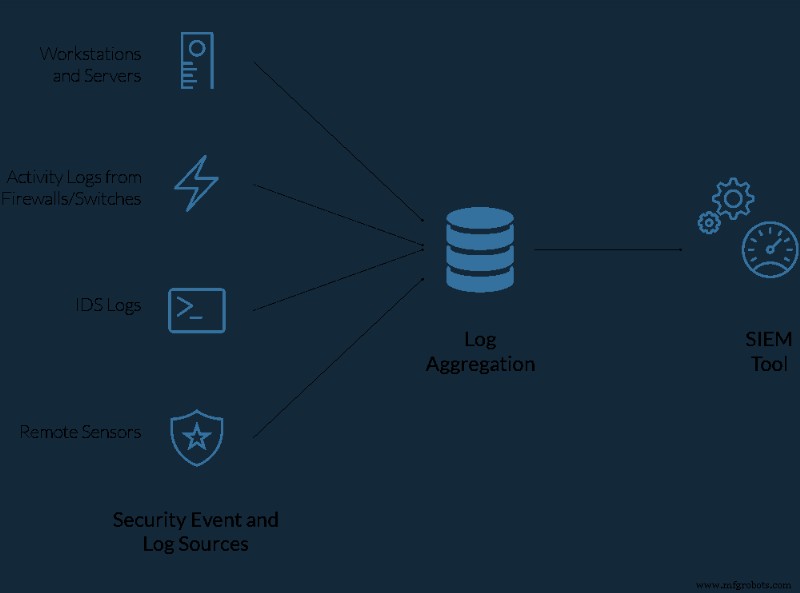
コンプライアンス目標達成の豊富な経験を活かし、フレームワークアプローチを採用。業界ベストプラクティスを取り入れ、PCI、HIPAAコンプライアンス、ISO 27002(近日対応予定)などの業界・コンプライアンス認証達成に伴うニーズと制約を予測。VMware LogInsightログ収集・集約プラットフォームによりセキュリティ関連インシデントをLogRhythm SIEMへストリーミングし、24×7 Security Operations Center(SOC)で監視する、柔軟かつセキュアなアーキテクチャを設計しました。
実証済み
セキュリティ標準での目標達成を証明する最良の方法は、最も信頼される組織に検証・認証してもらうことです。TrustedSecに環境評価を依頼し、期待を満たしていることの証言を得ました。しかし、コンプライアンス達成だけで止まりませんでした。セキュリティプロフェッショナルとして、規制基準を超えて環境を監査。「妥協なきアプローチ」をフレームワークに組み込み、「技術的・セキュリティ的観点から正しいことをする」という根本哲学を貫きました。このセキュアクラウドプラットフォームのPCI認証によって証明されています。
セキュリティサービス提供の開始
長年の徹底的なテストと顧客フィードバックを経て、Security Risk ManagementとIncident Response機能をサービス提供として構築し、全顧客ベースで利用可能にしました。高度なSecurity Orchestrationと自動テストツールの統合、公私のInformation Sharing and Collaboration(ISAC)組織との戦略的パートナーシップを通じて、セキュリティ運用を強化。自社システム、メンバ組織、ダークウェブからグローバルにリアルタイムで脅威ベクターデータを収集し、独自のエンリッチメント技術で、この社会の社会構造の予測プロファイリングを行い、実用的なインテリジェンスや早期警戒システムを創出、防御態勢を支援します。
これは、ビジネスに影響を与える前に脅威を検知する高度なツールを構築していることを意味します。これらのツールを用いて予防的アクションを実行し、監視下の顧客ネットワークを保護。最新の脅威が、貴社をその波及範囲に含めずに通り過ぎていく、そんなアクションです。
セキュアなクラウドインフラストラクチャを創るレイヤードアプローチ
実証済みの基盤
phoenixNAPは、革新的インフラソリューションの設計・開発・運用において長く実証済みの歴史を持ちます。金融取引セクターの親会社を持つため、これらのクリティカルソリューションのセキュアな運用に関する広範な知識と専門性があります。グローバルデータセンター施設の運営者として、多様で膨大な顧客ベースのニーズを支える、信頼できる評判と運用プロセスを確立しています。SOC-1、SOC-2、SOC-3認証は、物理・論理アクセス制御、データセキュリティ、ビジネス継続性管理と手順の基準を確立。Type II指定はこれらの実践能力を検証。PCI-DSS認証は、「正しいことをする」というコミットメントと信頼性を確立し、最高レベルのセキュリティ態勢を体現する環境を創造します。
冗長グローバル通信ファブリック
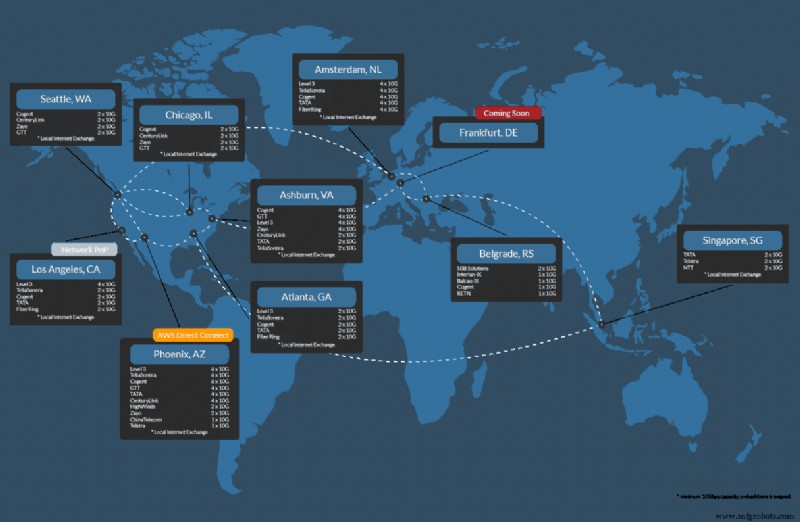
phoenixNAPでは、すべての顧客が最高レベルのセキュリティと保護に値すると考えています。最もコンシューマー寄りのレベルでも、DDoS緩和などの技術を組み込んだ、6キャリアブレンド接続の上に乗るインターネットサービスの恩恵を受けられます。すべての顧客が、この例外的なレベルの保護を標準で受けられます。データセンター可用性の専門性を活かし、単一障害点を排除した、速くて強靭なメッシュスイッチングファブリックを設計。これにより、100%のサービスレベル可用性(SLA)保証を提供する自信を得ています。
高度にスケーラブルなハードウェアプラットフォーム
Lisa Spellman – Intel VP/GM of Xeon and Datacenter
基盤レベルでのセキュリティ
- トラストのルートモジュール(TPM)
- 検証用ビルトイン命令セット(Intel TXT)
- 高速・高品質乱数生成器(RDSEED)
- ファームウェア保証(BIOS Guard)
ビルトイン エコシステム
- 効率的なプロビジョニングと初期化(Intel PTE)
- ポリシー施行によるスケーラブルな管理(Intel CIT)
- HyTrust、VMware等とのダイレクト統合
新たなレベルの信頼
- セキュアなエンタープライズ鍵管理
- 信頼できる接続性
- セキュアプラットフォームのリモートアテステーション
- コアでのコンプライアンスと測定
最新のIntel Xeonプロセッサーテクノロジーを中心に、他クラウド提供での高スケーラブルワークロード管理の豊富な専門知識を組み合わせ、前世代比1.59倍の性能向上を実現したコンピューティングプラットフォームを構築。これらの向上は顧客ワークロードに還元され、より良いパフォーマンスと高密度環境を提供し、既存投資を最適化します。ほとんどのケースで資本支出なし、追加OpExコミットなしで実現可能です。
高度なハイパーバイザーテクノロジー
VMwareへの基盤的コミットメントを構築し、最新ツールと技術の統合により、顧客が必要なときに必要なことを実行できるようエンパワーし続けます。
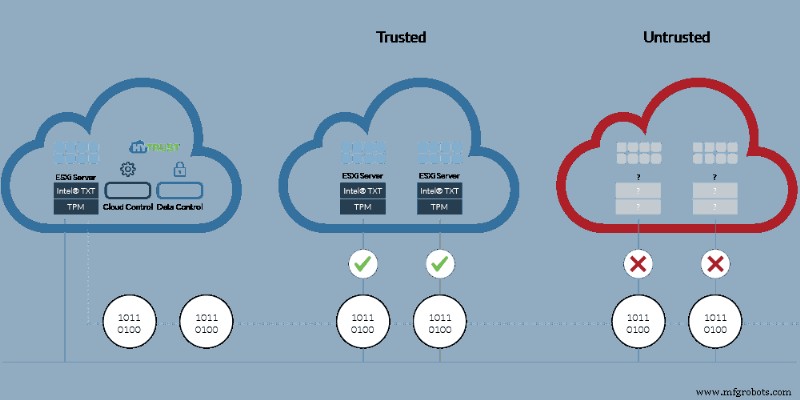
Hybrid Cloud Extenderを使用し、ネットワークアクセスと制御を維持しながら、ホスト型クラウドサービスへのネットワークギャップを橋渡しできます。VMware NSXのようなツールにより、場所(クラウドまたはオンプレミス)に関わらず仮想マシンに適用可能な論理セキュリティポリシーの作成が可能。最新のIntel Cloud Integrity Toolkitの統合により、比類なきデータ保護とコンプライアンス機能を備えたプラットフォームセキュリティを実現。vRealize SuiteとvCloud Directorの統合も同様です。顧客に、ハイブリッドクラウド環境を効果的に管理・保護するために必要なツールへの直接アクセスを提供。顧客がこれらのタスクの一部をphoenixNAPに委託希望の場合、NOCとサードパーティサポートネットワークを通じたマネージドサービスを提供します。
セグメント化されたコンポーネント
経験は、戦略的・競合パートナーが業界セグメントで犯した過ちでさえ、繰り返しを特定・防止する方法を教えてくれました。学んだ教訓の一つは、「管理」コンピュートプラットフォームと「ユーザー コンピュート」プラットフォームを区切り、分離するベストプラクティスです。セグメンテーションにより、「サポートシステム」のクラッシュや重い運用ワークロードが、コンピューティング環境全体に影響を与えることを大幅に最小化できます。柔軟で革新的な機会を創造することで、チームに振り返り、コミュニケーション、経験向上を促し、求められることを実行できる知識豊富で賢明なオペレーターを育成します。
脅威管理
世界クラスのセキュリティと機能性を備えた最先端インフラソリューションを創造したと確信しています。しかし、ソリューションは依然として人間オペレーターに依存します。スキルやトレーニング次第で、最弱リンクになり得る存在です。そのため、主に様々な業界エンゲージメントとリーダーシップ活動を通じて、継続的な教育に取り組んでいます。このサービス提供は、ゼロトラスト方法論を用いたハイタッチ環境として設計されています。インシデントの要素に対処できない顧客のために、私たちが代わって関与し、紛争を解決します。
万一、環境が侵害された場合、事前契約済みのサードパーティインシデントレスポンダーが迅速に展開されます。適切なサイバーセキュリティインシデント対応には、危機コミュニケーション要素が必要です。状況の詳細を扱い、世間や法執行機関とインターフェースし、心理学の概念に基づき、状況の様々な被害者グループに配慮し支援できるよう訓練された、1人以上の個人が必要です。バックアップとリカバリをコアサービスに組み込んでいるため、データ上書きリスクと長期ダウンタイムを比較し、サービス復旧判断が可能。クラウド環境を活用し、システムを隔離し、並列システムを展開してサービスを復旧しながら、影響を受けたサーバーを法執行機関のフォレンジック分析のために保全できます。
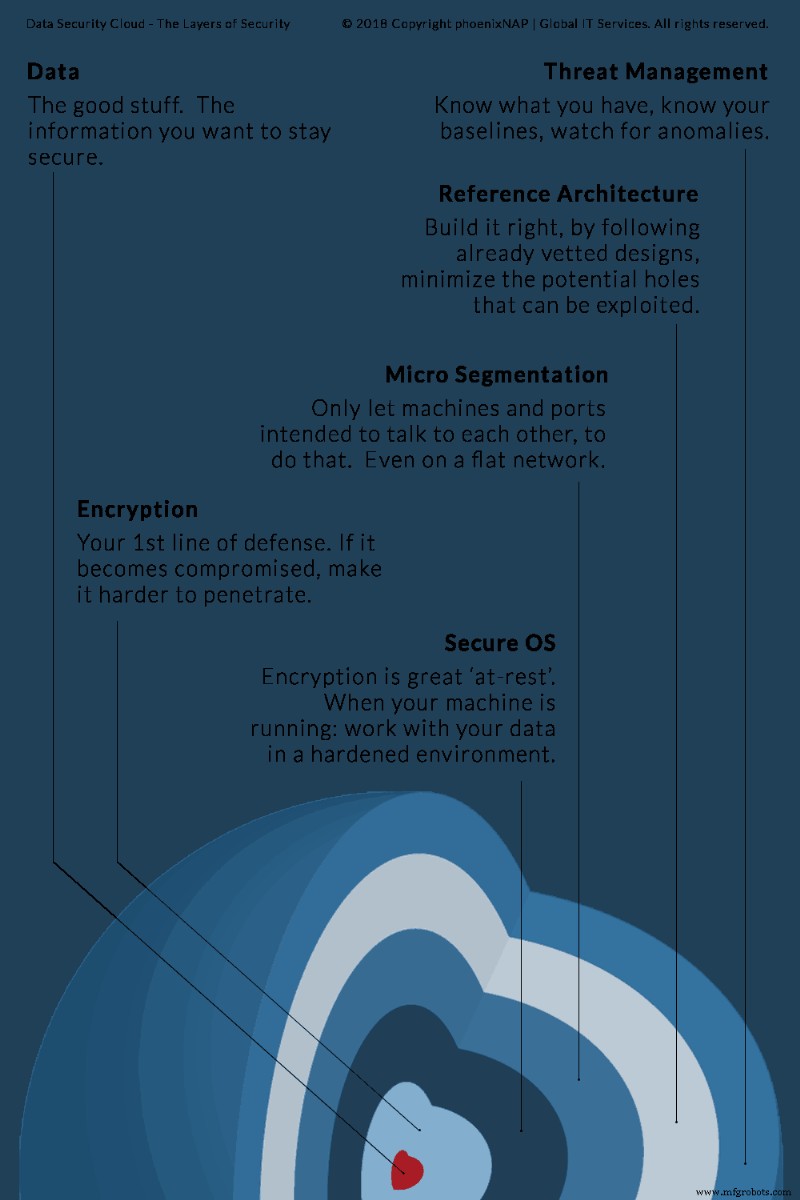
すべてはレイヤーにかかっている
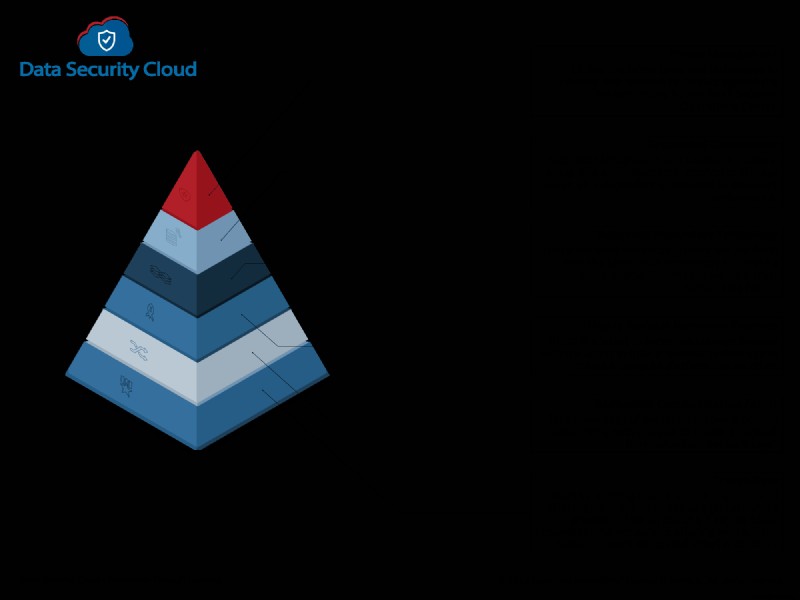
仮想環境セキュリティテクノロジーの階層
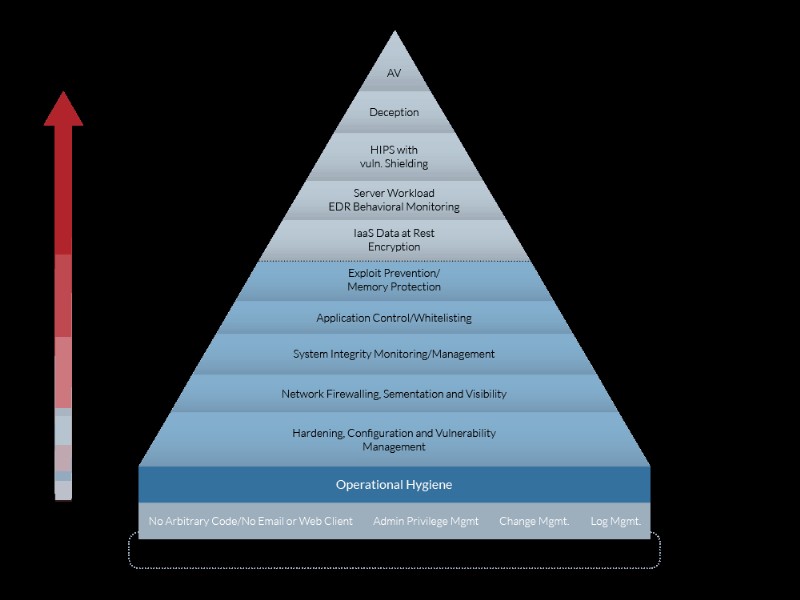
セキュリティソリューションは、深さによる防御で設計されています。一層が侵害されれば、ツールと技術を次の階層へエスカレートさせ防御プロセスを開始します。記述されたレイヤードアプローチが、ニーズと顧客ベースの成長に合わせて横方向に容易にスケールできる、セキュアで安定したソリューションを創造すると信じています。
なぜこれがすべて重要なのか?
CISO Playbookシリーズの記事で、Steve RileyはITリーダーに対し、クラウド移行が完全な制御の放棄を要求するかもしれないと心配するのではなく、新たなマインドセットを受け入れるよう促しています。このマインドセットは、アイデンティティ管理、データ保護、ワークロードパフォーマンスに焦点を当てています。
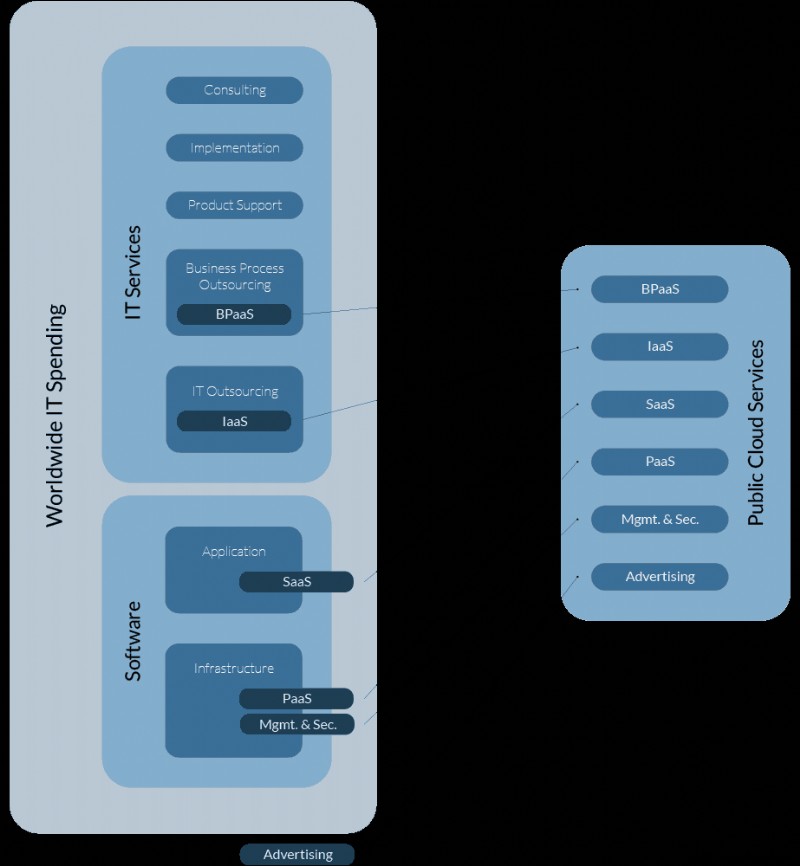
主たる理由は、統合によるコスト削減と、サービスプロバイダーへの責任移転によるものと考えられます。
- CapEx支出をOpExに転換すれば、SMB市場空間のキャッシュフローを確実に改善できます。
- 不要になった役割を排除し技術的オーバーヘッドを削減すれば、より多くの運転資本が生まれ、
コアリソースをコアコンピテンシーに再集中させることで、組織にとって重要な領域でビジネスアドバンテージを創出できます。
Gartnerによれば、クラウド移行のメリットには以下が含まれます。
- プロジェクト期間の短縮:クラウドIaaSは試行錯誤に強力なアプローチで、ビジネスモデル成功をテストするために必要な速度を提供。
- より広範な地理的分布:クラウドIaaSのグローバル分布により、アプリケーションを他地域へ迅速に展開可能。
- アジリティとスケーラビリティ:リソースは従量課金。アプリケーションが適切に設計されていれば、短期間で能力をスケールするのは簡単。
- アプリケーション可用性の向上:前述の通り、最高レベルのセキュリティと信頼性を実証。適切なアプリケーション設計があれば、アプリケーション可用性をそれに応じて開発可能。
クラウドファースト戦略を牽引するもの
多くの組織がクラウドファースト戦略を採用し、クラウドベースソリューションをデフォルトとし、それが不能または非現実的と判明するまで他の選択肢を検討しません。このトレンドを牽引する要因には:
- インフラと運用コストの削減。資本支出の削減、クラウドサービスの弾力性活用、全体的なソフトウェアコスト低減、ITスタッフの潜在的削減により、組織は約14%の節約を報告。
- ビジネスアジリティを支える柔軟性とスケーラビリティ。アジリティは、新ソリューションを市場に迅速に投入する能力。コスト制御、多様なサービスタイプの活用、市場状況への適応柔軟性によって定義されます。
- クラウドサービスは最新のイノベーションを活用しがち。この分野の高いイノベーション率を活用し、ビジネス戦略の一部として取り込めば、組織は恩恵を受けられます。
- クラウドファースト戦略は、支援的なエコシステムを通じてビジネス成長を促進できます。
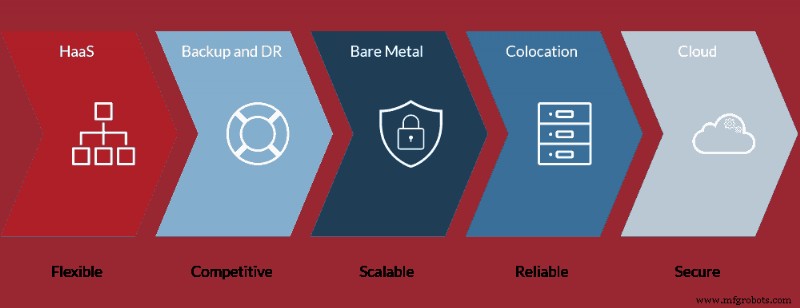
考慮すべき事項
すべてのワークロードがクラウドベースのコンピュートプラットフォームに適しているわけではありません。クラウド移行プロジェクトのスコーピングは、マルチテナントクラウド実装で容易に移行・実装可能なワークロードを特定・選定することから始めるべきです。顧客は自社ワークロードのプロファイルと特性を理解する必要があります。長年、データベースワークロードを物理ハードウェアから移行することは考えられませんでした。高I/Oやハードウェアタイマー依存ワークロード(GPSやリアルタイムイベント処理など)は、共有マルチテナントコンピューター環境に敏感である可能性があります。より重要なのは、クラウドサービスが主にx86ベースのサーバープラットフォームを中心に回っていること。他のプロセッサーアーキテクチャや、専用の二次処理ユニット、ドングルに依存するワークロードは、理想的なクラウド候補とは言えません。
- 一方で、クラウドベースインフラは以下を可能にします。
- ビジネスアジリティ:迅速な展開、プラットフォーム間の迅速な移行、低コストな移行。
- デバイス選択:数クリックで多様なデバイス構成の展開、破棄、再展開が可能。
- コラボレーション:クラウドプロバイダーは通常、エキスパートレベルのヘルプデスクと、ニーズを支援できる専門家コミュニティへの直接アクセスを提供。
ワークロードを組み合わせるハイブリッド戦略を検討する理由は多数あります。ベアメタルで残すべきものは、自社施設または当社のようなコロケーション施設のベアメタルサーバーに残しつつ、クロスコネクトでクラウドプラットフォームに接続し、両シナリオのメリットを享受できます。クラウドコンピューティングセキュリティは幅広い懸念で構成されます。データ機密性だけでなく、プライバシー、規制コンプライアンス、継続性とリカバリ、ベンダー存続可能性も含まれます。しかし、クラウドでのセキュリティ確保は「共有責任」です。特に顧客とインフラサービスプロバイダー間のパートナーシップが必要。データ漏洩が頻発し、多くは管理やオペレーターの不備によるものだということは、今さら誰も説得する必要はありません。顧客は、自分のデータが開示され、その後悪用されることにうんざりしています。最近では、メールベースの脅威ベクトルで、悪意ある行為者が漏洩したユーザーIDとパスワードを引用し、認識された信頼性の仮面を被って、ターゲット受信者に望ましくない行動を実行させる手口が横行しています。顧客ベースの個人識別情報(PII)を受け入れる組織は、その顧客との間に、その情報を保護するという暗黙の社会契約を結びます。phoenixNAPでは、顧客、ソリューションアグリゲーター、リセラーとのパートナーシップを通じて、グローバル規模でインフラ空間におけるリーダーシップを実証してきました。ターゲット組織が望む目標を達成するため、独自の課題に対応する革新的ソリューションを創造し、期待を超えて努力してきました。
著者からのメモ:強力なセキュリティ戦略の要素
長年にわたり、セキュアで信頼性の高いソリューション創造において多くの重要な教訓を得ました。最後にいくつかの考察を共有します。
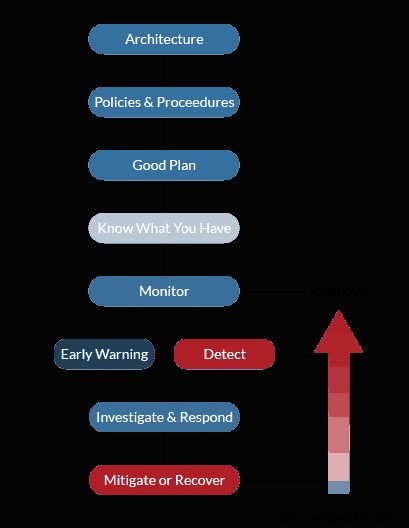
- 強力なアーキテクチャに代わるものはない。正しく設計すれば安定した基盤が得られる。間違えれば、そのライフサイクルの残り期間、モグラ叩きを続けることになる。
- 詳細なドキュメントを整備せよ。ビジネスプロセスを支える、納得感のあるポリシーと手順を実装せよ。クラウドのセキュリティポリシーはユーザーの負担になってはならない。負担になれば、シャドーITの標的になるだけだ。ポリシーは既存プロセスを支えつつ、絶対に必要な統制を実装するものでなければならない。ワークアラウンドによる統制ゼロより、わずかな統制の方がマシだ。
- 侵害を想定せよ。ダウンを想定せよ。エイリアン侵攻を想定せよ。想定していれば、何かが必ず起きたとき、パニック状態に陥らない。シナリオが型破りであればあるほど、現実のシナリオが発生したときにより良く対応できる。
- 自分が何を持っているか知らなければ、守れない。アセット管理は、セキュリティ態勢のためにできる最善のことだ。存在すべきもの:文書化せよ。存在すべきでないもの:検知・隔離する仕組みを確実にせよ。誰が、なぜ、いつ置いたかを突き止めるためにも。
- 何を持っているか分かったら:監視せよ。正常な振る舞いを知れ。その「ベースライン」を知れ。
- そのベースラインを比較基準として異常を検知せよ。このシステムは一貫性のない振る舞いを見せているか?
- 調査せよ。不整合な振る舞いによってトリガーされたアラートを見る能力を持て。24/7運用か?朝までその指標を無視できるか?ステークホルダー(顧客含む)は、あなたが延べたSLAに基づく検知・対応能力を受け入れるか?24/7運用に必要なリソースを確保できるか、それとも少なくともカバレッジ拡張モデルで脅威管理コンポーネントをアウトソースする必要があるか?最高のSIEMツールも、アラートがポップアップした瞬間にアクションを起こす人がいなければ無意味。機械学習は助けになるが、まだオペレーターを置き換えられない。
- 問題を緩和するか、環境をリカバリできるようにせよ。自社のRPO(目標復旧時点)とRTO(目標復旧時間)を理解せよ。現在のソリューションはそれらの目標を満たしているか?現在のスタッフが危機で利用できない状況で、全国規模の施設へリカバリする場合でも同じ目標を達成できるか?顧客とどうコミュニケーションするか?危機コミュニケーターとインシデントハンドラーは対応チームにいるか?
- 教訓を得て、プロセスを改善し、また最初からやり直せ。
どの単一ベンダーも「銀の弾丸」を提供できない。そんなベンダーがいれば、避けるべきだ。すべての顧客のニーズはユニーク。各状況には、効果を発揮するためのユニークなソリューションブレンドが必要。だからこそ、あなたを自社の提供物のいずれかに押し込めようとせず、必要なソリューションを提供するための、広大なパートナーネットワークがあるのです。提案は常にオープンです。phoenixNAPでは、この分野での懸念について喜んでお電話でお話しし、関心トピックについての見解を提供します。適切にセキュアされた環境の推進と支援は、私たちの社会的責任です。それは私たちのDNAであり、このセグメントでの製品構築における核心哲学です。この旅のパートナーにならせてください。
リファレンスアーキテクチャの活用
Data Security Cloudのようなクラウドベースのセキュアインフラストラクチャのメリットの一つは、物理環境での標準的能力を超える、実戦で検証されたリファレンスアーキテクチャを実装できることです。極端なケースとして、上図のようなアーキテクチャでは、多層のセキュリティと、悪意ある行為者が最も狙う貴重なデータベースへ到達するための複数のゲートウェイが構築されます。Webインフラを乗っ取り、訪問者を感染ペイロードで攻撃しようとする悪意ある行為者も無視できませんが、真の標的はデータベース内のPII、PHI、PCIデータです。様々なレベルの防御コンポーネントが城への突入を困難にする一方、24×7脅威監視が複数の試行と異常行動を確実に検知し、調査と対応活動をトリガーします。ツール、テクノロジー、サービス、SMBスペースのニーズを支えるコストモデルの強力な組み合わせにより、私たちはリーダーシップを実証しただけでなく、何より、あなた、私たちのSMB顧客に利益をもたらすソリューションを創造したと信じています。あなたがクラウド戦略をさらに明確化していく中で、前進できる完全なセキュリティソリューションを創造することを目指しています。
私たちの約束
クラウドセキュリティに情熱を注ぐ、世界クラスの高度に経験豊富で熟練したリーダーチームを結成しました。グローバルな思想的リーダーとして、世界のために設計し、ローカルで実装します。顧客の意欲と限られた予算を理解し、持続可能なソリューションを創造します。私たちのソリューション提供を通じて、いかに貴社の目標に貢献できるか、お見せしましょう。「正しいことをする」という約束を守り、あなたにとって最良のソリューションを見つけることに注力します。
今すぐクラウドコンピューティングにおけるデータセキュリティを開始;phoenixNAPへお問い合わせください。
クラウドコンピューティング
- 時間とコストを削減する5つの実証済みクラウド戦略
- ビッグデータとクラウドコンピューティングの融合:戦略的優位性
- クラウドセキュリティ理解:なぜあなたのビジネスに必要か
- クラウドコンピューティングがビジネスの成長・効率・レジリエンスを加速する理由
- 企業が対処すべき重要なクラウドセキュリティ脅威
- クラウドコンピューティングのマスターへの道:エキスパートになるための実証済みロードマップ
- クラウド革命:IT、セキュリティ、キャリアをどう変えるか
- ビッグデータとクラウドコンピューティングを活用したビジネス成長の促進
- クラウドセキュリティエンジニアへの道:スキル、責任、認定資格
- クラウドコンピューティングがITチームをエンパワーする理由
- クラウドコンピューティングがビジネス管理に革命をもたらす仕組み