



マルチクラウドセキュリティ:データを守る実証済みベストプラクティス
企業が複数のプロバイダと連携するメリットを模索し続ける中、マルチクラウドの人気は高まっています。マルチクラウドには多くの利点がありますが、複数のベンダーとクラウドに依存することは攻撃対象領域と全体的なリスクを増大させます。資産とデータを安全に保つためには、マルチクラウドセキュリティを後回しにしてはなりません。
本記事では、マルチクラウドセキュリティの概要と、このクラウドコンピューティングアプローチ特有の課題を紹介します。また、安全なマルチクラウド環境の設計と維持に適用できるベストプラクティスのリストを提供します。
マルチクラウドセキュリティとは?
マルチクラウドセキュリティとは、企業がマルチクラウド環境での安全性を確保するために頼るポリシー、戦略、ソリューションのセットです。この種のセキュリティにより、データと資産をサイバー脅威にさらすことなくマルチクラウドのメリットを享受できます。
マルチクラウドセキュリティの最大の課題は、異なるクラウドプロバイダの環境を管理・保護することです。機能とルールが異なる複数のベンダーが、以下のクラウドセキュリティタスクを複雑にします:
- 一貫したセキュリティコントロールの確保
- 信頼性の高いアクセス管理の構築
- 脆弱性の特定と対応
- セキュリティの全体像の把握
一般的に、クラウドプロバイダは自社のクラウド自体の安全性に責任を持ち、クライアントはクラウド内部のセキュリティに責任を持ちます。プロバイダの役割は:
- クラウドインフラストラクチャが安全で信頼性が高く、最新であることを保証
- ホストとデータセンターの保護
- クライアントにデータ保護機能を提供(多要素認証ベクトル、アクセス管理ソフトウェア、暗号化ツールなど)
マルチクラウドを導入する企業は、チームが各クラウドインフラストラクチャでデータをどのように使用し、保持するかに責任があります。社内チームは以下を行う必要があります:
- 全体的なセキュリティアーキテクチャの設計
- 関連法規制への準拠確保
- アクセスルールと特権の定義
- クラウド監視の実施
- バックアップの設定
- セキュリティインシデントの特定と対応
- 安全なデプロイプロセスの設計
- サードパーティツールの最新化
- データ損失防止(DLP)の設定
- クラウド災害復旧の手順定義
ほとんどの企業は、CISO、DevOpsチーム、セキュリティ運用センター(SOC)など複数の役割でこれらのタスクを分担しています。
マルチクラウドセキュリティリスク
適切なマルチクラウドセキュリティを構築しなかった場合の主なリスクは:
- 保護不足や人的ミスによる機密データの喪失
- コンプライアンス違反による金銭的罰則
- 長期のダウンタイムやアプリパフォーマンス低下による顧客体験の悪化
- データ侵害につながるマルウェア感染
- 不正ユーザーによる内部データアクセス
- プライベートユーザーデータの喪失による評判の失墜
これらの危険は、シングルクラウドかマルチクラウドかに関わらず、クラウドコンピューティング全般に共通するリスクです。しかし、マルチクラウドではより広い攻撃対象領域を保護する必要があり、複雑さのせいで問題が起きやすくなります。マルチクラウドをシングルクラウドよりリスクの高いものにしている主な課題は以下の通り:
- チームは複数のインフラストラクチャを構成、保護、管理しなければならない
- すべてのプラットフォームに継続的なメンテナンスが必要
- 各プロバイダには固有のセキュリティポリシー、コントロール、粒度がある
- 攻撃者にはセットアップへの侵入経路がより多く存在する
- 監視はクラウド導入の全範囲をカバーしなければならない
- チームは異なるベンダーのさまざまなサービスを接続・統合しなければならない
マルチクラウドデータセキュリティ達成のためのベストプラクティス
企業は、マルチクラウドが脆弱性を招かないよう健全なセキュリティ戦略を必要とします。以下は、ワークロードを複数のプロバイダと環境に安全に分散するのに役立つ11のマルチクラウドセキュリティベストプラクティスです。
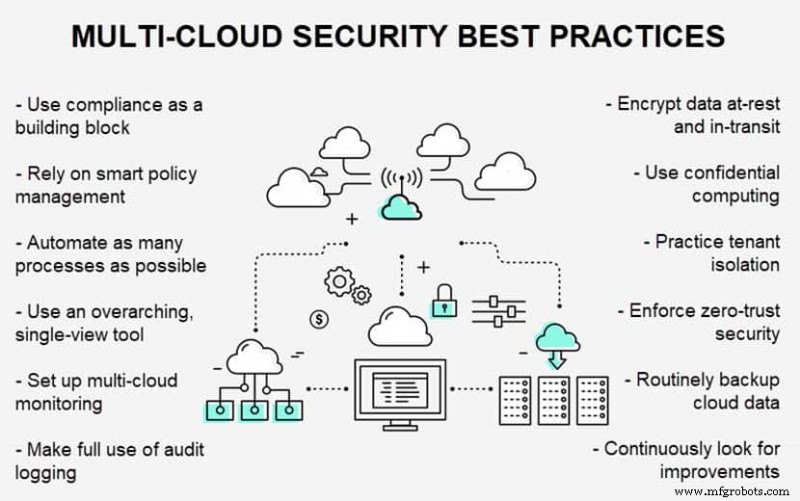
コンプライアンスを中心にセキュリティ戦略を構築
マルチクラウドでコンプライアンスを達成するための第一歩は、自社に適用される基準と規制を知ることです。企業が考慮すべき一般的な規制の例として、データプライバシー法(GDPR、CCPA)、HIPAA、PCIなどがあります。
規制は特定の業界と場所に適用されるため、導入を開始する前にマルチクラウドが何に準拠すべきかを把握してください。要件が分かれば、法的要件を用いて:
- 関連データのライフサイクルを概説
- セキュリティコントロールを定義
- アクセス管理を設定
- すべてのクラウドデータを分類
- 適切なストレージを整理
各クラウドプラットフォームには異なるコンプライアンス機能と認証があることを忘れないでください。単一のクラウド上でも、異なるコンプライアンスルールを持つ個別のワークロードを実行することがあります。コンプライアンスをクラウド間で継続的に監査し、潜在的な違反をレポートする自動化ツールの利用を検討してください。
スマートなポリシー管理
企業は、すべてのクラウド環境に適用する一連のセキュリティポリシーを開発し、セキュリティ運用を簡素化すべきです。ポリシーは以下を定義します:
- 許容されるデータタイプ
- クラウドの所有権
- 認証とアクセスルール
- クラウドワークロードのセキュリティとゲートウェイ
- セキュリティ分析
- 規制ルールと現在のコンプライアンス状況
- クラウド移行プロトコル
- 脅威モデリング、優先順位付け、インテリジェンス
- 攻撃タイプごとの対応計画
環境間の互換性の欠如はよくあることですが、標準化されたポリシーを出発点として使用することで:
- 構成とデプロイを高速化
- 見落としと人的ミスのリスクを低減
- マルチクラウド全体で一貫性を確保
同じ運用を複数のクラウドで実行している場合は、ポリシーを同期させるべきです。例えば、可用性確保のためにマルチクラウドを使用しているなら、両方のクラウドで同じセキュリティ設定にする必要があります。チームは2つのプロバイダ間で設定を同期するツールを使用し、両方のクラウドに適用できる汎用的な定義を持つポリシーを作成すべきです。
自動化を活用
マルチクラウドセキュリティにおける重要なリスク要因は人的ミスです。可能な限り多くのタスクを自動化することで、企業は:
- 従業員のミスの可能性を低減
- チームの俊敏性を向上
- クラウド関連プロセスを高速化
- 環境間の一貫性を確保
自動化はマルチクラウドセキュリティで重要な役割を果たすべきです。例えば、新しいコンテナや仮想マシンは自動セキュリティスキャンを通過させることができます。また、セキュリティコントロールを継続的にテストするチェックを自動実行することも可能です。
DevSecOpsの採用は、クラウドコンピューティングセキュリティにおける自動化の役割を考え始める優れた方法です。DevSecOpsはセキュリティを事後対策ではなく核心的な考慮事項として扱うため、マルチクラウドを安全に保つのに理想的なアプローチです。
マルチクラウドツールスタックの簡素化
プロバイダのネイティブツールとサードパーティソリューションの寄せ集めに頼るのではなく、マルチクラウド全体でシームレスなセキュリティを提供する単一の包括的なツールに投資すべきです。そうでなければ、以下のリスクがあります:
- セキュリティギャップを生む不完全な統合
- 人的ミスの可能性増大
- 必要以上のスタッフ採用
- 過剰なメンテナンスでチームに負担
選択したツールが以下を実現できることを確認してください:
- さまざまなクラウドサービスとシームレスに統合
- アプリとワークロードに合わせてスケール
- データアクティビティのリアルタイム更新を提供
また、セキュリティツールには、管理者がクラウド間のアプリとデータを管理できるシングルペイン・オブ・グラス(単一の管理画面)が必要です。単一ビューのツールは、クラウドスプロールを簡素化し、セキュリティチームの効果を高めます。
マルチクラウド監視の構築
マルチクラウドには、異なるプラットフォームからのイベント、ログ、通知、アラートを1か所に統合する堅牢な監視が必要です。もう一つの重要な機能は、問題を自動的に解決するか、修復時のガイダンスを提供するツールを持つことです。
統合と自動修正に加え、監視ツールには以下も求められます:
- 拡大するクラウドインフラストラクチャとデータ量に対応できる拡張性
- 継続的なリアルタイム監視
- すべてのアラートへのコンテキスト提供
- チームによるカスタム通知の作成を許可
監査ログの徹底活用
監査ログは、クラウドテナントに関連するすべての変更を記録します:
- 新規ユーザーの追加
- アクセス権の付与
- ログイン期間
- ログイン中のユーザーアクティビティ
監査ログはマルチクラウドセキュリティに不可欠であり、この活動により:
- 悪意のある行動の特定
- サイバー攻撃が始まる前の侵害発見
- コードやクラウド関連の問題の発見
- 運用トラブルシューティングの実施
さらに、監査ログは一部の業界では公式記録となり、企業はログを用いて監査人にコンプライアンスを証明できます。
データ暗号化と機密コンピューティングの活用
暗号化は、オンプレミスでもクラウドでもデータを保護する効果的な手法です。マルチクラウドセキュリティ戦略では、データを保存時と転送時の両方で暗号化すべきです:
- 保存時の暗号化:ネットワークを移動していない保存データを保護。侵入者がデータベースに侵入しても、復号鍵なしではデータを解読不能。
- 転送時の暗号化:情報がネットワークを移動中にデータを保護。中間者攻撃や盗聴でデータを傍受されても、データは安全。
静止データと移動データの両方を保護することに加え、すべてのスケジューリング、監視、ルーティング通信も暗号化すべきです。徹底的な暗号化により、インフラストラクチャとアプリに関する情報が秘匿されます。
保存時と転送時の暗号化に加え、マルチクラウドセキュリティ戦略には機密コンピューティングも含め、データが使用中に脆弱にならないようにすべきです。使用中の暗号化により、処理中のワークロードを暗号化することでクラウドデータを完全に保護します。
テナント分離の実践
テナント分離は、マルチクラウドセキュリティを向上させるシンプルで効果的な手法です。テナント分離では、チームが以下を確保する必要があります:
- すべてのアプリが個別のテナントで実行される
- すべての環境(開発、テスト、ステージング、本番など)が個別のテナントで実行される
さらなるセキュリティと俊敏性のために、ランディングゾーンを使用することもできます。ランディングゾーンを使用すると、アクセス管理、データセキュリティ、ガバナンス、ログルールの事前定義されたベースラインを持つマルチテナント環境を迅速に構築できます。
最小権限の原則の徹底
各従業員は、その役割を遂行するために必要なリソースのみにアクセスできるべきです。この最小権限の原則はいくつかの目的を果たします:
- ミッションクリティカルで機密性の高いデータを隔離
- アカウントがハッキングされた場合の攻撃者のラテラルムーブメント(横方向移動)能力を制限
- データプライバシーとセキュリティ法令の遵守を支援
マルチクラウドでクラウドプロバイダのネイティブツールを使ってアクセスを制御するのは良くありません。異なるベンダーのソリューションは互いにうまく連携せず、リスクを高めるサイロを作ります。代わりに、すべてのクラウドでアクセス制御を一元化する包括的なツールを使用してください。
アクセス権不足や遅い承認プロセスでチームを阻害しないよう注意してください。代わりに、マルチクラウドを保護しつつ運用を遅らせない、シンプルで透明性のあるアクセス権割り当てプロセスを作成してください。
クラウドデータの定期的なバックアップ
データとシステムのクラウドバックアップを定期的に実行してください。バックアップを社内に保存するかクラウドに保存するかに関わらず、以下の好ましいプラクティスに従うべきです:
- 攻撃者がマルチクラウドに侵入してもデータを暗号化または削除できないよう、イミュータブル(変更不可)バックアップを使用
- データを1日複数回バックアップ
- リカバリを簡素化するため、各クラウドごとに個別のバックアップを保持
- ゼロトラスト戦略でバックアップを保護
- バックアップを継続的にスキャンして悪意のあるデータを検出するツールを使用
バックアップに加え、マルチクラウドセキュリティ戦略にはディザスタリカバリ計画も必要です。データを迅速に復元し、リザーブクラウドでサービスを利用可能に保つ計画を設計してください。
継続的改善の文化を構築
すべてのマルチクラウドセキュリティ戦略は、最新の基準に防御が追いついているかを確認するため、定期的な評価を受ける必要があります。セキュリティが大きく遅れないよう、チームは以下を行うべきです:
- ソフトウェアアップデートを定期的にチェック
- 企業がデータをどう守り、犯罪者がどうシステムを侵害するかを注視し、最新のサイバーセキュリティトレンドを把握
- 外部専門家と社内の両方で定期的な脆弱性評価を実施
- すべてのサードパーティツールが最新アップデート済みであることを確認
- セキュリティをより自動化・効率化する新しい方法を常に模索
セキュリティをマルチクラウド戦略の基盤として活用
慎重な企業であれば、マルチクラウドへの移行を始める前にセキュリティニーズを検討し、対策を講じなければなりません。セキュリティを戦略の基盤とし、サイバー脅威に対して脆弱にならずに柔軟性を高めるマルチクラウドを構築してください。
クラウドコンピューティング
- 合成監視のマスター:信頼性の高いSaaS・Webパフォーマンスのための実証済みベストプラクティス
- クラウドにおけるDevOps導入の9つの実証済みベストプラクティス
- なぜクラウドセキュリティが現代サイバー防御の要なのか
- マルチクラウド時代のサイバーセキュリティ:主要脅威の克服
- クラウドセキュリティエンジニアへの道:スキル、責任、認定資格
- 実証済みクラウドネイティブ戦略:ビジネスアジリティとコスト削減を実現
- AWS Backupでデータを守る:5つの必須セキュリティプラクティス
- 2020年トップクラウドストレージサービス:セキュリティ、価格、機能比較
- Webアプリ向けクラウドベース機能テスト:11の実証済みベストプラクティス
- マルチクラウド時代のサイバーセキュリティ:主要課題の克服
- クラウドセキュリティ完全攻略:リスク軽減と組織保護の実証済み戦略