



スマートメーター ライフサイクルの保護:プライバシーとレジリエンスのための6つの実証済み戦略
IoTは前例のないペースで拡大し、2035年までに1兆台の接続デバイスが予測され、現在のデータ量を遥かに超えます。スマートメーターは最も急成長しているIoTセグメントの1つです。IHS Markitによると、高度計量インフラ(AMI)支出は2023年に130億ドルに達し、2018年の90億ドルから増加見込み。電力会社は自動検針、精密な請求、遠隔制御の恩恵を受けつつ、リソース消費を削減しています。
しかし、この爆発的拡大は、重要インフラを標的とするサイバー犯罪者や機密データ窃取を狙う攻撃対象領域を拡大します。2016年12月、「Crash Override」マルウェアがウクライナの送電網を乗っ取り、30変電所を無力化し、キエフの電力供給を5分の1に減らしました。
スマートメーターのセキュリティ脅威は、デバイスの運用寿命全体にわたって現れます。電力会社は、相関電力解析のようなサイドチャネル攻撃で認証情報が漏洩することから、エッジやクラウドでのデータ侵害まで、多様な攻撃ベクトルを想定しなければなりません。OTAファームウェア アップデートを含むエンドツーエンドのセキュリティ確保が不可欠です。では、電力会社はスマートメーター展開がすべての利害関係者を保護することをどう保証できるでしょうか?
メーター内データ(多くの場合PIIを含む)は直接的なプライバシーへの影響を持ちます。電力会社はこのデータで需要予測、デマンド レスポンス展開、消費パターン推奨を行いますが、EU一般データ保護規則(GDPR)などの規制に準拠し、責任を持って扱わなければなりません。デバイス レベルのセキュリティ、認証、保存時と転送時の暗号化に根ざした信頼できるデータ基盤がしたがって必須です。
IoTプラットフォームがセキュアでプライベートなスマートメーターを実現する6つの方法
堅牢なスマートメーター セキュリティには、工場生産からオンボーディング、継続的運用までの包括的なライフサイクル戦略が必要です(図1参照)。Arm Pelion IoTプラットフォームは、この旅を支える必須のデバイス管理とアクセス制御機能を組み込んでいます。以下に、プラットフォームがメーターのライフサイクル全体でプライバシーを守る6つの主要な方法を概説します。
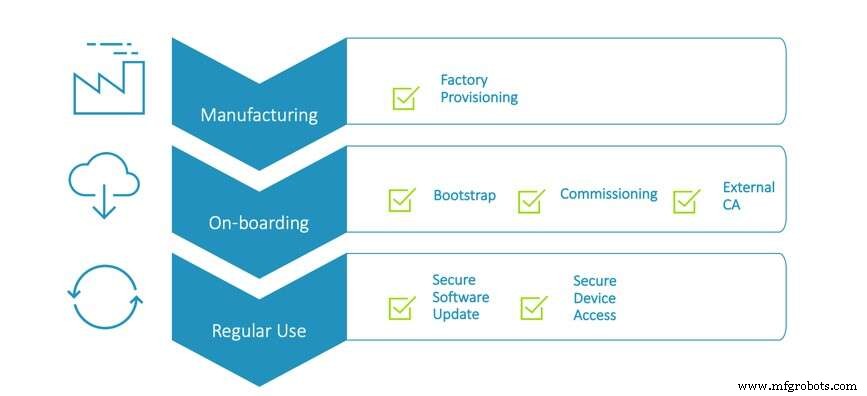
図1:セキュア デバイス ライフサイクルの一例。(出典:Arm Pelion IoTプラットフォーム)
1. 工場プロビジョニング時に数百万台のメーターのトラストのルートを確立
製造工場は高スループットと堅牢なレジリエンスを両立させ、すべてのメーターが本質的に信頼でき、フィールド ライフをセキュアな足場で開始できるようにしなければなりません。
スマートメーター製造を担う生産施設は、拡張性と、デバイスが信頼され、フィールドでのメーターの人生にセキュアな基盤を提供するレジリエンスのバランスを取る必要があります。単一デバイスへの資格情報注入でリスクを軽減できますが、このプロセスを数百万デバイス規模にスケールさせる能力が、効率とセキュリティのバランス維持の鍵です。電力会社自体はメーカーではなく、しばしば生産をOEMに委託し、信頼も委ねているため、サードパーティ工場をどう「信頼できる」ものにするかが懸念されます。
信頼は、IoTプラットフォーム、ブートストラップ、軽量M2M(LwM2M)サーバを相互参照する認証局の運用によって植え付けられます。IoTプラットフォーム プロバイダが提供する一連のツールにより、証明機関(CA)の設定プロセスが直線化され、CAによって署名された証明書と公開鍵を持つメーターのみが、デバイスとそのデバイス マネージャ間の接続を確立できるようになります。
クリックで拡大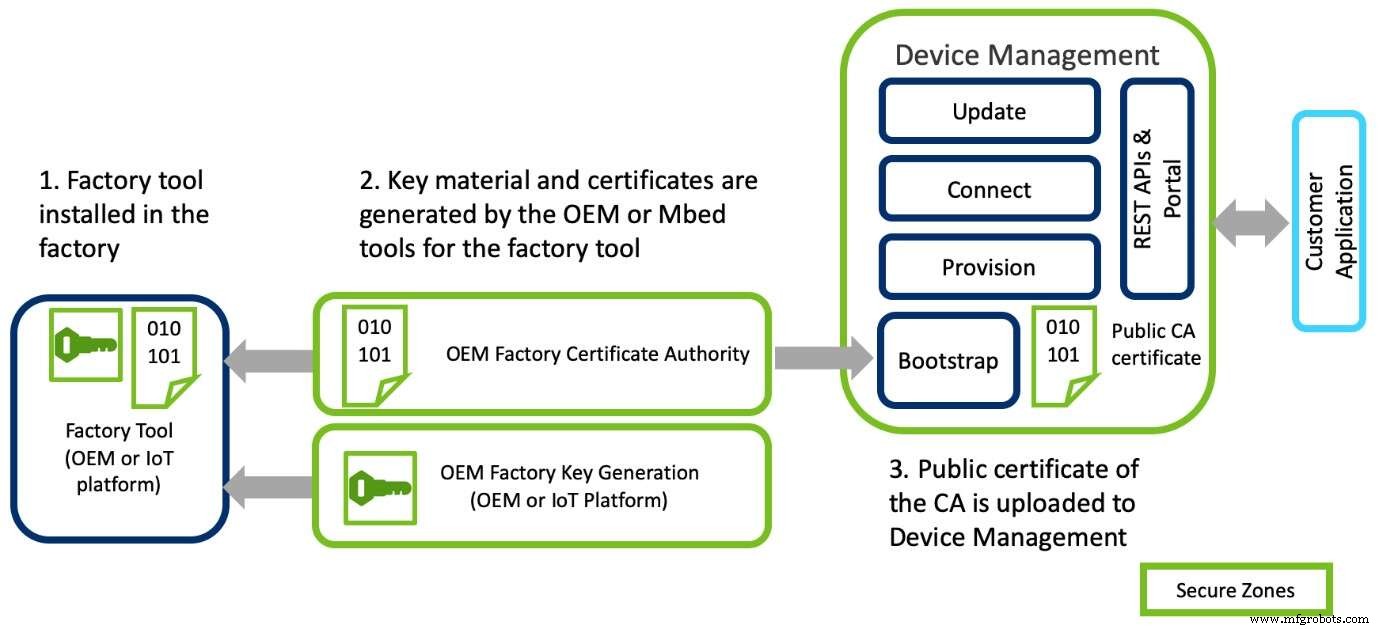
図2:セキュア工場プロビジョニングの一例(出典:Arm Pelion IoTプラットフォーム)
CAが設定され、メーカーの個別アカウントにリンクされると、工場ラインはデバイスを大量プロビジョニング可能になります。この5段階プロセスには:
- ソフトウェア イメージの注入
- デバイス キー、証明書、設定パラメータの生成
- ファクトリ ツールで生成されたキー、証明書、設定パラメータを製造ライン上のデバイスに注入
- キーコンフィグレーション マネージャとファクトリ コンフィグレータ クライアント(FCC)APIでデバイス上の情報を検証
- プロビジョニング プロセスを完了し、本番イメージ内のFCCコードをブロックしてプロビジョニング後のアクセスを防止
2. オンボーディング時にグリッドへの信頼できる接続を確立
OEMがエンド カスタマーから一歩離れていることが多いため、プロビジョニングは彼らの既存ワークフローに対応できる柔軟性を維持しなければなりません。
一部のメーカーはキーと証明書を社内で作成し、ファクトリ コンフィグレータ ユーティリティ(FCU)にバンドルします。FCUはメーカーのファクトリ ツールと並行して動作し、デバイスを資格情報で設定・注入し、それがスマートメーターの運用パラメータを検証します。この方法も効率的で、両アプローチとも同等のセキュリティを提供します。
OEMはメーターが最終的にどこに配備され、どの電力会社アカウントに参加するかを予見できないため、最終的なグリッド接続が信頼できることを保証することが最重要です。メーカーと電力会社はしたがって、事前共有鍵(PSK)と登録リストを組み合わせます。このプロセスは固有IDを検証し、特定のデバイス管理アカウントに保存された資格情報と照合し、IDが電力会社プロバイダのIoTポータルにアップロードされたものと一致する場合のみ、そのアカウントにデバイスを割り当てます。
PSKはデバイスに安全にプロビジョニングされる共通鍵で、最も基本的なセキュリティ レベルを提供します。しかし、資格情報が事前配布されるため、リストが侵害されれば数百万台のメーターとデータが露見するリスクがあります。公開鍵基盤(PKI)はより強力な代替案です。PKIを用いると、デバイスとIoTプラットフォームの導入が非対称暗号で認証され、暗号署名がメーターを検証するサードパーティに結びつきます。これにより、資格情報がデバイス上でのみ生成され、他の場所に保存されないことが保証されます。
OEMへの柔軟性を提供しつつ、信頼できるIoTパートナーはブートストラップ段階で固有のアイデンティティを保証することでセキュリティを維持します。この相互作用は、盗聴、改ざん、メッセージ偽造を防ぐよう設計された暗号化TLS通信によるブートストラップ サーバとのデータ転送の一部として発生します。
モノのインターネットテクノロジー
- スマート データ:IoTとビッグデータの次なるフロンティアをナビゲート
- 医療分野におけるAI・深層学習のアウトソーシング:データプライバシーの保護
- IoTセキュリティの未来志向:より安全なつながる世界への専門家戦略
- スマートシティがIoT、マイクロサービス、ダッシュボードで効率的な資産管理を実現する方法
- IoT導入を守る:企業向け実証済みサイバーセキュリティとプライバシー戦略
- 次世代5GとIPv6ネットワークのセキュリティ課題を乗り越える
- IoT 20周年の節目に考える:ハイパーコネクテッドな未来を守るセキュリティ
- スマートファクトリー:ビジョンから現実へ─なぜ英国企業の大半がまだ道半ばなのか
- IoTとクラウドコンピューティングが形作るエンタープライズデータの未来
- スマートな地方接続性:2020年のブロードバンドブームがビジネスと消費者をどう変えるか
- 2024年以降のデータ統合:未来を形作るトレンド