



IXON Cloud 2の高度な役割ベースアクセス制御で安全な協働を実現
機械メーカーは、設備、サービス、プロセスから最大のパフォーマンスを引き出そうと努めています。より速く、より効率的に、より生産的に。この文脈において、協働は不可欠となっています。同僚、顧客、サービスエンジニアとデータを安全に共有することで、機械を継続的に最適化できます。IXON Cloud 2の洗練された役割ベースアクセス制御は、協働を安全かつ効率的に行えるよう保証します。
役割ベースアクセス制御
IXON Cloud 2は、前身の堅牢な基盤をベースに、実際のユーザーフィードバックに基づきグループ作成と権限管理を拡張しました。今では、役割とグループを正確な運用ニーズに合わせて微調整でき、顧客、パートナー、サービスチーム間の明確な区別が可能です。
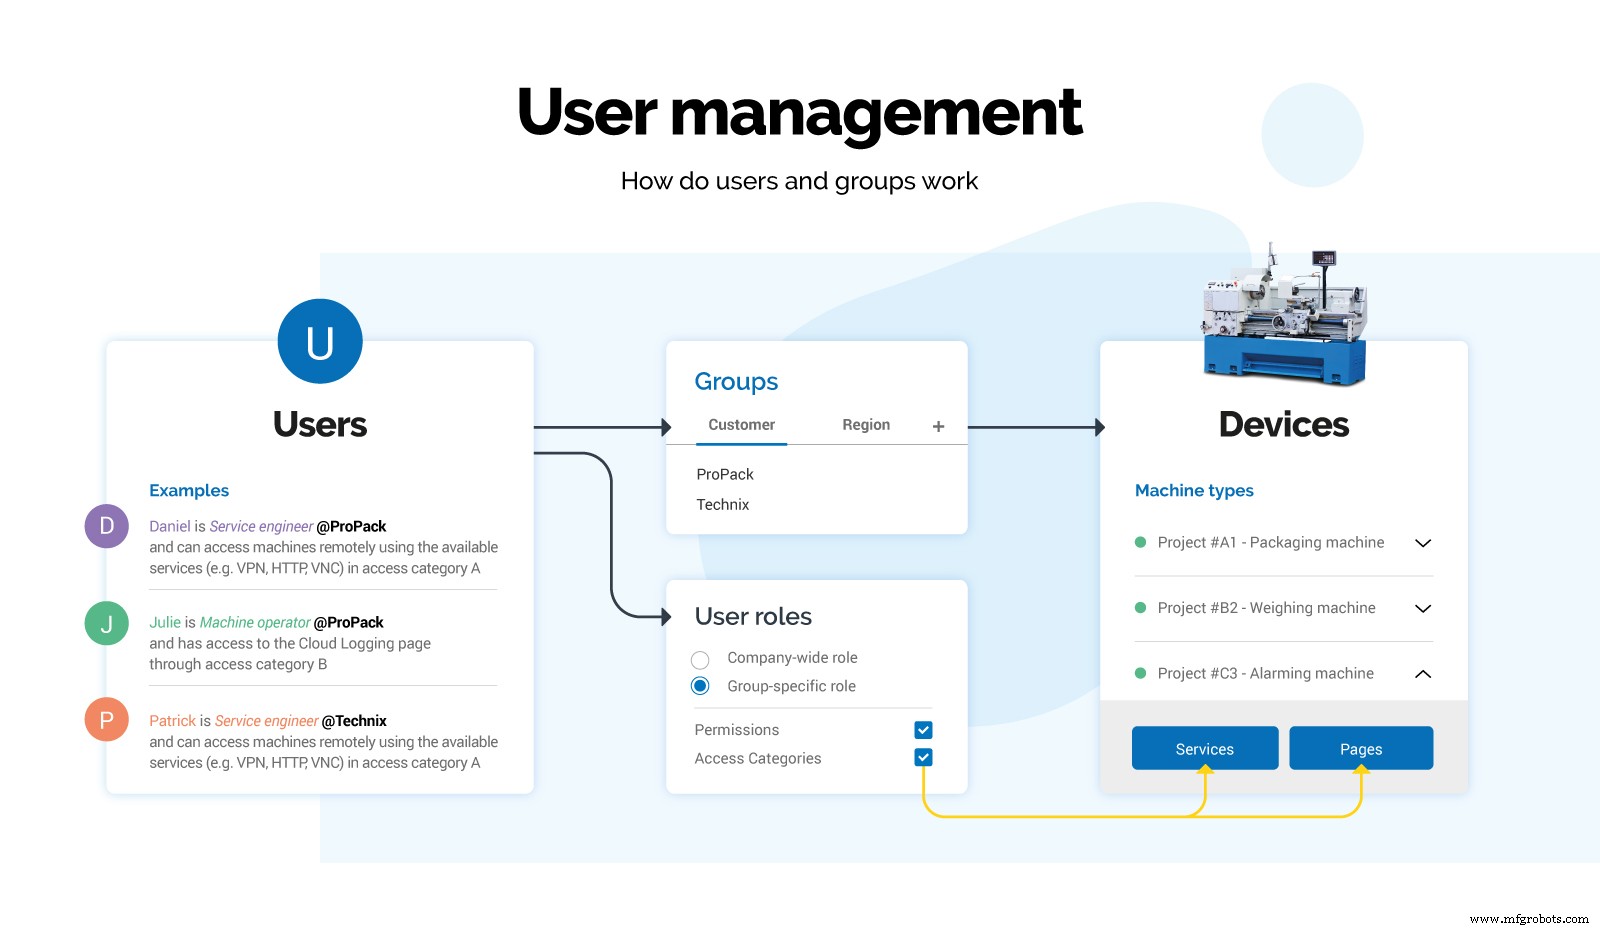
IXON Cloudの役割ベースアクセス制御
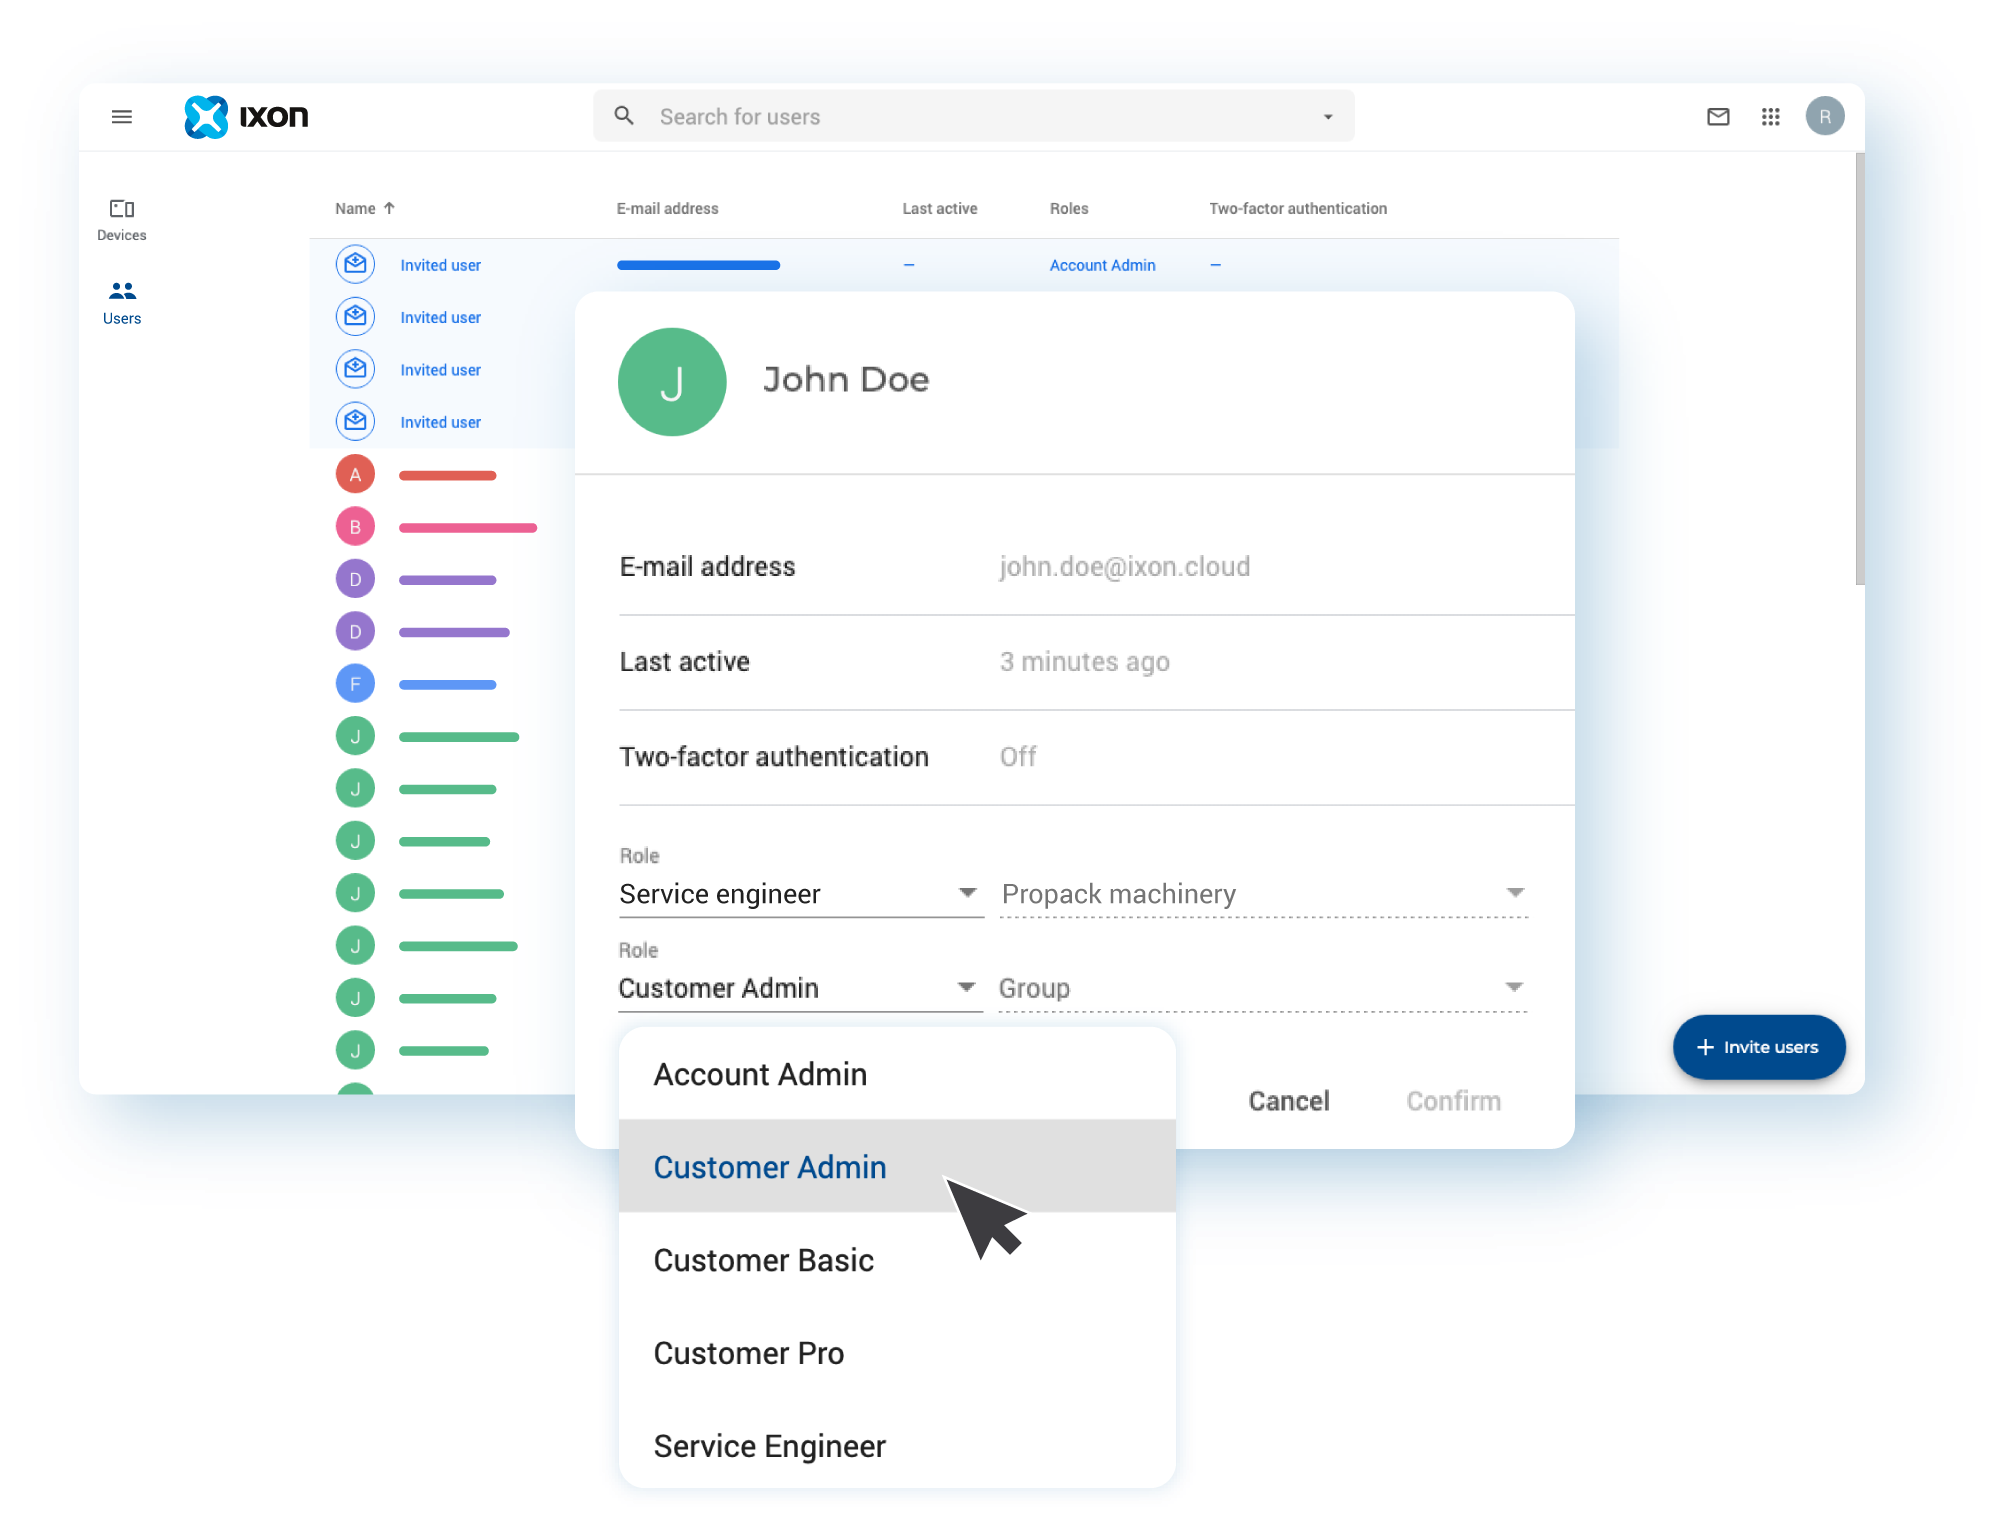
ユーザー役割
新しいIXON Cloud 2ユーザー管理システムでは、すべてのユーザーにサービスエンジニアやマシンオペレーターなどの特定の役割を割り当てる必要があります。管理者はカスタム役割を作成し、カスタマイズされたアクセス権を設定し、Adminアプリでユーザーをこれらの役割に割り当てます。役割管理者はグループ定義とユーザー招待も担当します。
アクセスカテゴリ
アクセスカテゴリにより、どのユーザーが特定の機械データを閲覧でき、どのサービス(VPN、VNC、HTTP、WebSocket)を利用できるかを制御できます。例えば、生産ダッシュボードではオペレーターにHMIパネルアクセスを許可し、メンテナンスページではサービスエンジニアにVPNとHTTP接続を提供できます。
グループ
グループはデバイスアクセス権限付与の柔軟な構造を提供します。顧客、地域、機械タイプに基づいてグループを定義し、艦隊全体の権限を効率化します。
権限
IXON Cloud 2はセキュリティを最優先します。顧客が高度な設定を変更できないようにしたり、パートナーのリモートアクセスを必要に応じて制限したりできます。カテゴリをユーザーに割り当てたり、個別レベルで権限を設定したりできます。例えば、顧客によるページとカードの管理をブロックしつつ、エンジニアには監査証跡とライセンスの閲覧を許可。二要素認証の強制も可能で、アカウントをさらに保護します。
設定後、各ユーザーは自身の役割に関連する情報とコントロールのみを見ることになり、煩雑さを排除しフォーカスを高めます。この合理化された体験は、協働を促進し、重要な設定を保護し、セキュリティを損なうことなく機械価値を最大化します。
ユーザー管理解説動画
IXON Cloud 2の高度な役割ベースユーザー管理システムの詳細なウォークスルー動画をご覧ください。
IXON Cloudを始める
無料IXON Cloud 2アカウントにサインアップして、プラットフォームを探索し、その機能を直接体験してください。
すでにIXON Cloudをご利用の場合は、移行ウィザードガイドでIXON Cloud 2への移行方法を学べます。
関連記事
- IXON、大幅アップグレードの新IXON Cloud 2プラットフォームを発表
- 新IXON Cloud 2インターフェースの紹介
- IXON StudioでIIoTポータルをカスタマイズ
- IXON Cloud 2に関するよくある質問
モノのインターネットテクノロジー
- QR・RFID・体温検知統合アクセス制御システム(Raspberry Piベース)
- クラウド監視:リアルタイム資産管理のためのリモート制御システム
- 高度な回路制御・保護システム:電気ネットワークを守る
- エンタープライズITがパブリッククラウドアクセスを保護する5つの実証済み戦略
- IXON Cloudアカウント構築のステップバイステップガイド
- IXON Cloud 2 FAQ:主な変更点、移行、カスタマイズ
- IXON StudioでIIoTポータルを完全カスタマイズ:コーディング不要
- IXON、次世代IXON Cloud 2プラットフォームを発表:高度な協働機能を搭載
- IXON Cloudカタログ – 最新版ダウンロード(英語、ドイツ語、オランダ語、イタリア語、フランス語、スペイン語、ポルトガル語)
- IXON Cloud、Control Engineering誌の2019年「インダストリー4.0部門 製品オブザイヤー」を受賞
- PLCnext StoreのIXON Cloud Connector:シームレスなリモートアクセスと産業IoT統合