



IXON Cloudアカウント構築のステップバイステップガイド
IXON Cloudプラットフォームで最も重要なアップグレードの一つは、強化されたユーザー管理システムです。管理者がIIoTアカウント(ユーザー、デバイス、グループ、役割を含む)の効果的な構造を設計できるよう、3つのベストプラクティスを盛り込んだ包括的なステップバイステップガイドをまとめました。
新ユーザー管理システムの主要要素
| 要素 | 定義 |
|---|---|
| 役割 | 管理者権限やデバイスアクセスなどの特定の権限を束ねたもの。1つ以上のアクセスカテゴリを含めることができます。 |
| アクセスカテゴリ | ユーザーが到達できるページとサービスの選択肢。 |
| グループ | デバイスとユーザーのコレクション。グループは異なるグループタイプに細分化可能。 |
| ページ | データとサービスアクセス(VPN、VNC、HTTP等)を含む個別の機械ダッシュボード。各ページは1つ以上のアクセスカテゴリに割り当て可能。 |
ステップバイステップガイド
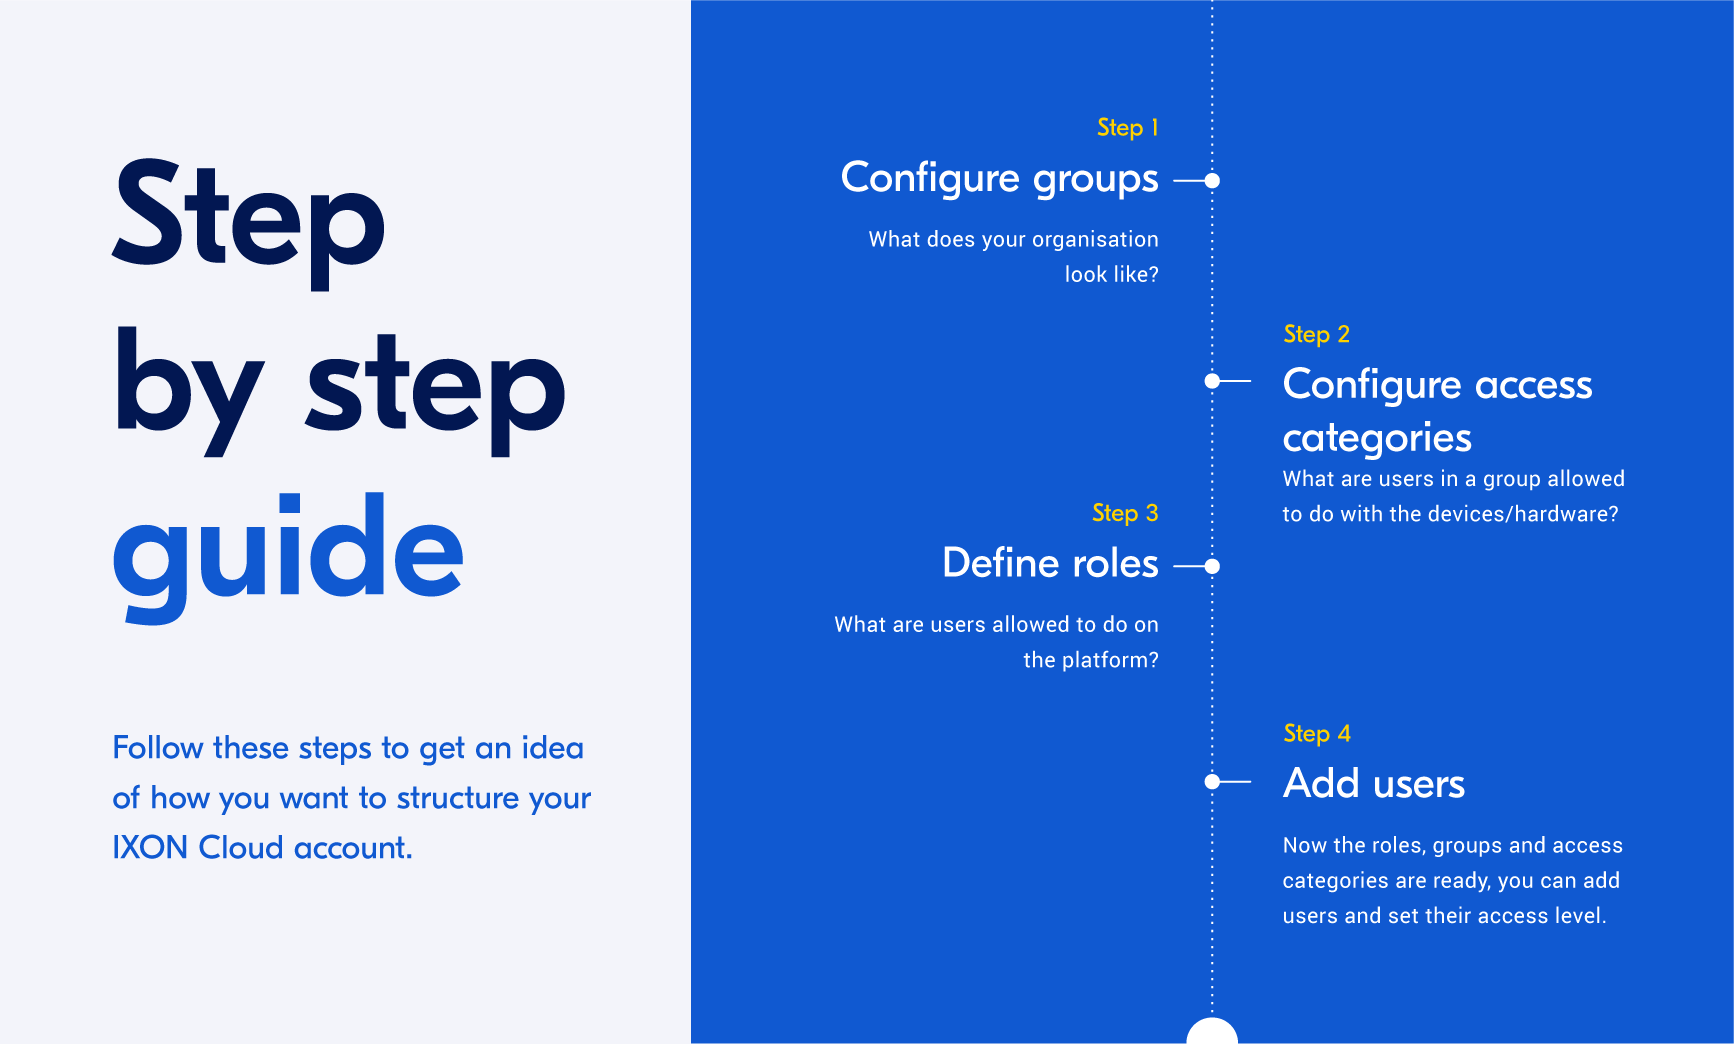
以下の4ステップに従って、明確でスケーラブルなIXON Cloudアカウント構造を作成してください。少数のデバイスとユーザーのみを管理する場合は、グループと役割を減らしたリーンな構成を推奨します。
セクションへジャンプ:
- ステップ1:グループを設定
- ステップ2:アクセスカテゴリを設定
- ステップ3:役割を定義
- ステップ4:ユーザーを追加
- ユースケース例
ステップ1:グループを設定
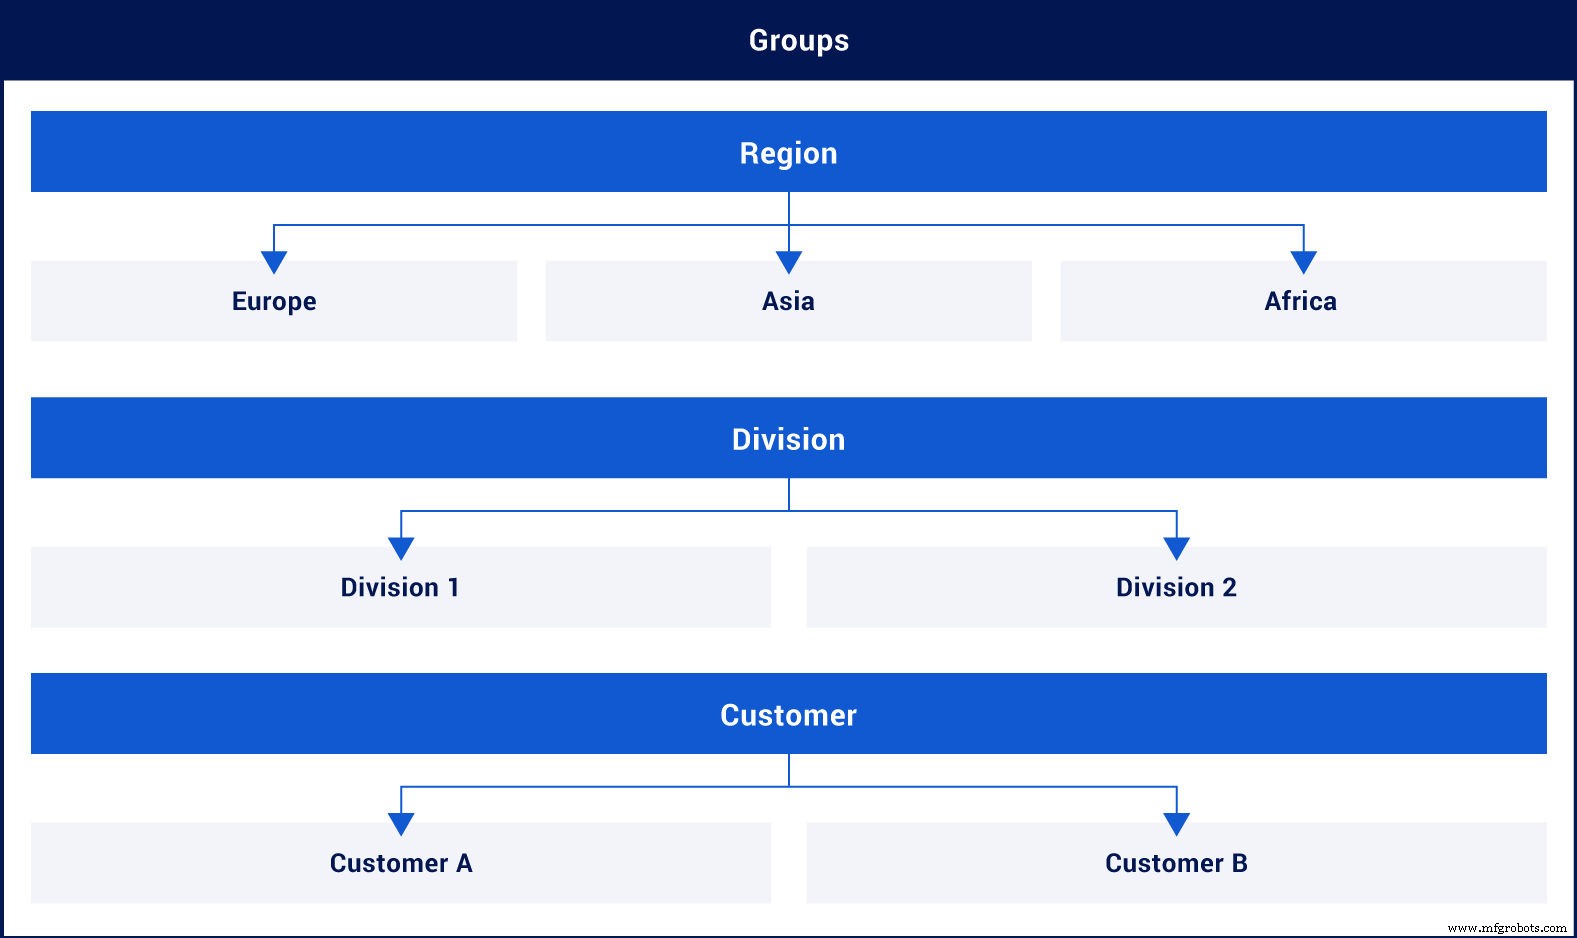
中心的な問い:あなたの組織はどのような構造ですか? デバイスが世界中にどう分布し、社内外で誰が関わっているかをマッピングします。管理パネルでグループタイプとグループを作成し、明確な概要を維持します。
典型的なグループ階層には:
- 顧客 – 顧客A、顧客B
- 地域 – 欧州、アジア
- 部門 – ベネルクス、グローバル
- 機械タイプ – 検査、包装、計量
- プロジェクト – プロジェクトA、プロジェクトB
- サービスパートナー – パートナーA、パートナーB
グループ定義後、Fleet Managerで各デバイスを適切なグループに割り当てます。デバイスは、そのグループへのアクセス権を持つユーザーにのみ表示されます。
ステップ2:アクセスカテゴリを設定
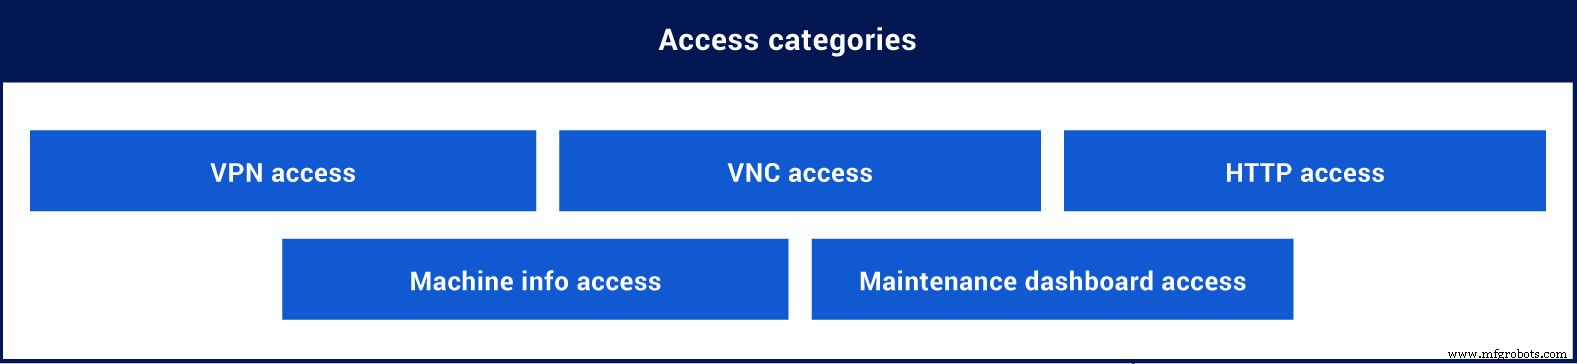
自問してください:各グループのユーザーはデバイスとハードウェアで何を行えるべきか? VPN、VNC、HTTP、その他どのアクセスが必要なページとサービスかを決定します。
一般的なアクセスカテゴリ構造:
- アクセスレベルベース – アクセスなし、閲覧アクセス、オペレーターアクセス、サービスアクセス、管理アクセス
- 機能アクセスベース – VPN、HTTP、VNC、監視ダッシュボード、サービスページ
管理セクションの「役割」で各アクセスカテゴリを作成。Fleet Managerでページとサービスをこれらのカテゴリに割り当てます。
割り当て例:
- VPNサービスに「VPN」または「サービスアクセス」カテゴリを追加。
- VNCサービスに「VNC」または「オペレーターアクセス」を追加。
- 「トラブルシューティング」ページを「サービスページ」または「サービスアクセス」カテゴリに割り当て。
- 「機械概要」ページを「閲覧アクセス」カテゴリにリンク。
ステップ3:役割を定義
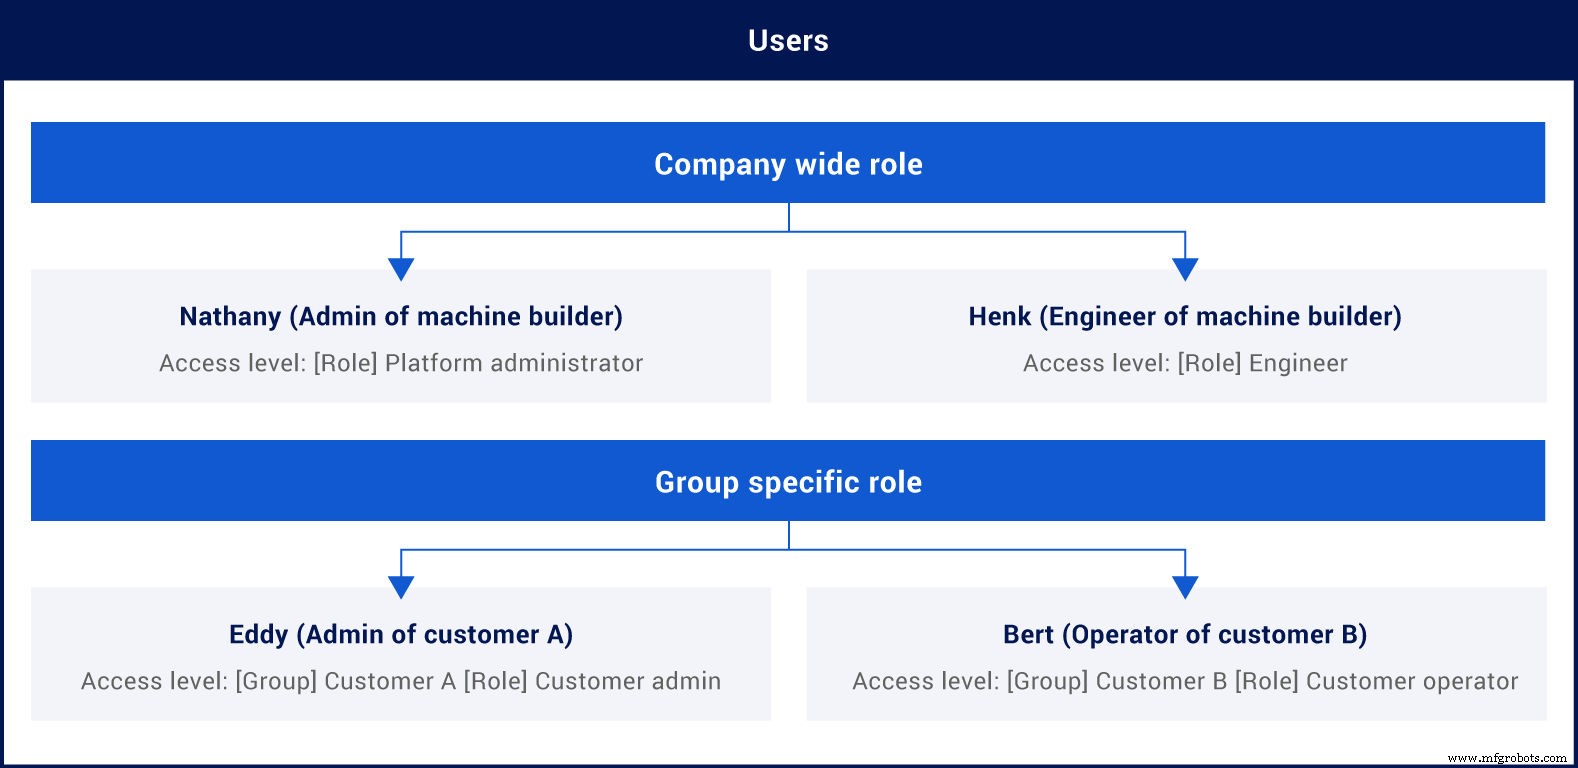
考慮してください:ユーザーはプラットフォーム上でどのような責任を持つべきか? 全社共通の役割とグループ固有の役割を区別します。全社共通役割はIXON Cloudアカウント全体に適用され、グループ固有役割はデバイスのサブセットを対象とします。
各役割の日常業務を想像してください。例えば、顧客管理者は自グループ内のユーザーとデバイスのみを管理するかもしれません。
管理セクションで役割を作成し、アクセス権(利用可能なアクセスカテゴリ)を割り当てます。典型的な役割例:
- サービスエンジニア
- ソフトウェアエンジニア
- 顧客管理者
- 顧客オペレーター
- ファーストライン サポート
- パートナー(閲覧のみ)
ステップ4:ユーザーを追加
最後のステップは、ユーザーを招待し、権限を設定することです。役割、グループ、アクセスカテゴリが整ったら、Portalアプリでユーザーを特定のグループと役割に割り当てます。
ユーザー割り当て例:
- ユーザーA:全社共通役割としてサービスエンジニア。
- ユーザーB:グループ「顧客A」の顧客管理者役割。
- ユーザーC:グループ「地域A」と「地域B」のファーストラインサポート役割。
- ユーザーD:グループ「パートナーA」のパートナー役割。
ユースケース例
以下は、一般的な組織モデルに基づき、IXON Cloudユーザー管理システムをどう構成するかを示す3つのシナリオです。
- ユースケース1:メーカーが設置を直接顧客に販売。
- ユースケース2:メーカーがパートナーチャネル経由で販売し、サポートを提供。
- ユースケース3:複数の部門と地域サービスチームを持つグローバルメーカー。
[[全ユースケースをPDFでダウンロード]]
ユースケース1:直接顧客への設置販売
このモデルでは、メーカーのエンジニアが顧客を直接サポートします。すべてのエンジニアが完全なデバイス設定権限を持ち、VPNとVNCでトラブルシューティング可能。各顧客は自社オペレーターを管理し、自社機械のVNCのみアクセス可能。
ユースケース2:パートナーチャネル経由の設置販売
メーカーはパートナー経由で販売。エンジニアは依然としてサポートを提供。エンジニアはデバイス設定、VPN/HTTP/VNCでの全デバイスアクセス、メンテナンスダッシュボード閲覧が可能。パートナーは自社デバイスと顧客を管理。オペレーターは自社機械のVNCにアクセス。
ユースケース3:地域サービスチームを持つグローバルメーカー
メーカーは地域と部門に分割し、地域サービスチームと協働。各部門のサービスマネージャーが自部門のユーザーとデバイスを所有し、サポートエンジニアに割り当て。エンジニアは割り当てデバイスをVPNでトラブルシューティングし、機械ダッシュボードを閲覧。顧客はまだプラットフォームアクセスを持たない。
始めましょう
上記の洞察を活用して、独自のIXON Cloudアカウントを構築してください。準備はできましたか?
モノのインターネットテクノロジー
- 生産性を高めるIXON Cloudの7つの強力な機能
- IXON Cloud 2 FAQ:主な変更点、移行、カスタマイズ
- IXON StudioでIIoTポータルを完全カスタマイズ:コーディング不要
- IXON Cloud 2の高度な役割ベースアクセス制御で安全な協働を実現
- IXON、次世代IXON Cloud 2プラットフォームを発表:高度な協働機能を搭載
- IXON Cloud 2を知る:産業用IoTのためのフレッシュで直感的なインターフェース
- IXON Cloudカタログ – 最新版ダウンロード(英語、ドイツ語、オランダ語、イタリア語、フランス語、スペイン語、ポルトガル語)
- クラウドの誤解 #3: クラウドは無責任なビジネス選択ではない
- リモートアクセス ウェビナー FAQ – 包括的な回答集
- PLCnext StoreのIXON Cloud Connector:シームレスなリモートアクセスと産業IoT統合
- クラウドビジネスのためのサイバーセキュリティガイド:データを効果的に守る