



AIがSOCを再構築:人材不足とサイバー脅威の急増に対処
Greg Martin氏(Jask共同創業者、左)
サイバーセキュリティは厳しい現実に直面しています:日々の脅威量が、資格を持つセキュリティアナリストの数をはるかに上回っています。このアンバランスが、多くの組織を露出させる脅威となっています。
人工知能(AI)のサブフィールドである機械学習が、実用的な解決策を提供します。ルーチンな検知とトリアージタスクを自動化することで、AIは人間のアナリストを最も複雑な調査に集中させることができます。Jaskの共同創業者Greg Martin氏は、AIは代替ではなく、SOCチームのフォースマルチプライヤー(戦力増強要因)であると強調します。
北米だけで300万件以上のサイバーセキュリティ職が空いており、世界規模ではさらに増えます。AI駆動ツールによる脅威特定と対応の加速なしでは、組織は敵対者からさらに後れを取るリスクがあります。
Equifax侵害のような歴史的インシデントは、リソース不足の帰結を示しています。Equifaxは脅威の膨大な量に圧倒され、歴史上最もコストのかかるデータ侵害の一つを招きました。
モダンなSOCは、反復的で高頻度のパターンマッチングを機械に委任すべきです。AIは、どのアナリストもリアルタイムで維持できない巨大なデータストリームをふるい分けることに優れています。疲弊したアナリストが微細な指標を見逃す可能性がある一方、AIシステムはログを継続的に分析し、速度と精度で異常をアラートできます。
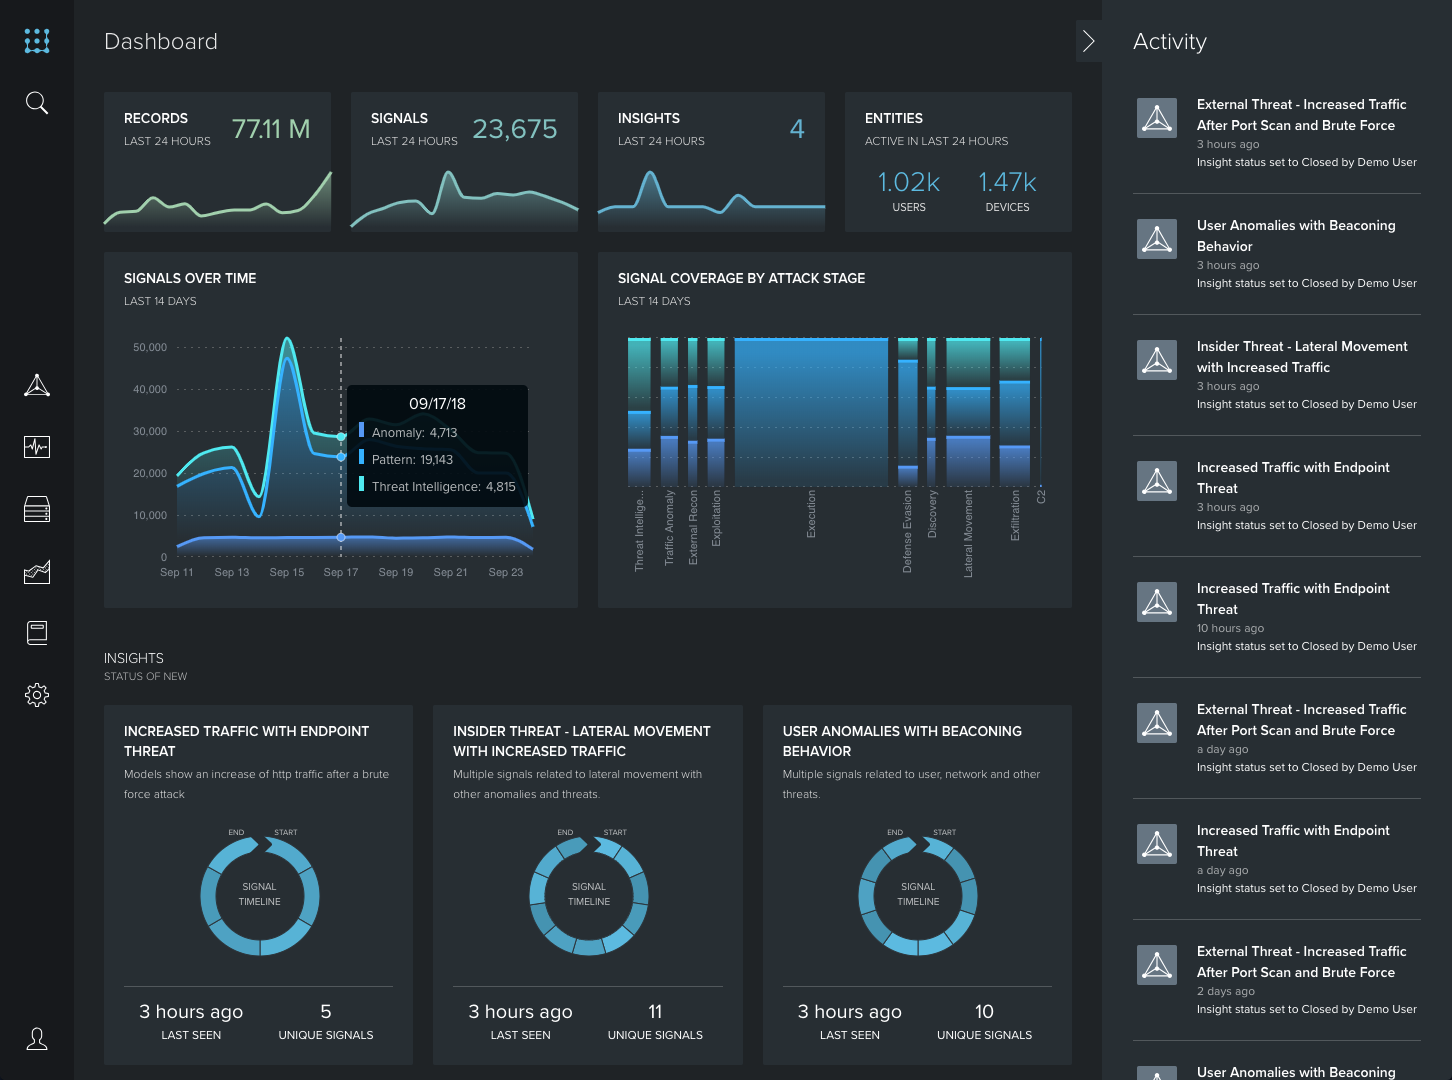
今後5〜10年以内に、AIがルーチンな自動化攻撃と金融犯罪ベクトルを効率的に処理するようになると予想されます。しかし、洗練された国家レベルの敵対者に対しては、AIの高速パターン認識によって拡張された人間アナリストが最良の防御であり続けます。
AIの主な利点はノイズのフィルタリングにあります:毎日SOCダッシュボードに氾濫する数千の低レベルサイバー犯罪から、高脅威アクターを区別すること。課題は「干し草の山から針を見つける」ことから、「数千本の針の中で最も危険な針を特定する」ことへとシフトしました。
現在のランドスケープは24/7のグローバルサイバー軍拡競争です。リークされたNSA兵器から生まれたWannaCryのようなツールが、いかに高度な脅威が迅速に武器化・展開されるかを示しています。サイバー兵器の拡散が新たな常態となる中、AIは状況認識と適応防御を維持する唯一の実行可能な手段です。
著者: Greg Martin、Jask共同創業者
モノのインターネットテクノロジー
- セミトラックのトランスミッション故障を防ぐ:主な原因と解決策
- ラストマイル配送のトップ7課題を克服:より速くコスト効率の良い配送のための実証済みソリューション
- CNC工作機械の4大トラブルと実証済み対策ガイド
- 自律オペレーションでレジリエンスを構築
- マッキントッシュの瞬間:UXとデザイン思考で次世代IoT革命を導く
- IIoT資産追跡のセキュリティ強化:実証済みのベストプラクティス
- ITリスク評価:ビジネス保護のための戦略、フレームワーク、ベストプラクティス
- IoT 20周年の節目に考える:ハイパーコネクテッドな未来を守るセキュリティ
- IoTで地球を守る:実証済みの成功事例
- IoTでスマートシティを加速し、英国の接続性を強化する
- ITパフォーマンス向上:AIOpsとオブザーバビリティでダウンタイム削減とユーザー満足度向上