



フィッシング攻撃からビジネスを守る:実証済み戦略とエキスパートのヒント
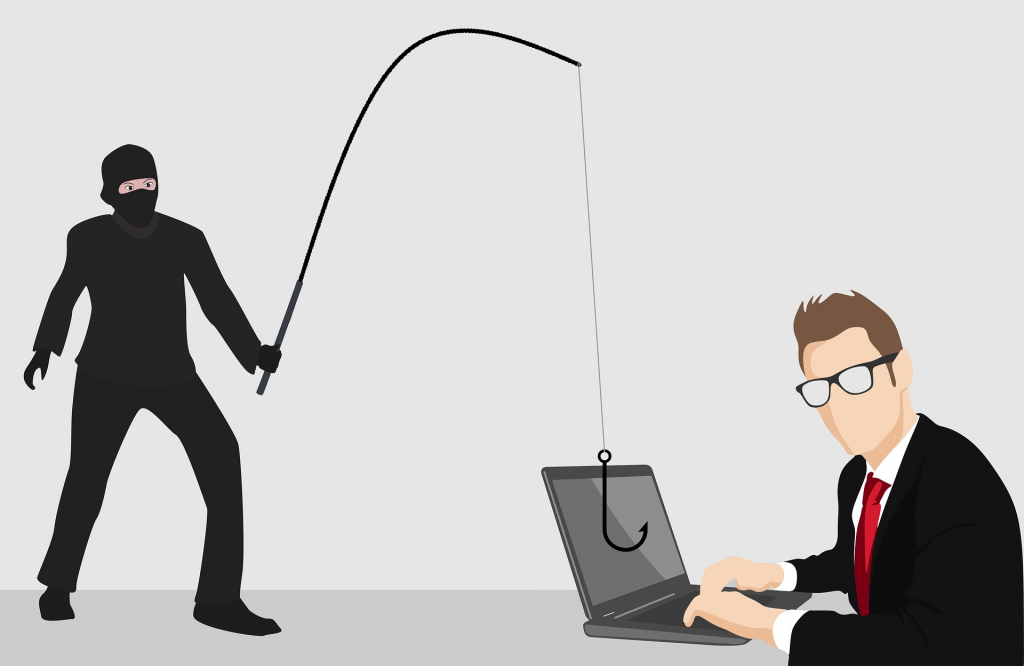
フィッシングの定義 — 機密・私的情報へのアクセス取得、または感染ファイルの配布を目的とし、被害者を欺く行為。
フィッシングは、攻撃者がユーザーを騙して「間違った行動」をさせるサイバー攻撃です。例えば、マルウェアをダウンロードさせる悪質なリンクをクリックさせたり、怪しいウェブサイトへ誘導したりします。フィッシングはSMS、ソーシャルメディア、電話でも実行されますが、「フィッシング」という用語は主にメールで届く攻撃を指します。攻撃はマルウェア感染、システム破壊、知的財産や金銭の窃取をもたらします。
フィッシングメールは、あらゆる規模・タイプの組織を襲います。大規模キャンペーン(攻撃者が新しいパスワード収集や易々と金銭を狙う)に巻き込まれることもあれば、あなたの会社への標的型攻撃の第一歩となることもあり、より具体的な目的(機密データの窃取など)を持つ場合もあります。
多くの企業が、従業員を標的とした詐欺メール(自社の誰かを装ったものが多い)によるフィッシング攻撃に悩まされています。これらを検知するソフトウェアがあっても、最終的にはユーザー教育が鍵となります。例えば、支払い前にメールが本物か確認し、管理者に確認し、ウェブサイトリンクに鍵マーク(安全性表示)があるか、「https:」の「s」があるかをチェックすることを、従業員は知っていますか?
チームをどう教育するか?
フィッシング攻撃をシミュレーションし、チームが安全な環境でセキュリティを実践・理解できるようにするのはどうでしょう?従業員の意識レベルのデータ収集や、追加で必要なトレーニング・セキュリティ対策の特定に最適です。
KnowBe4のウェブサイトを推奨します:https://www.knowbe4.com — セキュリティ意識向上トレーニングとシミュレートされたフィッシング攻撃を統合したプラットフォームです。100ユーザーまで無料で、利用可能なテンプレートもあります。従業員を効果的に教育し、ビジネスを守る強力な方法です。
安全を確保しましょう!
モノのインターネットテクノロジー
- 定型オペレーターを戦略的オポチュニストへ変革
- 産業用電子機器を雷害から守る:実証済みの保護戦略
- 産業用電子機器を雷害から守る4つの実証済み戦略
- アルミニウムの腐食対策:長寿命化のための専門的戦略
- 産業用IoTデバイスの堅牢化:サイバー攻撃を防ぐ多層セキュリティアーキテクチャ
- IoTデータを解き放つ:ビジネス・ルール管理が企業価値を推進
- クラウドの誤解 #3: クラウドは無責任なビジネス選択ではない
- スマートセキュリティ:ホームIoTデバイスをハッカーから守る専門家の戦略
- IoTデータをビジネス価値に変える:実践ガイド
- データは新しいオイル—精製所が生データをビジネス価値に変える方法
- 適切なIoTネットワークの選び方:業界エキスパートからの洞察