



製造資産を守る:実証済みクラウドベース保護戦略
適切なクラウドベースセキュリティツールで、メーカーは工場設備をハッカーからロックダウン・遮断できる
サイバーセキュリティの恐怖話は枚挙に暇がなく、製造データセキュリティ責任者に頻繁に悪夢を見させます。Stuxnetや「WannaCry」ランサムウェア事例だけでも十分なのに、最近ではオーストラリアのハッカーがF-35統合打撃戦闘機(JSF)を含む注目の防衛装備に関する機密データを窃取したと、複数の出版物(ウォール・ストリート・ジャーナル含む)が報じています。圧倒的多数のケースで、適切なサイバーセキュリティプロトコル不遵守、推測しやすいパスワード使用などの人的ミスが主犯のようです。これにより、銀行、電力インフラ、航空宇宙・防衛、製造業のデータが、増大し続けるサイバー脅威に対して脆弱な状態にあります。
サイバーセキュリティを改善する最良の方法の一つは、ソフトウェアパッチの勤勉な適用です。悪名高いEquifax侵害では、同社がサイバーセキュリティシステムで使用していたオープンソースプログラムApache Strutsへの重要パッチ適用を怠りました。これによりハッカーがEquifaxのデータベースに侵入し、米国で最大1億4,300万人、英国とカナダでもさらに多くの人の情報を窃取しました。
このような悪評は、クラウドソフトウェアとクラウドベースビジネスオペレーションに悪い評判を与えかねません。現実には、クラウドサイバーセキュリティプラクティスはオンプレミス専用インストールで使用されるものと大差ありませんが、インターネットに接続されたクラウド上にあることは、ハッカーに施錠されていないドアから忍び込む機会をより多く与えます。
工場を守る
電力網、金融機関、小売業者はすべてサイバー攻撃の標的になってきました。製造オペレーションでは大規模侵入の報告は多くありませんが、9月に発表された調査によると、中小企業(SMB)の半数までが、IoTデバイスでランサムウェア身代金を支払ってデータを取り戻す可能性があります。
セキュリティオペレーションセンター(SOC)アズアサービスプロバイダーのArctic Wolf Networks Inc.(カリフォルニア州サニーベール)によるこの調査では、SMBの13%がIoTベースの攻撃を経験しているにもかかわらず、多くが依然として適切なセキュリティ対策を講じていないことが判明。Survey Sampling Internationalとの共同調査で、ほとんどのSMBがランサムウェア、高度持続的脅威(APT)、Stuxnetのようなゼロデイ攻撃に対する高度な検知・対応能力を持っていないことが分かりました。
セキュリティ専門家と製造専門家は、クラウドデータ保護の手順が、非クラウド・オンプレミスデータのユーザー向け手順を反映していることに同意しています。
「人々はクラウド上のデータが安全だと誤って思い込みますが、それはあなたが安全にした程度でしか安全ではありません」と、Arctic Wolf Networks共同創業者兼CEOのブライアン・ネスミス氏。「つまり、ファイアウォール実装、疑わしい活動の監視、機密データへのアクセス制御が必要です。」
「責任はクラウドサービスプロバイダーではなく、企業のITチームがクラウドベースデータを守ることにあります」とネスミス氏続ける。「規制業界の企業はコンプライアンスがセキュリティだと思いがちです。コンプライアンスはコントロールを評価する方法ですが、決してセキュリティではありません。」
オンプレミスシステムの利点は、データにアクセスできるネットワークをユーザーがより強くコントロールできることだ同氏。「クラウドベースデータでは、インターネット接続を持つ誰もがデータへのアクセスを試みられます。データがクラウドかオンプレミスかに関わらず、勤勉なセキュリティコントロールとプロセスが鍵です。例えば、内部ネットワークへのアクセスをうっかり提供してしまえば、その穴を見つけた誰もが、データがクラウドかオンプレミスかに関わらず、潜在的にデータにアクセスできる可能性があります。」
理想的には、メーカーは潜在的サイバーセキュリティ脅威を24時間365日収集・分析・調査するセキュリティオペレーションセンター(SOC)を持つべきだとネスミス氏。「SOCはフルタイムのセキュリティ専門家で構成されるべきです。ITが兼務で行うだけでは不十分です。」
「後知恵では、ほぼすべての大規模ハックは防止可能だったことが分かります」とネスミス氏。「Equifaxは適用しなかったセキュリティパッチを持っていました。ターゲットはアラームを持っていましたが、システムのノイズに埋もれていました。サイバーセキュリティは簡単ではなく、多くの企業が適切な製品を買うことが効果的なサイバーセキュリティだという間違いを犯します。セキュリティは製品についてではなく、あなたのセキュリティオペレーションがいかに効果的かです。」
クラウド+堅牢セキュリティ
シーメンスソリューションを使用するメーカーは、シーメンスSCALANCEとRuggedcomシリーズのようなプロトコルの組み合わせと強化されたネットワークセキュリティハードウェア、新しいクラウド製品を活用できます。シーメンスはまた、サイバー攻撃発生時の24/7データセキュリティ監視と是正支援を提供するサイバーセキュリティオペレーションセンターを運営しています(「避けられないハッキング攻撃を未然に防ぐ」『Manufacturing Engineering』2017年10月号参照)。
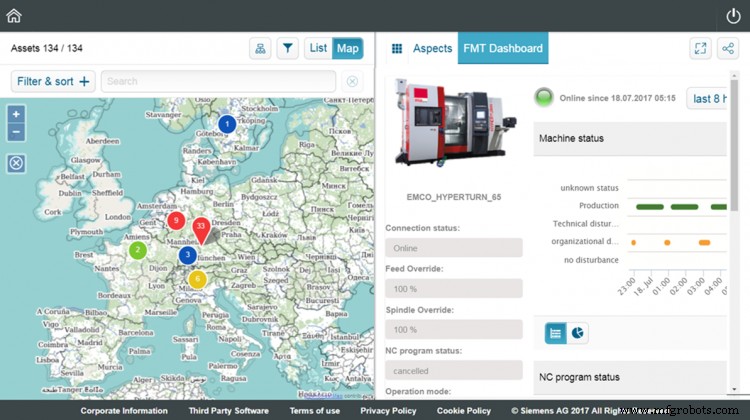
シーメンス・プラントセキュリティサービスでは、脅威とマルウェアを早期検知し、脆弱性を分析、適切なセキュリティ対策を開始できると、シーメンスPLMソフトウェア(テキサス州プレイノ)のプラントセキュリティサービス責任者、ヘニング・ルドフ氏。継続的監視により、プラントオペレーターにセキュリティ透明性を提供すると付け加えます。
クラウドベースサイバーセキュリティソフトウェアは、法律や社内規定でオンプレミスソリューションに縛られていない顧客にとって、従来のオンサイト導入より容易な展開と優れた運用オプションを提供できるとルドフ氏。「シーメンスは、IoTオペレーティングシステムMindSphereベースのサイバーセキュリティソフトウェアを提供し、顧客がデジタル化とセキュリティを並行して実装できるよう支援しています。」
産業オペレーション運営者は、通常、IEC 62443などに基づく評価でセキュリティニーズと現状のベースラインを取ることから始めるべきだとルドフ氏助言。「必要なセキュリティ対策は、組織的(従業員教育による意識向上など)または技術的(ネットワークセグメンテーション実装、オートメーションデバイスの強化など)があります。」
「保護コンセプトに加え、高度なニーズを持つ顧客は検知と是正コンセプトも導入すべきです」と続ける。「検知は、例えばSecurity Information and Event Management(SIEM)システムで実現でき、システム振る舞いの監視(ネットワーク上の新デバイス、ログイン失敗イベントなど)を支援します。セキュリティインシデント発生時、フォレンジック分析を推奨します。二つの質問に答えます——システムを正常な振る舞いにどう戻すか、将来のインシデントをどう防ぐか。」
侵入防止のため、シーメンスは製品アップデートの可能な限り早期適用と、常に最新製品バージョンの使用を強く推奨。製品アップデート情報は、https://www.siemens.com/industrialsecurity のシーメンス産業セキュリティRSSフィード購読で入手可能です。
クラウドセキュリティの利点
堅牢なシステムとデューデリジェンスの実行はクラウドプロバイダーにとって必須だと、製造実行システム(MES)ソフトウェア開発企業42Q(カリフォルニア州サンノゼ)のCTO兼IT担当バイスプレジデント、シュリバッツ・ラマスワミ氏は指摘します。
「メーカーは毎日機密データを扱います:トレーサビリティデータ、保証情報、デバイス履歴記録、特に製品のエンジニアリング仕様はすべて高度に機密です。そのデータをクラウドベースシステムに委託するには、プロバイダーがデータ保護のために適切な措置を講じたか確認するデューデリジェンスが必要です」とラマスワミ氏。同氏は以下の主要サイバーセキュリティ機能を求めるよう助言しています:
- アプリケーションコード、データセンター内の物理防御、ファイアウォールでの論理的バリア、継続的アクティビティ監視とマルウェアスキャンを包含する多層セキュリティアプローチ
- セキュリティテストを実施する第三者との契約、レポートの顧客への開示
- AICPA(米国公認会計士協会)のSOC 2認証など、厳格な情報セキュリティポリシーと手順の確立・遵守を要求する認証
製造オペレーションのクラウドベースデータは実際どれほど安全なのか?「製造データがクラウドに保存される場合、セキュリティは通常、低下するのではなく向上します」とラマスワミ氏。「クラウドサプライヤーはシステムを可能な限り安全にするために莫大なリソースを注ぎ込み、潜在的脅威に対応するため常に更新されているからです。クラウドベースシステムでは毎日数十回のハッキング未遂が発生しますが、これまでメーカーが使用するシステムで大規模セキュリティ侵害は発生していません。」
クラウドベースデータはオンプレミスサーバーほど安全ではないという一般的な誤解があるとラマスワミ氏。「真実は、ほとんどのオンプレミスシステムは、最高レベルのクラウドプロバイダーが導入しているセキュリティには程遠いということです。実は、 supposedly 'secure' システムのパスワードが、アプリケーションが稼働するサーバーラックの横に貼られた付箋に書かれているのを個人的に見たことがあります。先進クラウドプロバイダーのセキュリティアーキテクチャは、オンプレミスソリューションで実質的に複製不可能です」とラマスワミ氏付け加える。「例えば、42Qが利用するクラウドストレージシステムは、年間を通じて99.999999999%の耐久性と最大99.99%のオブジェクト可用性で設計されています。この高コストシステムは、ほぼすべてのIT組織の手の届かないところにあります。オンプレミス環境でこうしたツールを導入するには、インフラへの大規模投資だけでなく、それらを管理する大規模チームも必要です。」
ラマスワミ氏は、Equifaxが外部クラウドプロバイダーを使わず、自社インフラとアプリケーションを自社構築・管理していることに言及。「これまで公表されている情報によれば、Equifaxはデータセキュリティ保護でより多くのことができたようです——ハックは5月発生でしたが、悪用された脆弱性のパッチは2ヶ月以上前に利用可能でした! これが、企業がリアルタイムでデータとネットワークセキュリティを監視する高品質クラウドサービスプロバイダーを検討すべき理由の例です。」
「クラウドセキュリティに魔法の弾はありません。セキュリティをDNAに組み込み、日々の細部への執念深い注意を払う企業が必要です」とラマスワミ氏続ける。同氏によると、42Qのセキュリティには、データセンター内の物理防御、ファイアウォールでの論理的バリア、コーディングとパスワード強度の標準、継続的アクティビティ監視とマルウェアスキャン、第三者テストが含まれます。
クラウドからの加工データ
大部分において、一般的なサイバーセキュリティ手順や対策をルール通りに講じ守れば、データはクラウドで良い手に渡っていると、クラウド支持派は言います。
「優れたセキュリティプラクティスは、コンピューティングとストレージの物理的場所——オンプレミスかクラウドベースか——に関わらず、優れたプラクティスです」と、MachiningCloud Inc.(カリフォルニア州カマリロ、スイス・スタンス)のクラウドエバンジェリスト、チャック・マシューズ氏。「私たちのトップ10は:
- ソフトウェア、BIOS、ファームウェアを最新に保つ
- アンチウイルスとマルウェア検知を最新に保つ
- 重要情報をバックアップする
- デフォルトパスワードやアカウント名ではなく強力なパスワードを使う
- 利用可能なら二要素認証をオンにする
- アカウントやパスワードを共有しない
- 情報共有前に考える
- 無線ネットワークで暗号化を使う
- コンピュータセキュリティ原則への意識を維持する
- アクセスと役割を必要最小限に制限する
「一般的に言えば、クラウドベースデータはオンプレミスデータより安全です」とマシューズ氏同意。「クラウド企業はセキュリティ専門家を雇い、高いセキュリティレベルを提供する受託者責任があります。それが彼らの仕事です。平均的なショップには通常、そんな専門知識を持つスタッフはいません。」
MachiningCloudは、CNC切削工具とワークホールディング製品データの独立プロバイダーで、機械技師とメーカー向けに加工データのクラウドベースデータ取得を提供しています。
「私たち米国人の大半は、週7日クラウドベースサービスを使っています」とマシューズ氏付け加える。「ウェブサーフィン、メール送信、飛行機・ホテル予約、銀行、請求書支払い——すべてクラウドベースサービスです。しかし、CAD/CAMでのクラウドベースシステム利用は非常に限定的です。ほとんどのCAD/CAMソフトウェアはデスクトップベースで、ライセンス、ソフトウェア更新、参照データ/ライブラリでのみクラウドサービスにアクセスする程度です。」
多くの広く報道されたハッキング事件は、適切なサイバーセキュリティ対策で容易に防げたはずの外れ値だとマシューズ氏。「しかし、シングルサインオン(ダブル認証サインオン対比)のような一部クラウドベースサービスには固有のセキュリティリスクがあり、高セキュリティ状況では避けるべきです。」
クラウド技術がすべてに適するわけではない
場合によっては、クラウドベースデータがCAD/CAMや高レスポンスアプリ、工場フロアのニアリアルタイムオートメーションに見られる運用技術(OT)など、一部アプリケーションには完全なフィットではないことがあります。
「一般的なコンセンサスは、クラウドオンリーのサイバーセキュリティ対策だけでは、クリティカルインフラへのサイバー脅威を完全に排除するほど十分に堅牢になることはないということです」と、ADL Embedded Solutions(カリフォルニア州サンディエゴ)のエンジニアリングディレクター兼プロダクトマネージャー、JC・ラミレズ氏。組み込みシステムPCとオートメーションハードウェアを開発しています。「したがって、サイバー脅威セキュリティのハードウェア/ソフトウェアソリューションをこれらのクリティカル資産により近づける傾向があります。これは、フォグとミストコンピューティングのような新パラダイムでクラウドコンピューティングをファブリックのエッジに近づける産業用IoT/IIoTの類似トレンドと平行しています。堅牢な産業システム制御のための様々な理由がありますが、ハイバリュー産業資産へのサイバー脅威セキュリティ強化もその一つです。」
産業・インフラ資産のサイバーセキュリティは、ITシステムで長年一般的だった多くのネットワークセキュリティ対策を使用するとラミレズ氏。「決定的な違いは、クリティカルインフラと機器への脅威が、人員、公共安全、ハイバリュー資産に重大な実生活への影響を及ぼし得ることです。したがって、最高のサイバーセキュリティ対策は、IT要員だけでなく、制御エンジニア、オペレーター、現場管理代表、現場物理セキュリティ要員を最低限含むチームベースアプローチに依拠すべきです。」同氏は、NIST(米国立標準技術研究所)出版物800-82「産業制御システム(ICS)セキュリティガイド」を良い参考文献として挙げます。
一部オートメーションサプライヤーは、おそらく正当な理由でクラウドシステムについてヘッジしているようです。9月、ロッキーオートメーション社(ウィスコンシン州ミルウォーキー)が、企業の侵入検知と復旧を支援する新しいオンプレミス脅威検知サービスを開始。OTアプリケーション開発企業Claroty(ニューヨーク)の技術を採用し、OT空間に「明確さ」を提供することを狙っています。
脅威検知サービスは受動的で非侵襲的なセキュリティソリューションで、ITとOT両システムで資産インベントリを作成するプロダクトアグノスティックアプローチを取ると、ロッキーコンサルティングサービスポートフォリオマネージャーのウマー・マスード氏。システムは産業ネットワークプロトコルの深部に入り、脅威検知ソフトウェアでエンドユーザーのネットワーク資産とそれらの通信方法をマッピングします。
「OT環境を直接クラウドに接続することへの、おそらく正当な懸念が依然としてあります」とマスード氏。「これは規律ある責任あるオンプレミスアプローチです。」
約3年間のパイロットを経て、Clarotyシステムが今ロールアウトされていますとマスード氏。ロッキーオートメーションの他、シュナイダーエレクトリックや他のオートメーションサプライヤーでも使用されています。
「顧客の自己防衛を支援したいのです」とマスード氏。「攻撃継続体において、攻撃前・中・後のそれぞれで何をするかがあります。自分が何を持っているか認識し、ゾーンファイアウォールや二要素・二段階認証などで対抗措置を講じて守らなければなりません。攻撃後は、適切なバックアップとリカバリツールを備え、関係リソースと人員が復旧できるようにしなければなりません。」
自動制御システム