



標準ベース開発プラクティスが重要な理由:義務でなくても採用すべき価値
IEC 61508、ISO 26262、IEC 62304、MISRA C、CWEなどの標準規格によって駆動される検証・妥当性確認の専門業界が出現し、ソフトウェアの信頼性、セキュリティ、高品質を確保しています。自社製品がこれらの標準の厳格な規制要件の対象外であっても、それらの実証済みベストプラクティスプロセスを採用することで、バグを劇的に減らし、市場投入までの時間を短縮し、保守コストを削減できます。
エラーの種類と対応ツール
ソフトウェア欠陥は大きく2つのカテゴリに分類され、それぞれ異なる緩和技術を必要とします:
- コーディングエラー — 例:配列の境界外アクセス。静的解析で早期検出可能。
- アプリケーションエラー — コードが仕様を満たさない場合に発生。要求駆動テストでのみ発見可能。
コーディングエラーとコードレビュー
静的解析は、特にプロジェクト開始時から統合すると強力な第一防衛線となります。後でデバッグが困難になるバグとなり得るコーディングルール違反を特定します。静的解析を補完する厳格なコードレビューは、選択したコーディング標準(例:MISRA C:2012)への準拠をチェックします。
理論的には、安全性を考慮した言語(Adaなど)が強力な型付けと明示的構造で多くの落とし穴を排除します。しかし実際には、ほとんどの組み込みチームはCやC++に依存しており、柔軟性の裏返しとして、未定義、未規定、実装定義動作といった微妙な罠に晒されます。使用言語機能を制限し、危険な構造(goto、malloc、符号付き・無符号算術の混在など)を禁止することで、コーディング標準は欠陥防止のハードルを引き上げます。
C/C++の世界でよくある落とし穴をいくつか紹介します:
- 符号付き整数の実装定義シフト:右シフトで上位ビットが0で埋められるか1で埋められるか?
- 関数引数評価順序が未規定で、
rollDice()のような単純なルーチンの結果が変わる可能性 - 符号付きと無符号の値を混在させると、巧妙なオーバーフローを招く
図1と図2は、同じコードがコンパイラによって異なる振る舞いを示すことを実証し、規律あるコーディングアプローチの重要性を強調しています。
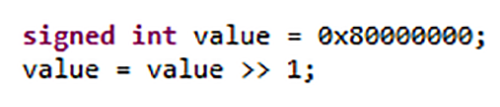
図1:一部のC/C++構造の振る舞いは使用コンパイラに依存する(出典:LDRA)
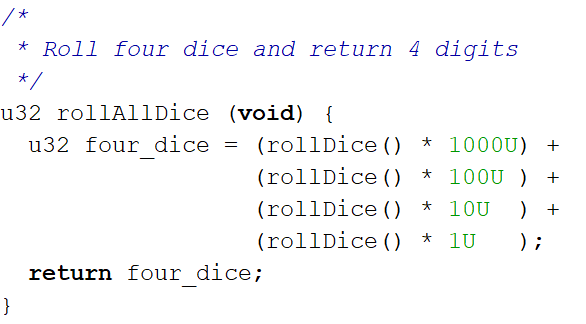
図2:一部のC/C++構造の振る舞いは言語で未規定(出典:LDRA)
MISRA C:2012のような確立されたコーディング標準を採用することで、これらの落とし穴を回避できます。この標準のルールは300以上の具体的なコーディングプラクティスをカバーし、それぞれが言語の未定義・未規定動作を参照した説明で裏付けられています。ほとんどのガイドラインは「決定可能」で、静的解析ツールが違反を自動検出可能;一部は「未決定」で、ツールが潜在的問題をフラグし開発者が実在性を判断します。
2016年4月、MISRAはセキュリティクリティカルソフトウェアに対応するため14の新ガイドラインを追加しました。指令4.14は例えば、未定義動作を明示的に対象とし、セキュリティ指向プロジェクトに追加の保護層を提供します。図4は、MISRAのセキュリティ考慮がより広範な安全フレームワークとどう整合するかを示します。
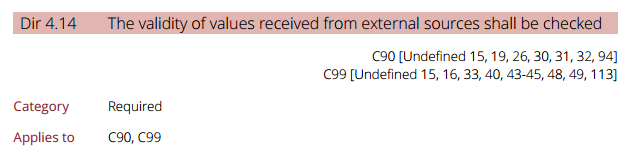
図4:MISRAとセキュリティ考慮事項(出典:LDRA)
アプリケーションエラーと要求テスト
コーディング標準が低レベルバグを防ぐ一方で、アプリケーションバグはソフトウェアが意図した振る舞いを満たさないときに発生します。これらを検出するには、堅実な要求ベースと、要求、設計、コード間のトレーサブルなリンクが必要です。
双方向トレーサビリティにより、すべての要求が実装され、すべての実装が要求に遡れることを保証します。図5と図6はこの双方向マッピングを示し、ライフサイクル早期に欠落や冗長な機能を明らかにします。
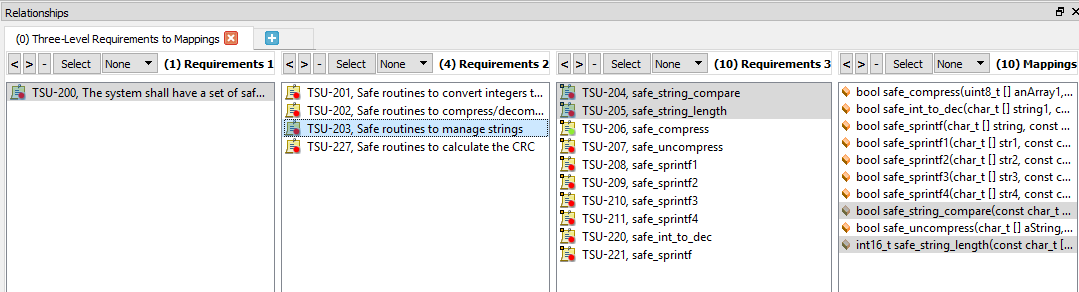
図5:双方向トレーサビリティ、関数選択時(出典:LDRA)
クリックで拡大
図6:双方向トレーサビリティ、要求選択時(出典:LDRA)
トレーサビリティが確立されれば、下位レベル要求からテストケースを導出できます。図7は単一関数の振る舞いを完全に特定する典型的な下位レベル要求を示し、表1はテストケースがそれらの要求にどうマッピングされるかを示します。
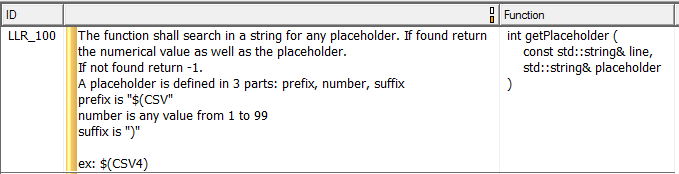
図7:下位レベル要求の例(出典:LDRA)
表1:下位レベル要求から導出されたテストケース(出典:LDRA)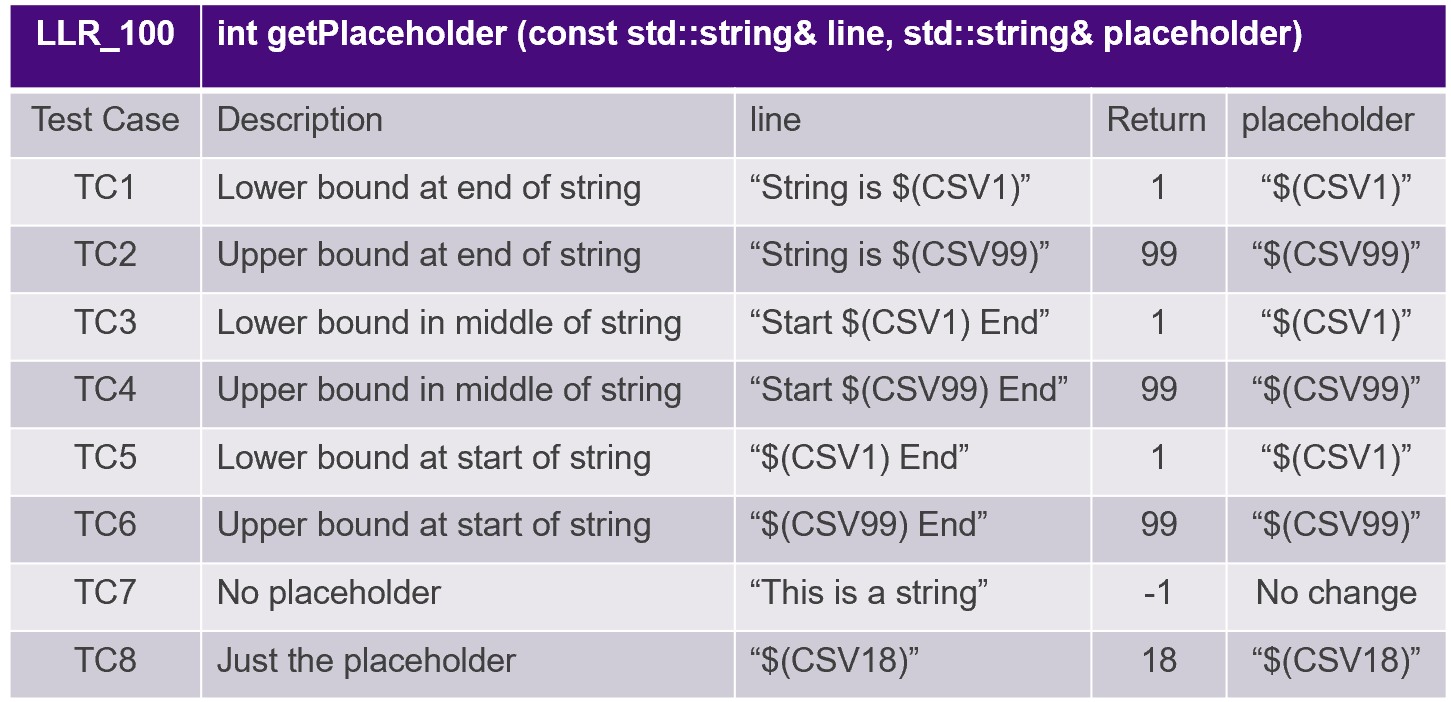
ホストとターゲットの両方でユニットテストフレームワークを用いてこれらのテストを実行し、実装が要求と一致することを確認。図8はすべてのテストケースがパスした回帰スイートを示します。テスト実行後、構造的カバレッジメトリクスでコードベース全体が実行されたかを検証;ギャップがあれば追加テストやコードリファクタリングを促します。
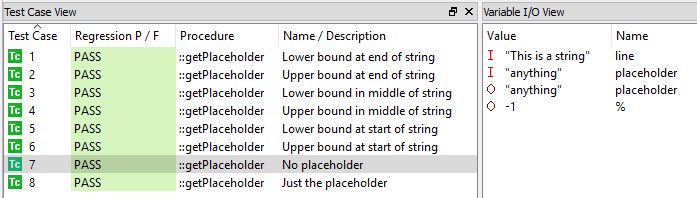
図8:ユニットテスト実行(出典:LDRA)
結論
ソフトウェアの複雑性は増大し、欠陥リスクも高まっています。MISRA C:2012のような現代的コーディング標準、厳格なメトリクス、トレーサブルな要求、要求ベーステストに基づくベストプラクティス開発は、高品質、信頼性、堅牢なコードへの実証済みの道を提供します。プロジェクトが正式な安全規制の対象であろうとなかろうと、これらのプラクティスがもたらす規律と透明性は、あらゆる開発チームにとって正味の利益となります。
埋め込み
- 中古再生産業用機器を選ぶべきトップ理由
- ラインリアクターでモーターを守る:VFDシステムの必須コンポーネント
- インダストリー4.0でリモートエキスパートソリューションを活用し効率を最大化
- 手動ロボットプログラミングが時代遅れな理由:AI搭載自動化を採用せよ
- 機械・設備輸送業界でのやりがいあるキャリアを探る
- ハンマーヘッドクレーン導入の最適なタイミング:実践ガイド
- 委託販売でリターンを最大化:中古工作機械売却のメリット
- NuttX RTOS:包括的、無料、POSIX準拠のリアルタイムOS
- なぜConnext DDS Secureが産業IoTセキュリティの賢い選択なのか
- リモートコミッショニング:産業オペレーションの効率と柔軟性を解き放つ
- 農業用染料が不可欠な理由:種子健康、作物安全、施肥精度の向上