



製造業サイバー攻撃を防ぐプロアクティブ戦略
製造業者はサイバー世界の「ブラックハット」と格闘し、プロセスを守らなければならない
「ハッキングされるかどうかではなく、いつハッキングされるかだ。」
サイバーセキュリティ専門家はこう断言します。昨春世界中で猛威を振るった「WannaCry」ランサムウェアなど、最近のランサムウェア攻撃の波を引き合いに出します。これはユーザーのデータを暗号化し、身代金を払うか、システムを解除する方法を見つけるまで人質に取りました。
ますます巧妙化するサイバー犯罪者に対抗するには、製造オペレーションは強力なサイバーセキュリティソフトウェアソリューションと、工場自動化制御・ネットワーク機器における「強化された」ハードウェア、さらに新しいサイバーセキュリティ標準とベストプラクティスの導入を組み合わせる必要があります。これらのツールがあれば、攻撃を防いだり、発生後の解決を図ったりするチャンスが高まります。
「攻撃は広範囲かつ持続的です」と、スポーンセキュリティソリューションズ(テキサス州オースティン)のシニアセキュリティコンサルタント、ティモシー・クロスビー氏。多くの産業システムが脆弱なのは、Windows XP、Windows 2003、Windows 2000などの古い組み込みOSを使用しているためだと指摘します。「多くの組み込みシステムはパッチ適用できず、パッチが当てられない上にエクスプロイトが容易に入手可能なため、定期的に標的とされます。包括的なアプローチが必要です——特効薬はありません。」
アイデンティティ盗難リソースセンター(アリゾナ州スコッツデール)とCyberScout(カリフォルニア州サンディエゴ)が1月に発表した報告書によると、データ漏洩は2016年に40%増加。漏洩件数は1,083件で過去最高を記録し、2015年の準記録780件を大きく上回りました。窃盗はビジネス、教育、政府・軍事、医療、銀行・金融など幅広い分野に及びました。8年連続で、ハッキング、スキミング、フィッシング類の攻撃がデータ漏洩の主因となり、全体の55.5%を占め、2015年比17.7%増と報告されています。
包括的アプローチの採用
WannaCryや、2016年に浮上したPetyaマルウェアによるウクライナでの大規模障害など、最近の攻撃はインフラや政府施設などクリティカルインフラを標的にしています。「攻撃が発生すると、通常は現場から外部へ広がります」と、UL LLC(イリノイ州ノースブルック)のプリンシパルエンジニア、ケン・モデステ氏。ウクライナの事例と比較して、米国と北米の施設はFBIなど政府機関の支援が手厚く、クリティカルオペレーションの早期復旧が可能だと述べています。
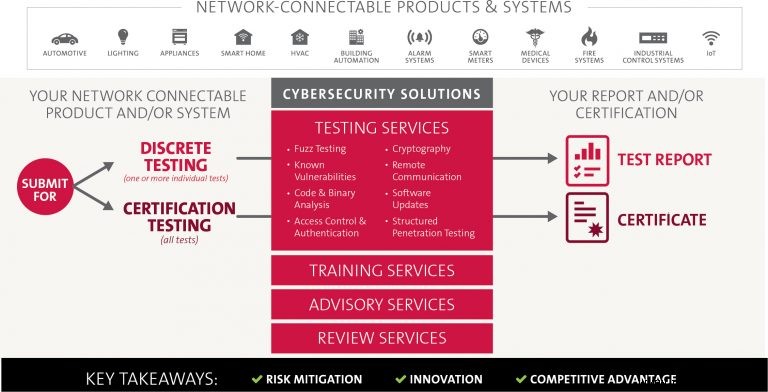
昨年、ULはULグローバルサイバーセキュリティ保証プログラム(UL CAP)をリリースしました。これは、産業用IoT(IIoT)におけるネットワーク接続デバイスの普及に伴う安全性・性能リスクを軽減するものです。UL CAPは、UL 2900シリーズのサイバーセキュリティ標準に基づきセキュリティリスクを特定し、産業制御システム、医療機器、自動車、ビルオートメーションなどでのリスク最小化手法を提示します。
「私たちがテストで構築した標準は、企業のベストプラクティスに基づいています」とモデステ氏。デバイスに埋め込まれて変更不能なハードコードパスワードの使用は、やってはいけないことの典型例だと付け加えます。「それは根本的な欠陥です。ランサムウェアはフィッシング手法で組織に侵入します。クリックされるとマルウェアが拡散を開始します。これがランサムウェア侵入の最も一般的な経路です。」
従業員へのサイバーセキュリティ教育は、サイバー攻撃阻止の大きな鍵です。「教育はこの問題解決の画期的な手段です。フィッシングは深刻な問題。悪意ある者は物理的な偵察も行います。彼らに分があります。」
最近のランサムウェア攻撃は、産業環境の脆弱性を露呈したと、シーメンスPLMソフトウェア(テキサス州プレイノ)のプラントセキュリティサービス責任者、ヘニング・ルドフ氏は指摘します。「プラント、システム、機械、ネットワークをサイバー脅威から守るには、IEC 62443で説明されているような、包括的で最新の産業セキュリティコンセプトを実装し、継続的に維持する必要があります。デジタル化の進展に伴い、産業セキュリティの重要性は増しています。」
「産業セキュリティは、インダストリー4.0への道筋であるシーメンスのデジタルエンタープライズの核心要素です」とルドフ氏。「以前の標的型攻撃とは異なり、現在のランサムウェア攻撃は広範囲で、産業ネットワーク運営者なら誰でも影響を受ける可能性があります。」
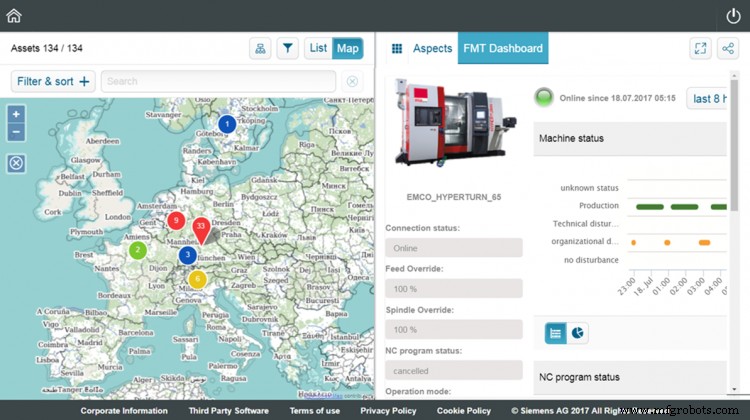
シーメンスは多方面でサイバー脅威に対処しており、ミュンヘン、リスボン、オハイオ州ミルフォードにCSOC(サイバーセキュリティオペレーションセンター)を設置し、産業セキュリティスペシャリストが世界中の施設を監視し、セキュリティインシデントに適切な対抗措置で対応しています(「クラウドでの製造データ保護」『Manufacturing Engineering』2016年7月号参照)。
では、企業はハッカーによる製造オペレーション妨害や政府施設・インフラへの侵入を防ぐため、他に何ができるでしょうか?「プラント管理レベルからフィールドレベルまで、アクセス制御からコピー保護まで、すべてのレベルを同時に独立して保護する必要があります」とルドフ氏。「これがシーメンスの包括的保護アプローチが、あらゆるレベルで防御——ディフェンス・イン・デプス——を提供する理由です。」これは、産業用途におけるセキュリティの主要標準であるISA99/IEC 62443の推奨に基づいています。
これを実現するため、シーメンスの製品とソリューションは継続的に開発され、より安全になっています。自社産業製品については、IEC 62443に基づく産業包括的セキュリティコンセプト(HSC)を定義しているとルドフ氏。「HSCは、開発・製造環境の完全性を守り、機密性を保護します。HSC対策は、製品・ソリューション・サービスのライフサイクル全体を通じて、開発・生産部門で定義・監視されます。」
シーメンスのHSCには5つのレバーがあります:意識向上、最新機能、プロセス改善、インシデント対応、製品・ソリューション・サービスおよび周辺ITインフラのセキュリティ。ルドフ氏は続けます。「シーメンスは、デジタルファクトリーとプロセス・ドライブ部門の開発プロセスで、ドイツTÜV(技術検査協会)からIEC 62443認証を取得し、自社開発プロセスの保護へのコミットメントを示しました。さらに、PCS 7などの産業システムもIEC 62443標準で認証されています。」
製品アップデートの可能な限り早期適用と、常に最新製品バージョンの使用を強く推奨するとルドフ氏。「自社産業製品のセキュリティ強化に加え、シーメンスは自動化製品向け高度セキュリティ機能、自社ネットワークセキュリティ製品とセキュリティサービスを提供しています。例えばS7コントローラーのセキュリティ機能には、PLCプログラムブロックのノウハウ保護、コピー保護、アクセス保護、通信完全性があります。シーメンスのネットワークセキュリティ製品(SCALANCEやRuggedcomシリーズなど)は、リモートアクセス、非武装地帯構築、セキュア冗長性、セル保護などのユースケースをサポートします。」
シーメンス・プラントセキュリティサービスは包括的アプローチを代表すると同氏。脅威とマルウェアを早期検知し、脆弱性を分析、包括的セキュリティ対策を開始。「継続的監視により、プラントオペレーターに産業施設のセキュリティ透明性を提供します。」
安全性とサイバーセキュリティの統合
ランサムウェアのグローバルな脅威が、業界の楽観を打ち砕きました。「NotPetyaはウクライナのクリティカルインフラを標的とし、80カ国以上に影響を与え、最も被害が大きかったのはドイツ、ロシア、英国です」と、スポーンセキュリティソリューションズのクロスビー氏。米国企業の49%が専任IT/データセキュリティプログラムを持つ一方、「ヨーロッパで見た最高値は英国37%、ドイツ34%です。NotPetyaの仕組みを考えると、Mimikatz段階(ハッカーが使用するツール)で収集された認証情報を使った別の攻撃が発生する可能性があります。Tripwireの調査によると、ほとんどの組織はWannaCryとNotPetyaが5〜6月に襲来する前とそれほど準備状況は変わらないでしょう。」
Petya/NotPetya攻撃では、広範囲な暗号化マルウェアが、影響を受けた企業に対して分散型サービス妨害(DDoS)を狙ったと、ロックウェルオートメーション(ウィスコンシン州ミルウォーキー)のチーフプロダクトセキュリティオフィサー、リー・レーン氏は指摘します。「マースク、フェデックス、ライフサイエンス企業数社に実害を与えました。DDoSでは、多数のサーバーを動員して標的を一斉攻撃します。攻撃スタイルは異なりますが、インパクトは巨大です。標的を運用不能に陥れるのです。」
このような停止は、直接被害を受けた企業だけでなく、連鎖反応を引き起こすと同氏。「製造ERP(企業資源計画)ソフトウェアが使えなくなったらどうなるか考えてみてください」とレーン氏。「すべての受注、製造計画、出荷先情報が失われます。」
悪意あるコード——ランサムウェア、DDoS、Stuxnetのような潜伏型ゼロデイマルウェア——は、幅広いサイバー攻撃者によって使用されます。「いわゆる『悪意あるアクター』は多岐にわたり、ロッキード・マーティンなど防衛企業を標的とする国家から、多くの人が見落とす『内部犯』——社内の従業員——までいます」とレーン氏。
ISISのようなテロ組織やハクティビストも、電力網やインフラなど重要インフラを標的にしていると同氏。「最近のIBMセキュリティインテリジェンスレポートによると、2015〜2016年で攻撃件数が110%増加し、これは報告された分だけです。」
産業オートメーションに特化したロックウェルオートメーションは、安全性とセキュリティの統合に関わるハードウェア・ソフトウェアを開発するだけでなく、産業安全・オートメーション・サイバーセキュリティに関するコンサルティングも提供しています。「適切な人材、プロセス、ツールを揃える必要があります」とレーン氏。「サイバーセキュリティでも同じです。ネットワークを守る人材を確保しなければなりません。」
資産の特定と文書化は重要な出発点だと同氏。「サイバー脅威は現実であり、増大しており、実質的な損害を与えます。資産を特定し、重要度を評価しなければなりません。」NIST(米国立標準技術研究所)サイバーセキュリティフレームワークの活用も良い出発点だと付け加えます。
ロックウェルは、サイバーセキュリティ保護のためのFactoryTalk Asset Managerソフトウェアとセキュリティ機能・強化を提供。「自動化システム導入前に、その会社にセキュリティプログラムがあるか相談し、セキュリティ機能と強化が社内でどうロードマップされているか確認してください」とレーン氏。「サイバー攻撃に耐えられる強化機能を持つ製品を探してください。例えば、データストームに遭った際、通信システムが単にシャットダウンするだけか、スリープするだけか?」
セーフガードの例として、ロックウェルのControlLogix制御システムのようにハードウェア変更を検知し、オペレーターにマルウェア存在を警告してシステム停止・是正を可能にする機能があります。「PLCをパスワード保護できます。コントローラーにキースイッチがあり、各PLCにポートとキーポートスイッチがあります。アーカイブ機能もあり、リカバリを支援します。これらの状況からの自動または制御されたリカバリは、高度なサイバーセキュリティツールの重要機能です。」
「今日、長年製造業で使われてきた安全システムがあります。しかしサイバー侵害が起きたら、それらの安全システムを当てにはできません」とレーン氏。「両者を統合することが重要。正しい実践です。安全性とセキュリティは伝統的に分離されてきました。」
UL CAPプログラムは、ユーザーにサイバー脅威対抗のガイドラインとツールを提供します。昨年、UL CAP標準の初版を公開し、現在35製品をテスト中だとモデステ氏。「アンチマルウェアツールを備え、ランサムウェアツールも追加し始めています。ブートレコードやファイルシステム管理の上書き防止など、OS制御も重要です。ますます多くのツールが登場し、多くの製品にセンサーが導入されています。」
潜伏する脅威
場合によっては、サイバー攻撃が侵入からかなり経ってから発見され、解決をさらに困難にします。2015年、シスコルーターのファームウェアにマルウェアがインストールされ、NSA(米国家安全保障局)のシステム、軍事用途に設置された電子部品でも同様の事例があったと、PFPサイバーセキュリティ(バージニア州ウィーン、旧Power Fingerprinting Inc.)の共同創業者兼CEO、スティーブ・チェン氏は指摘します。
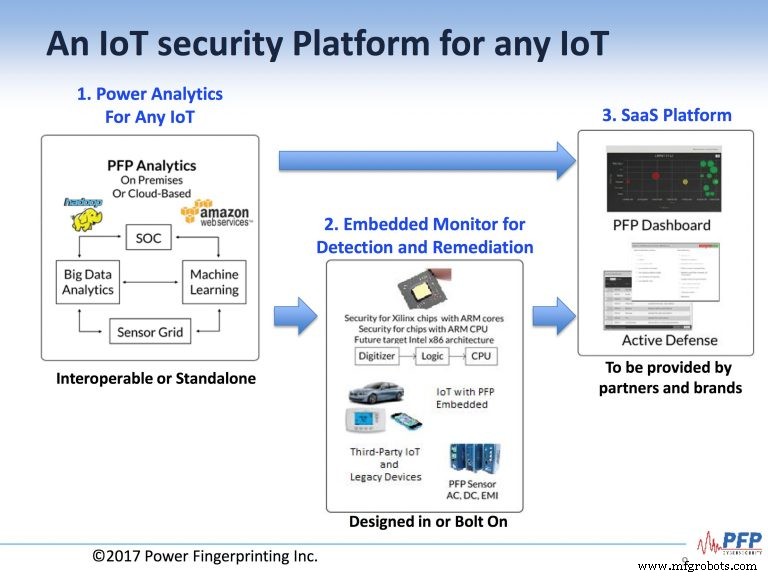
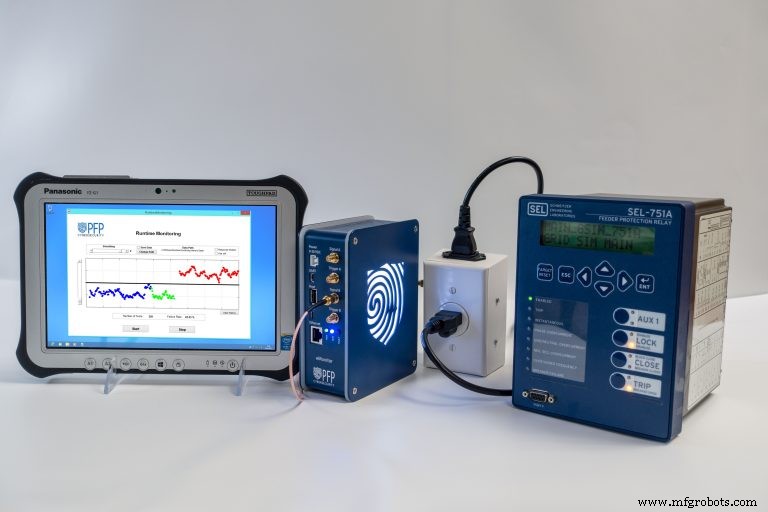
PFPのサイバーセキュリティシステムは、デバイス監視、無線周波数(RF)を用いた信号処理、ビッグデータ分析、ランタイム検知・是正ツールを使用。バージニア工科大学からライセンスされた技術を用い、PFPサイバーは政府契約を獲得し、昨年4件の新特許を取得(以前にライセンスされた2特許に追加)しました。
「シグネチャ検知ではなく、異常検知を使用します」とチェン氏。「次の課題は、いかにマルウェアを速やかに検知するかです。いわゆる検知ギャップは通常約200日。我々は攻撃を検知・是正できると信じており、実証しています。」
PFPは7月、ラスベガスで開催されたBlack Hat USAカンファレンスでシステムを披露。「攻撃を防ぐことはできません。攻撃される前提で備えなければなりません。」同社には内部組み込み型と外部設置型の二つの導入モデルがあります。
「内部に組み込めば、異常を検知して自動是正できます」とチェン氏。
PFPは、クラウドベースのソフトウェア・サービス、またはオンプレミスソフトウェアで、RFスキャン技術を用いてマルウェアを検知・是正するIoTデバイス向けセキュリティプラットフォームを提供することを目指しています。同社のPFPダッシュボードは、パートナー提供のSaaS(Software-as-a-Service)プラットフォームで使用されます。
「Stuxnetのようなものをエミュレートしようとしています」とチェン氏。「それは見えません。」
マルウェア検知に加え、製品出荷箱を開封せずに偽造チップを検知する用途も可能だとチェン氏。「この場合、顧客はブラインドテストできます。メモリチップをソフトスキャンします。」大量に海外から製品を購入する企業にとって、大幅なコスト削減になる可能性があります。
「これに関する特許出願中です。同じプロセス、同じ数学、同じソリューションを使います」とチェン氏。「この場合、電源を入れていないデバイスにエネルギー、無線周波数を注入するだけです。」
チェン氏は最終的に、PFPの技術を半導体メーカーにライセンス供与することを望んでいます。同社のサイバーセキュリティキットは現在、企業と政府向けですが、ファームウェアインプラント攻撃の標的となったシスコルーター向けアンテナの提供を目指しています。
「一般家庭向けには、ポータブルスキャナーの提供を計画しています」とチェン氏。「世界はより安全になります。今、IoTデバイスが溢れていますが、セキュリティがありません。」
自動制御システム
- 産業用3Dプリントが大量生産を添加技術へとシフトさせる
- Accelerate Project、戦略的アウトソーシングで始動——中小企業・スタートアップの開発力を強化
- 工場を繋ぐ:IIoTがショップフロア データ管理をどう変えるか
- グローバルサプライチェーン労働者のより良い生活を保証する:テクノロジーとコンプライアンスを超えて
- ランサムウェア・アズ・ア・サービス(RaaS):クラウドベースのサプライチェーンが標的にされる理由
- MEPが航空宇宙製造を強化:バリと鋭利エッジを排除
- IoTセキュリティ:サイバー攻撃からネットワークを守る
- インターネット・オブ・ロボティック・シングス(IoRT)の導入加速
- 産業用IoTのセキュリティ確保:サイバー・フィジカルシステムへの実践的戦略
- IoTデバイスへのキルチェーン攻撃の脅威増大——企業が知るべきこと
- 北米ユーティリティは高度サイバー攻撃から安全か?