



車載キャビンAIをセキュアFPGA SoC上のTEEで保護する
信頼できる実行環境(TEE)とセキュアFPGA SoCの組み合わせで、現代車の車載キャビンAIシステムを保護する方法を実証
本シリーズ第1部「コネクテッドカーにおける信頼できる実行環境」では、TEEがスマートフォンでは普及しているのに対し、自動車システムでの採用は限定的であることを説明しました。TEEの不在は重要車両機能を攻撃に晒す可能性があります。第2部では車載キャビンAIをケーススタディとし、現代的TEEとFPGA SoCが如何に堅牢なセキュリティ基盤を形成するかを示します。
典型的な車載キャビンAIシステム
車載キャビンAIはADAS(先進運転支援システム)の鍵コンポーネントで、完全自動運転より広く展開されています。カメラ等のセンサを用い、文脈に応じた安全ガイダンスを提供し、音声・ジェスチャー等の直感的操作をサポート。例えば、車内カメラでトラック運転手の飲酒、注意散漫、眠気、疲労を監視し、事故防止のためアラートを出します。この技術は商用フリートで既に普及し、消費者車両にも徐々に浸透しドライバー安全性を向上させています。AIカメラは、放置された子供やペットの検知にも使われ、熱中症リスクを軽減します。
典型的な車載キャビンプラットフォームは、ドライバー行動追跡、シートベルト着用確認、関心オブジェクト(携帯電話、キーチェーン、チャイルドシート等)の識別学習が可能。ビデオストリーム上で機械学習推論を実行し、他ECU(中央ADAS、インフォテインメント等)と通信、セキュアファームウェアアップグレードをサポート。追加機能として、サイド/リアビューカメラによるブラインドスポット検知、車載ネットワーク(IVN)認証の中央ADASからのオフロード等があります。
ハードウェア強化例
MicrochipのPolarFire SoC FPGAは、混在クリティカリティワークロード統合が可能なプラットフォームを例証します。FPGAファブリック上で効率的なML推論を実行し、クアッドコアRISC-Vプロセッササブシステムが制御・監視タスクを処理。決定論的RTOSと省電力Linuxディストリビューションを同時サポート(図1)。
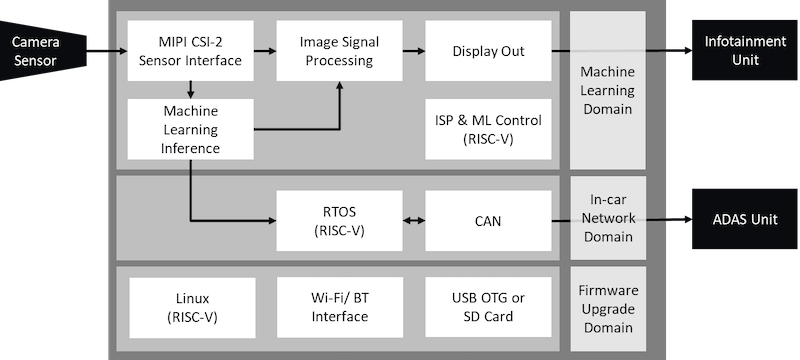
図1. PolarFire SoC車載キャビンAIプラットフォーム。ML推論はFPGAファブリックで実行。RISC-V SoCが制御・監視機能をホスト。
PolarFire SoCは、耐タンパーパッケージング、差分電力解析(DPA)対策、SECDED対応128 kBブートフラッシュによるセキュアブート等のハードウェアセキュリティ機能を内蔵。これらはサイドチャネル攻撃からデバイスを守り、ビットストリームクローンを防ぎ、カーメーカーがFPGAプログラミングを認可済みユニットに制限できるようにします。
AI推論モデルとデータ資産の保護
このプラットフォーム上の重要データ資産:
- IVN(CANバス) – 不正アクセスで車両制御が侵害される恐れ
- ドライバー/同乗者のPII – プライバシーコンプライアンスのため機密保持必須
- OTAコードとデータ – 改ざん・ハイジャック耐性必須
- AI推論モデル – 知的財産窃盗やモデルポイズニング攻撃に脆弱
- 暗号鍵 – IVNメッセージ認証に必須
機密性・完全性・可用性(CIA)を設計段階で確保することがこれら資産保護の鍵。典型的攻撃サーフェスと脅威:
| 攻撃サーフェス | 潜在的悪用 |
|---|---|
| アプリケーション層とネットワーク層 | IVN、OTA、PII漏洩を狙うマルウェアやバッファオーバーフロー |
| リッチOS | Linuxの広大な攻撃面がシステム侵害や隠密侵入を許す可能性 |
| センサ | メモリアクセス経由のモデルハッキングや敵対的ML、誤ったADAS挙動を誘発 |
| センサ | 代理モデル逆転 – 入出力観測から推論モデルを再構築 |
信頼できる実行環境の実装
セキュリティ・バイ・セパレーションを強制するTEEは、ゼロトラストアーキテクチャの強力な対抗手段です。Hex FiveのMultiZone® Securityは、メモリパーティションプリミティブ(RISC-VのPMP、ARMのMPU)とCPU特権レベルを活用し、分離されたゾーンを作成。PolarFire SoC上でMultiZoneはシステムを5つのセキュアコンテナに分割(図2)。
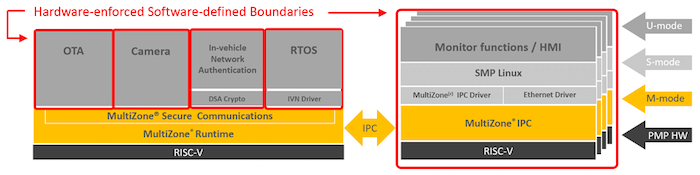
図2. MultiZoneがPolarFire SoC上に5ゾーンを作成。MultiZoneのみがMモード(RISC-VのCPU Ring 0)で動作;各赤枠はソフトウェア定義・ハードウェア分離されたゾーン。
5つのゾーン:
- OTA – オーバーザエアアップデートのCIAを保護
- カメラ – センサデータストリームを保護
- IVN認証 – HSMのように機能し、暗号鍵と署名を保護
- RTOS – IVNトラフィックを制御
- Linuxエンクレーブ – OS由来の障害を封じ込め
この構成は、TEEとハードウェア強化が如何に車載キャビンAIの基盤的セキュアプラットフォームを確立するかを実証しています。
TEEとしての基盤的セキュリティ層
堅牢な自動車セキュリティ姿勢には少なくとも以下の層を含むべき:
- アプリケーションレベルのセキュリティ制御
- ネットワークトラフィック用侵入検知/防止システム(IDPS)
- セキュアOTAメカニズム
- 信頼できる実行環境
- 組み込みセキュリティプリミティブと信頼のルートを持つハードウェア
車両へのTEE組み込みは、現代スマートフォンに見られる保護と並行し、より高い車両セキュリティへの道筋を示します。
本稿はMicrochipのDiptesh Nandiとの共著です。
インダストリー記事はパートナーがAll About Circuits読者と技術的洞察を共有する場です。厳格な編集ガイドラインに従い、パートナーの見解を反映し、必ずしもAll About Circuitsの見解とは一致しません。
産業技術
- AC解析設定:カーブ、ポイント、周波数スイープ設定
- 検証済みSPICEネットリストと例題回路集
- 単一2進エンコーダによる4桁7セグメントディスプレイの設計
- 純正OEM部品がアフターマーケット部品を上回る理由:長期信頼性の視点から
- VIAインパッドがPCB性能を高める理由:主なメリット
- 3Dプリンティングで砂型鋳造を強化:工具リードタイム短縮と迅速な試作
- PLCnextデバイスでgrpcurlを用いた安全なリモートgRPCアクセス
- STとYouTransactor、5万台以上のモバイル決済端末を駆動するPCIセキュアSoC発表
- Microchip、500ドル以下のRISC-V FPGA開発キット「Icicle Kit」を発表
- Conwayのライフゲームで学ぶFPGAエンコーディング選択の実践ガイド
- C# usingステートメント完全ガイド:名前空間インポート、エイリアス、静的ディレクティブ