



産業IoTセキュリティ:課題の克服と堅牢なソリューションの実装
産業IoTの指数関数的な成長は予測通りの軌道にあります。2025年までに750億台を超える接続デバイスが存在すると予測され、うち約3分の1が製造業における産業用途で利用される見込みです。特にクラウドベースのサードパーティサービスプロバイダーにおける市場機会が拡大する中、成長の障壁というよりは、決して無視できない「赤信号」として際立つ課題があります。それが、常に付きまとうセキュリティ要件です。
毎週のように、これまで安全と考えられていた大規模データベースでのデータ漏洩事件が報じられています。また、顧客や企業が託したデータを、意図しない方法で保存・利用していた事例も後を絶ちません。デバイスの普及が加速する中、問題は改善前にさらに悪化する可能性があります。
本稿では、産業IoTネットワークにおける一般的な脆弱性と、それらに対処してネットワークとビジネスの安全を確保する方法について論じます。
どうここまで来たか
産業IoTがこのジレンマに陥った背景には、二つの根本的な理由があります。一つは単純な数学的要因です。導入デバイス数が指数関数的に増加し、サービスプロバイダーがデバイスとプラットフォームを急いで展開するプレッシャーの中で、セキュリティ施策やプロトコルが追いつかず、業界が自らの制御を超えて暴走するリスクがありました。
二つ目は、過去に他の新技術が大成功を収めた際にも見られた問題です。つまり、マシンレベルでのセキュリティ対策がこれまで不要だったため、標準やプロトコルが存在しなかったのです。その結果、プロバイダーは遭遇した課題にアドホックで対処したり、顧客が選んだサードパーティセキュリティに依存したり、あるいは顧客の内部セキュリティ対策のみに頼ったり(それも往々にして不十分)してきました。
さらに、多くのサービスプロバイダーがファームウェアアップグレードの展開に遅れがちであり、新機能の追加が優先される傾向にあることも問題を複雑にしています。原因が何であれ、これは現在業界で最もホットな課題の一つであり、多くの企業が対応に苦慮しています。
セキュリティ懸念の発生箇所
ハッカーがIoTシステム構築側と同じデータツールやAI技術を高度に悪用するようになるにつれ、データ漏洩リスクは高まっています。工場とその接続システム内には、侵害が発生し得る複数の箇所が存在します:
- 安全でないWebインターフェース: ユーザーがIoTデバイスと対話する場所で、不十分なデフォルトパスワード、ロックアウト/セッション管理の不備、ネットワーク内での認証情報漏洩などの問題を抱えます。
- 安全でないネットワークサービス: オープンポート、バッファオーバーフロー、DoS攻撃などを通じて、ハッカーがネットワーク自体へアクセスする可能性があります。
- 弱い暗号化: 暗号化が弱いか、あるいは暗号化されていない場合、デバイス間のデータ交換中に侵入者がデータを取得できる恐れがあります。
- 安全でないモバイルインターフェース: 多くの企業が修理・メンテナンスのためにフィールドサービスを提供していますが、モバイルインターフェースも暗号化と認証の面からは同様の問題を抱えています。
IIoTセキュリティの課題
多くの企業が最初から弱い、あるいは不適切なセキュリティ体制で運用しており、サービスとデバイスを提供するIoTプロバイダーに負担をかけています。重要インフラ運用の50%以上が古いMicrosoftソフトウェアを使用し、産業サイトの40%がパブリックインターネットを利用しています。
デバイスが増えるにつれ、マシンへの侵入が主要リスクとなります。高度なハッカーであれば工場全体へアクセスし、長期間にわたり生産能力を深刻に阻害・破壊することが可能です。また、侵入の直接的・間接的な結果として、物理的に危険な状況を引き起こす可能性もあります。
レガシーセキュリティも懸念事項です。産業IoT導入の主要な価値提案の一つは、レガシー設備をIoTデバイスで後付けできることです。これにより設備寿命を延ばし、高額な設備投資なしでスマートファクトリーを構築できます。しかし、どのデバイスがシステム内で適切に保護可能かを慎重に見極める必要があり、そのスキルセットを社内に持たない、あるいは必要性に気づいていない企業も少なくありません。
まだ黎明期ながら天文学的な成長を遂げる業界において、標準やプロトコルの欠如も一貫したセキュリティ進展を妨げています。IoTサービスプロバイダーのビジネスコミュニティが結集し、自己規制によって全開発に共通の標準とプロトコルを策定することが期待されています。
これにより、競合や重複する「ローカル」プロトコルの乱立を防ぎ、顧客にとって最もコスト効率の良い形となります。それまではアドホックなセキュリティが常態化し、既に弱点を抱える顧客の既存セキュリティシステムの能力を圧迫し続けます。
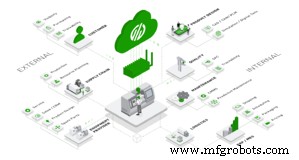
産業IoTセキュリティソリューション
全侵害の40%以上がマルウェアまたはブルートフォース攻撃によるものです。その他にも多様な侵入手口が存在します。デバイスとシステムへのアクセス経路が多岐にわたるため、セキュリティはデバイス、通信、クラウド、ライフサイクル管理の4階層で構成されるものと見なされています。業界の成長スピードが速いため、エンドツーエンドの即席セキュリティソリューションは存在しません。
しかし、エンドツーエンドソリューションが開発されるまでの暫定対策として、プロバイダーと企業が講じられるステップがあります。
一つは、ITネットワークをセグメント化し、設備を制御するシステムを、その他の社内ITインフラから分離した独立ネットワークで運用することです。
二つ目は、プロバイダーが「基本」を徹底することです。試行回数制限付きの認証ロックアウト、起動時のデフォルト認証情報変更必須化などでWebインターフェースへのアクセスを保護します。また、強力なパスワードルールと二要素認証の義務化で不正アクセスを制限します。
ITレベルでは、サービスがバッファオーバーフローに対して脆弱でないこと、未使用ポートを閉じることで侵入経路を遮断します。同様の予防策をモバイルデバイスインターフェースのパスワード、ロックアウト、デフォルトパスワードルールに組み込みます。そして何より、ファームウェアアップグレードの作成と展開における規律を高めることで、システム劣化を抑制できます。
セキュリティ懸念を先回りして解決する最大の一歩は、業界が協力して標準とプロトコルの開発における自己規制を進めることです。上記の多くの課題についてベースアーキテクチャを定義し、その導入を標準化・義務化することで、サービスプロバイダーとプログラミングチームは細かなセキュリティ懸念から解放され、進化するより大規模で高度なセキュリティ課題に集中できるようになります。
基本標準の策定は、すべてのシステムの下に最低限のセキュリティ「床」を設け、サービス購入企業と、セキュリティが不十分な企業へシステムを導入するプロバイダーの双方を保護します。
IoTの成長とともにセキュリティ課題も増大し続ける
産業IoTサービスプロバイダーとその顧客企業が直面するセキュリティ課題は増大の一途をたどっています。多くの企業がセキュリティ側面を十分に重視していませんが、そうすることで機会を逸しています。多くの経営幹部は、セキュリティソリューションがパッケージに含まれていれば、IoTデバイスとサービスにより多くの費用を払う用意があると表明しています。業界が成長し続ける中、プラットフォームにセキュリティを組み込んだ新サービスや、サードパーティセキュリティプロバイダーとの強力なパートナーシップが、市場でより確固たる地位を築くでしょう。
産業技術
- 5GとIoT:次世代サプライチェーンレジリエンスを牽引
- Swissbit、it-saでIoTデバイス向け最先端ハードウェアセキュリティを展示
- ハードウェアセキュリティがIIoTをリード:耐タンパー性、迅速な市場投入、製造/輸送/ユーティリティへの強力な保護
- 産業用IoTセキュリティ:実践的ロードマップ
- 6兆ドルの未来を守る──IoT標準と規制が重要な理由
- IoTのサイバーリスク緩和:戦略と保険ソリューション
- 産業用IoTセキュリティ:高まる脅威とIT/OT統合防御の必要性──パート1
- 産業制御システムセキュリティ、医療機器、潜むサイバー脅威
- IoTデバイスのソフトウェアテスト:主要課題と解決策
- 産業用IoTとコンシューマーIoTの5つの主要な違い
- 産業用IoTが直面する8つの主要セキュリティ課題