



IoTネットワークのスケーリング:シスコDNA Center自動化でスケーラビリティ課題を克服
IoTはネットワークエンジニアに多様な課題を提示します。前回、シスコが如何に最重要課題であるセキュリティに対処するかを探りました。今日は次のハードル:スケーラビリティに取り組みます。
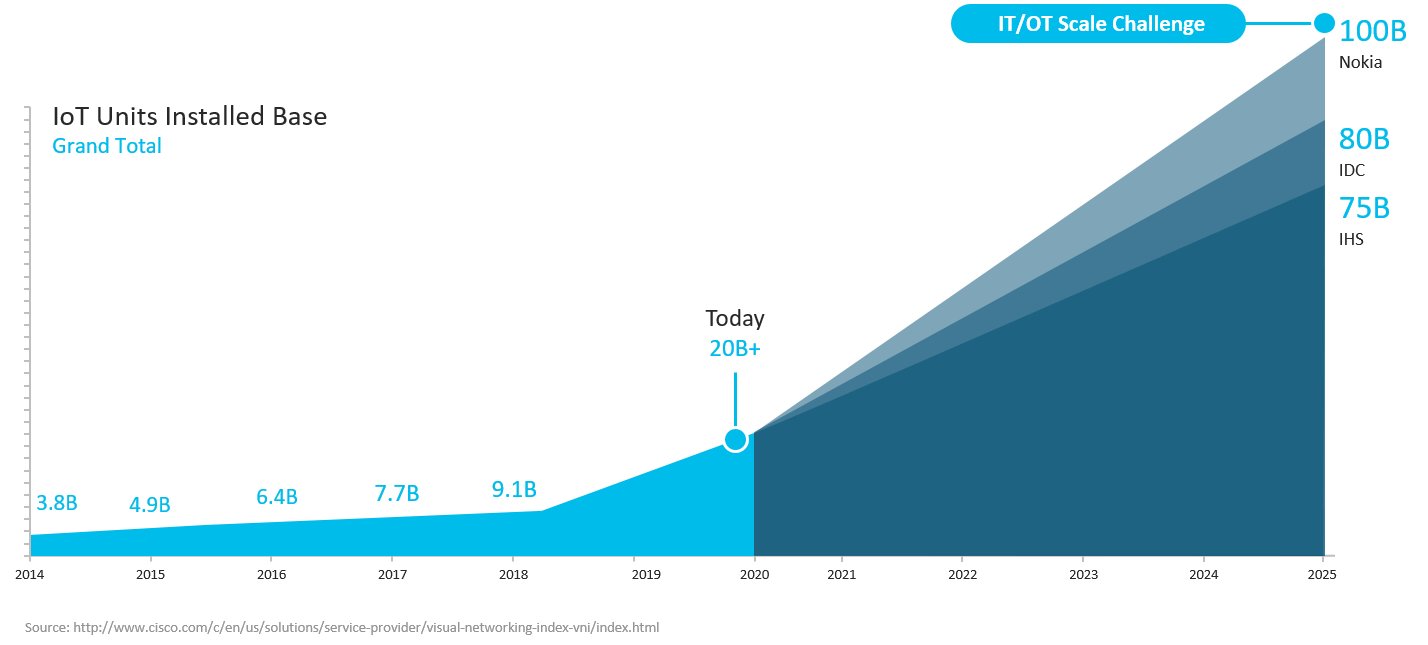
以下に示す通り、今後数年で数百億デバイスがオンライン化予定で、IoT展開に重大なスケーラビリティ懸念をもたらします。
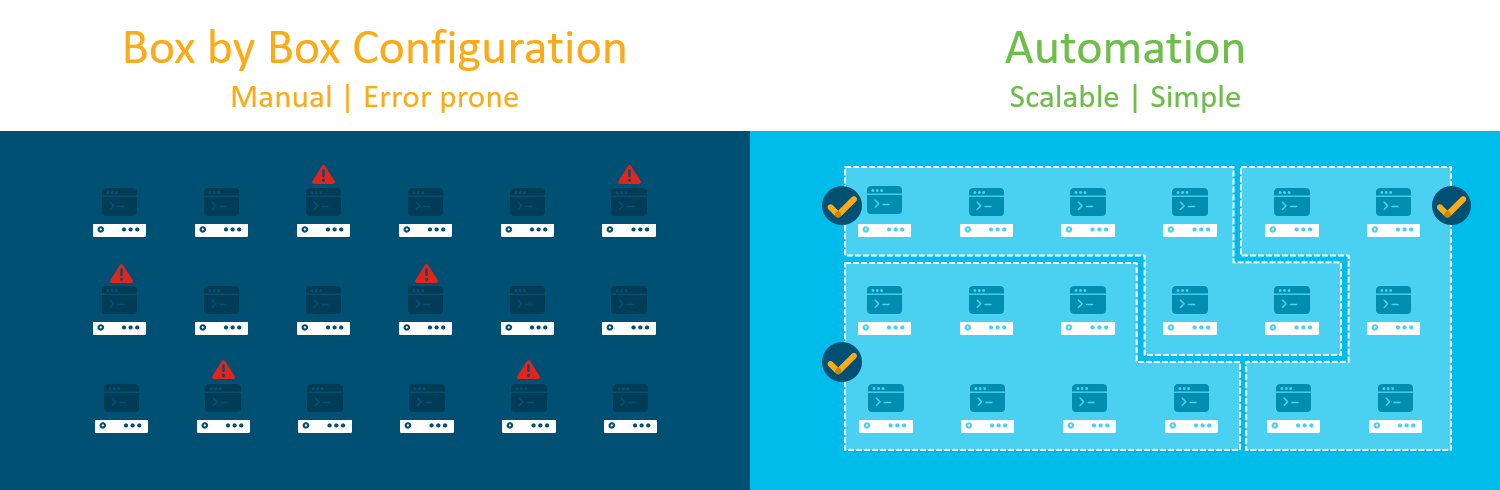
このような大規模デバイス艦隊に対応するため、セキュリティとネットワークポリシーをどうスケールさせるか? 従来のネットワーク機器のようにIoTデバイスを1台ずつ設定するのは、現代IoT環境のスケーラビリティ要求を到底満たせません。手動・ボックスバイボックス設定は遅く、エラーを招きます。
解決策は自動化にあります。自動化によるポリシー大規模展開で、プロビジョニングを加速し、ソフトウェア管理を簡素化。これはソフトウェア定義アクセスで実現されます。
シスコDNA CenterでIoTをスケーリング
IoTデバイスにネットワークポリシーを適用する必要があるとします。各デバイスは独自のVLANに配置し、エンタープライズネットワークの他部分から隔離して、攻撃者のラテラルムーブメントを防ぐ必要があります。
シスコDNA Centerでは、新しい仮想ネットワークの作成は、ネットワーク名を付け、所属するユーザー、デバイス、アプリケーショングループ——いわゆるスケーラブルグループ——を選択するだけで完了。関連アイコンをドラッグ&ドロップし保存をクリックすると、プラットフォームが自動的にIoTデバイスをセグメント化し、仮想ネットワークで指定されたデバイスとのみ通信可能にします。VLAN、DHCPスコープ、ACLを手動設定する必要はなく、オペレーターは深いネットワーク専門知識なしでポリシー適用可能。
スケーラブルグループタグ(SGT)が鍵となります。SGTは、ポリシー適用対象のエンドポイント、ユーザー、アプリケーションを識別する論理ポリシーオブジェクト。SGTはIPアドレス非依存のグループベースポリシーをサポートし、個別IPアドレスではなくグループ単位でルール適用可能——スケール時に手に負えなくなる手法を回避。
このアプローチは従来エンタープライズデバイスで使用されるプロセスを反映。しかし、IoTエンドポイントは通常、データセンタースイッチのような計算能力とハードウェアリソースを持たず、より小型、軽量、省電力です。
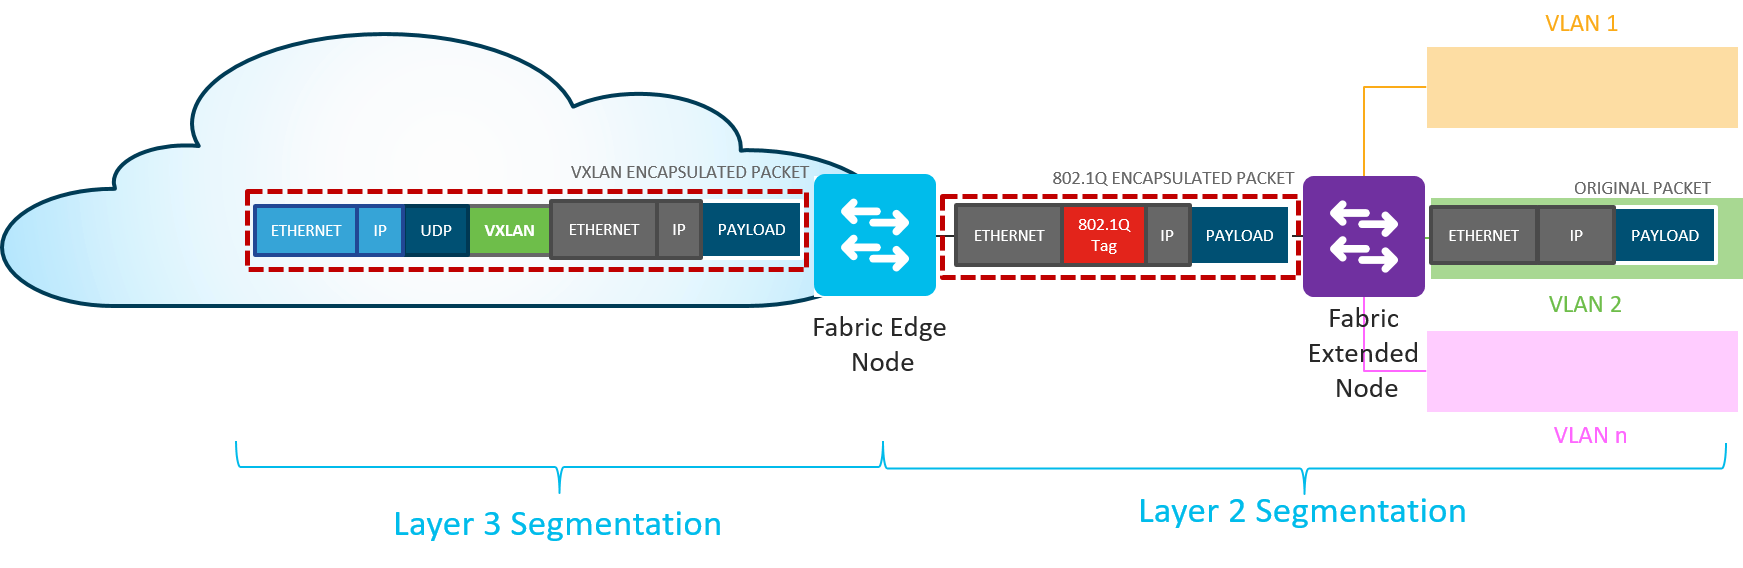
セグメンテーション要件とIoTハードウェア制約を調和させるため、シスコはSoftware-Defined Access拡張ノードを導入。以下のワークフローを実現:
- 拡張ノードが単一エッジノードに802.1Qトランクポートで接続、静的割り当てで1つまたは複数のVLANをサポート
- 拡張ノードのスイッチポートが、シスコDNA Centerで管理されるIPプールに静的割り当て
- SGTマッピングを、接続エッジノード上のシスコDNA Centerでプール・ツー・グループマッピングにより実行
- スケーラブルグループACLベースのトラフィックポリシー施行をエッジノードで実行
従来エンタープライズネットワークのスケーリングでさえ、手動デバイス設定では困難でした。数十億IoTエンドポイントでそれを行うのはほぼ不可能。シスコのソフトウェア定義アクセスと自動化機能がこの問題を解決し、エンタープライズデバイスと同じ管理インターフェースでIoT展開を効率的・効果的に統制可能にします。
詳細はオンデマンドウェビナー「シスコIoT:公共安全、石油・ガス、製造セクターでのトランスフォーメーション推進」をご視聴ください。シスコIoTブログで、エンタープライズIoTが直面するトップ課題(セキュリティ含む)に関する更なる洞察をご確認ください。
モノのインターネットテクノロジー
- メンテナンスの再生:陳腐化から持続可能な卓越性へ
- ボランティアリーダーシップが保全・信頼性の発展を加速する
- SolarWinds侵害が露呈させたIoTとサプライチェーンのセキュリティ脆弱性
- 冷媒式ドライヤーの仕組み:水分制御と環境メリット
- Mirai DDoS攻撃から学ぶ産業用IoTセキュリティの教訓
- IoTセキュリティ:最大の課題と克服方法
- IXON Cloud FAQ:料金、機能、セキュリティなど
- IoTセキュリティの要点:モダンなサイバー脅威からデバイスを守る
- 産業IoTにおける「パイロットの煉獄」の原因と脱却戦略
- ドローン、IoT分析、AIが変革する電力会社の植生管理
- オーバーモールド完全ガイド:プロセス・材料・用途・メリットを徹底解説