



産業制御システムのための効果的なインシデント対応計画の策定
産業制御システム(ICS)に依存するクリティカルインフラには、専用のサイバーインシデント対応戦略が必要です。脅威が不注意な内部犯であれ悪意ある攻撃者であれ、よく構造化された計画は運営、財務、評判を守ります。
適切に設計されたICSインシデント対応(IR)計画は、ダウンタイム、データ損失、保険料、ブランドダメージ、従業員と公共の安全リスクを制限します。このガイドは、ほとんどの組織がすでにIT IR計画を持っているため、PCS(例:SCADA、ビル管理)の独自ニーズに特化しています。
著者:ロバート・タルボット、Parsons情報セキュリティオフィス シニアITマネージャー;ジャック・D・オーデン、Parsonsクリティカルインフラオペレーション 主任プロジェクトマネージャー。
正当性
現代の産業制御環境は、WindowsやLinuxベースのヒューマンマシンインターフェースで稼働し、インターネットプロトコルで通信し、エンタープライズLANとインターネットの両方に接続されています。このアーキテクチャはコスト削減、ベンダーロックイン回避、財務と上級管理へのデータフロー効率化をもたらします。
しかし、これらのメリットはインターネットベースのサイバー攻撃への曝露を増大させます。現実として攻撃は発生し、備えが唯一の実行可能な防御です。
事前インシデント準備
IR計画とチームの確立は不可欠ですが、プロアクティブな予防が最大のリターンを生みます。オフィスワークと異なり、システムダウンタイム1時間が産業オペレーションを麻痺させる可能性があります。
主要ステップには:エンタープライズネットワークへのアクセス制限、独自産業プロトコルを認識するIDSの導入、迅速なリカバリーパスを確保するためのバックアップ設定の定期テストが含まれます。
定期的なバックアップ検証とIDS導入はインシデント影響を軽減し、復旧を加速します。
インシデント対応準備
サイバーインシデント対応チームの編成
チーム構築が最初の重要ステップです。含めるべきメンバー:ICSエンジニアとオペレーター、ネットワークとシステム管理者、施設管理者、IT、サイバーセキュリティ、HR、コミュニケーション、法務の代表者。IRTは法執行機関、規制当局、ベンダーとも連携すべきです。
内部スタッフと、フォレンジック、証拠保全、脅威悪用の外部専門家をバランスよく配置し、深いシステム知識と専門スキルを融合させます。
インシデント対応計画の作成
IRPはチームそのものと同等に重要です。検出、分類、対応ステップを定義し、レスポンダーが組織的プレッシャーを軽減しながらインシデントを迅速に隔離・解決できるようにすべきです。
IRTによる最終レビュー後、以下を整備します:
- 計画の初期および定期的テスト
- 法執行機関との関係構築
- 外部エンティティの包括的連絡先リスト
- 冗長通信経路
- 最新のIRT組織図と連絡先詳細
- システムパスワードの安全な保管
インシデント対応計画
スコープと目的
IRPは産業システムに影響する疑わしいまたは確認されたサイバーインシデントすべてに適用され、運用中断を最小化するための検出、分類、対応をガイドします。
インシデント処理手順
回復を加速し、コストのかかるミスを避ける実証済み手順を採用します。多数の業界リソースが企業固有プロトコルのテンプレートとして機能します。
インシデント特定
タイムリーな検出、封じ込め、根絶——理想的には24時間以内——が重要です。システム管理者とIR担当者の協働で、インシデントと良性の不具合を正確に分類します。
通知
IRTリーダー、CISO、経営陣、法務にインシデントを通知。必要なら法執行機関にも警告。
封じ込め
感染資産、侵入ポイント、タイムスタンプを特定。ネットワークセグメンテーション、確保された境界、ファイアウォールログでマルウェア侵入経路を判明。厳格な証拠保全連鎖で証拠を保存;汚染された証拠は法廷で採用不可。潜在的証人を特定。
根絶
影響を受けたすべてのシステムからマルウェアを除去し、Windowsレジストリをクリーンアップ。残留コードは再感染を誘発する可能性があります。
システム復旧
再起動前に検証済みバックアップからデータを復元。マルウェア侵入経路が不明な場合、OSとアプリケーションをオリジナルのクリーンバックアップから再インストール。
教訓
成功とギャップを文書化し、IRPを継続的に改善。
課題
効果的なIRは専用の計画と資金に依存します。ITと産業セキュリティ予算がしばしばサイロ化されているため、シニアリーダーシップの提唱が不可欠です。ハイレベルチャンピオンがリソースと部門横断サポートを確保できます。
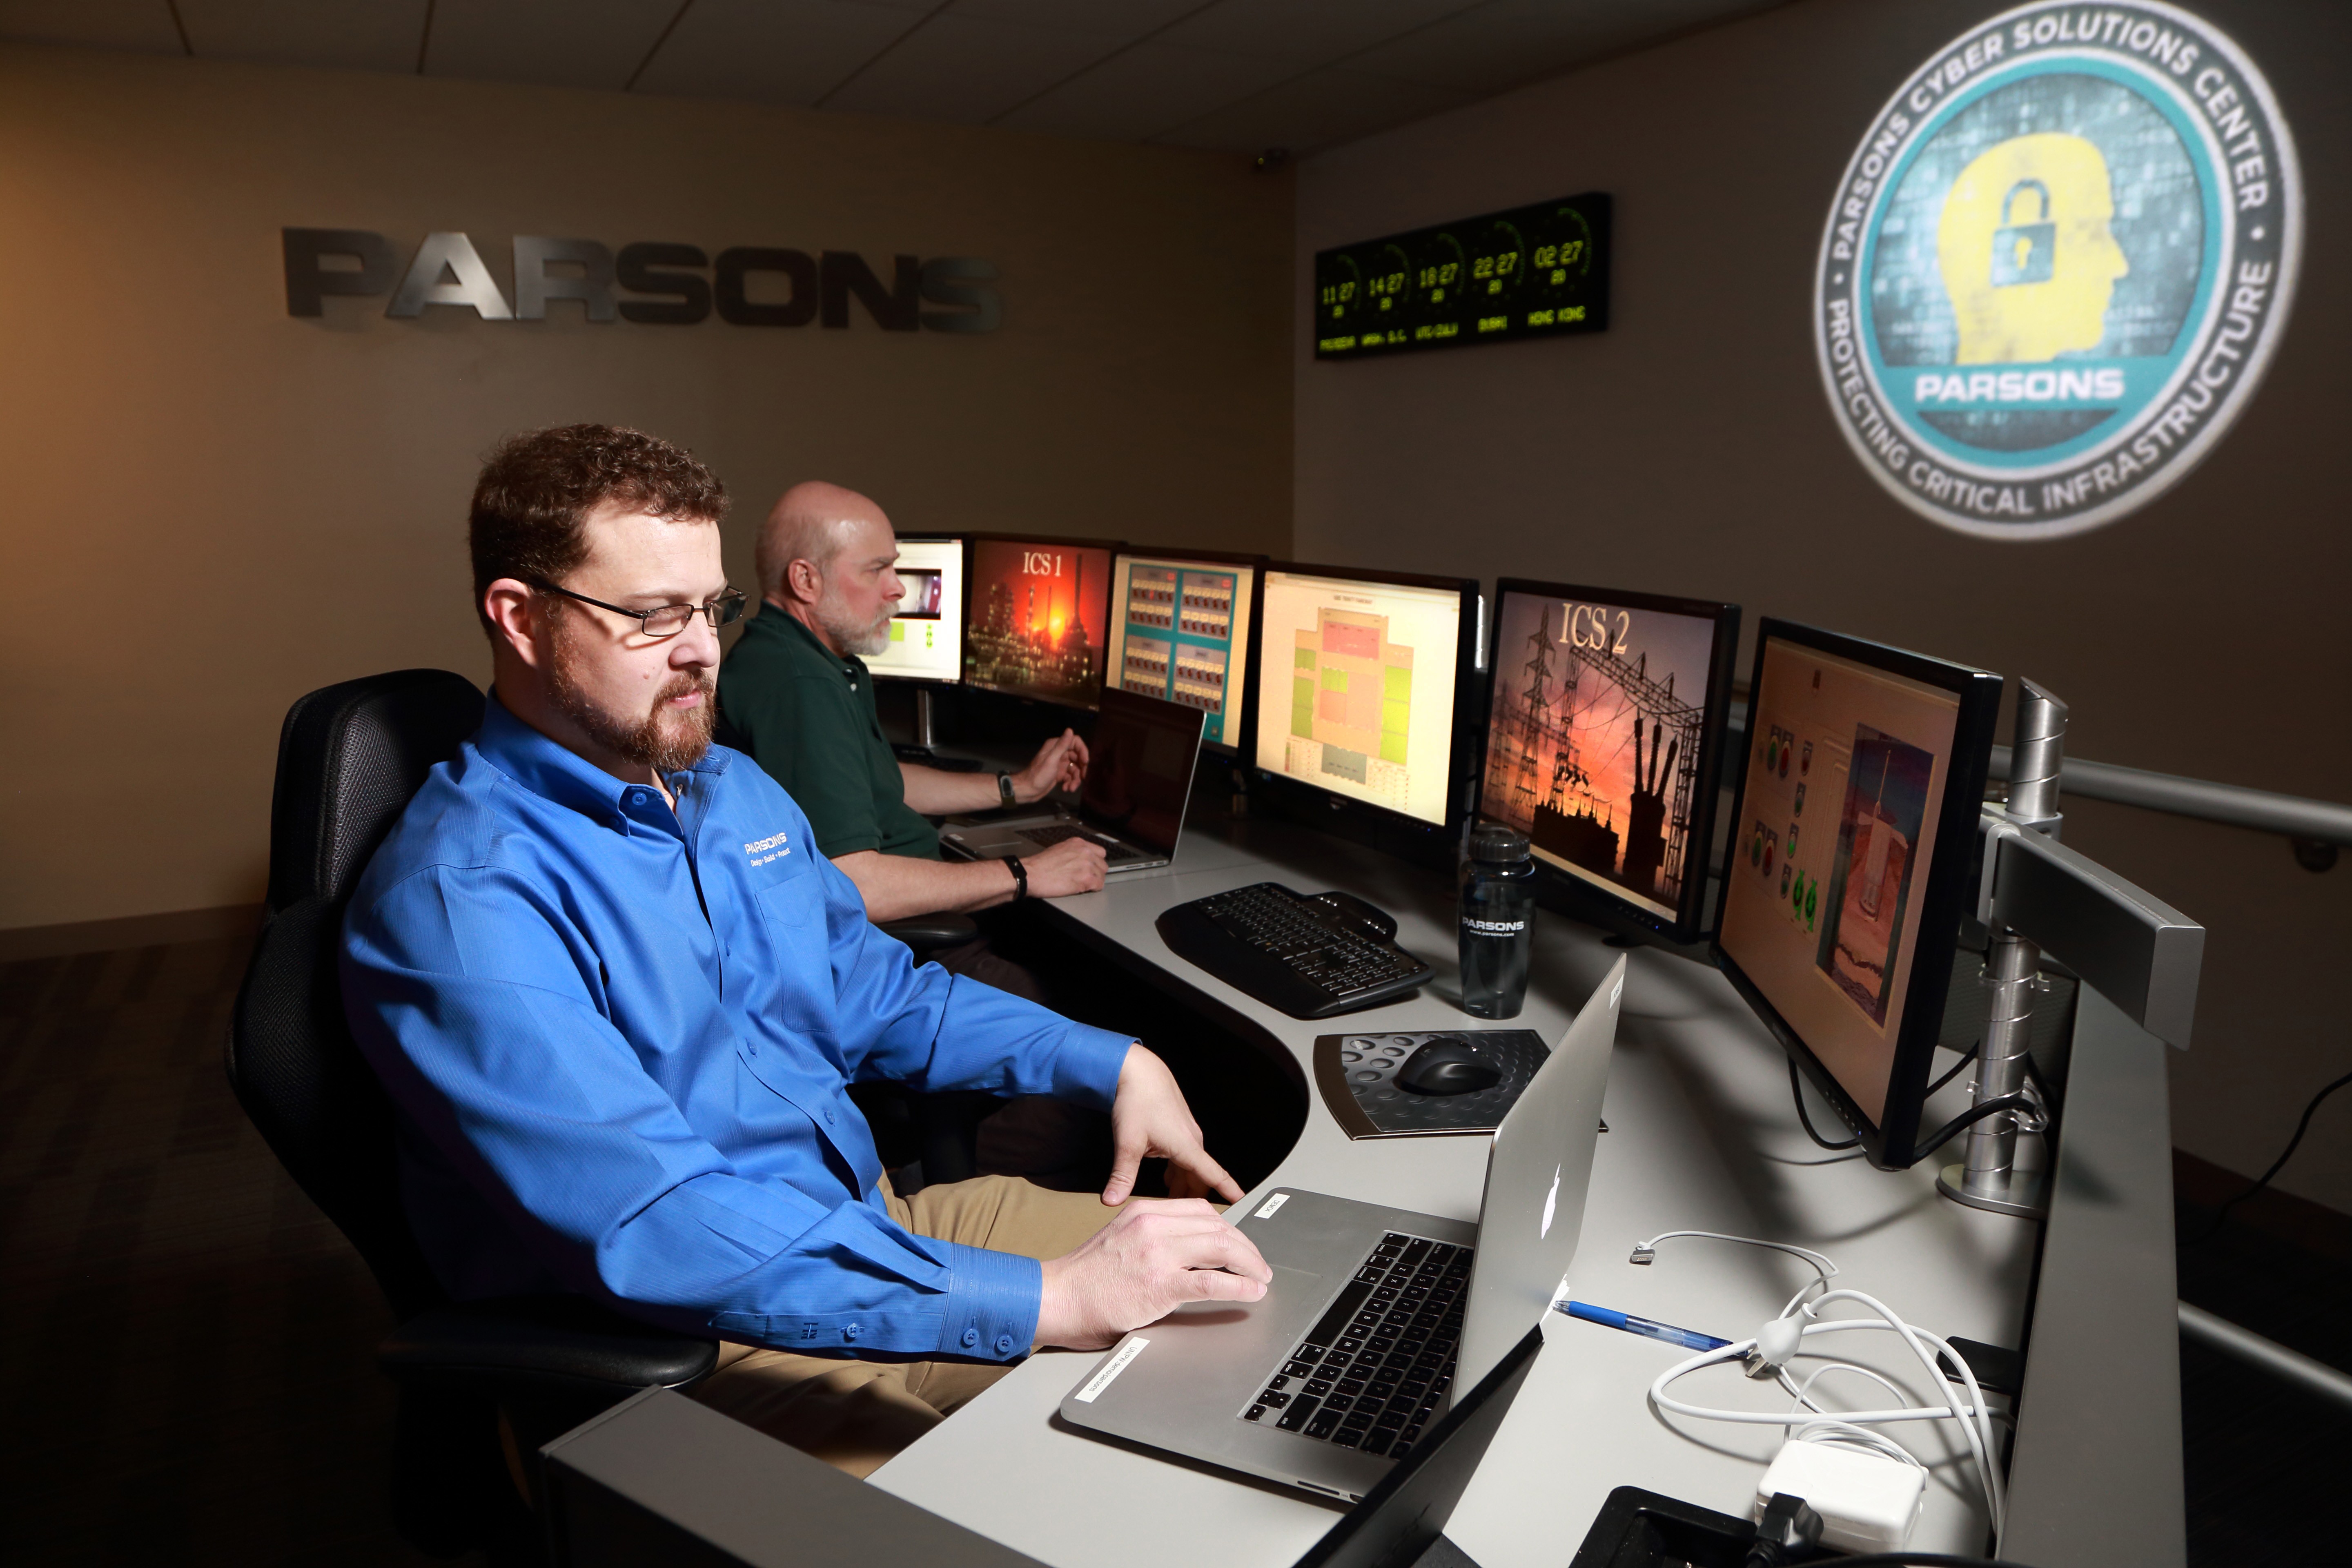
セキュリティ評価だけでは不十分。包括的脆弱性テストのために資格ある外部パートナーとの協働が重要です。
ITセクターは長らくサイバーインシデントの財務影響を認識してきましたが、産業セクターはStuxnetやTargetのPOS攻撃のようなハイプロファイル侵害にもかかわらず、遅れをとってきました。
結論と推奨事項
ハイプロファイルインシデントは、産業制御環境の保護と強固なインシデント対応能力確立の緊急性を強調します。プロアクティブな予防と迅速な復旧への文化的シフトは進行中ですが、加速が必要です。組織は産業システム専用のサイバーIRプログラム開発を優先すべきです。
著者:ロバート・タルボット、Parsons情報セキュリティオフィス シニアITマネージャー;ジャック・D・オーデン、Parsonsクリティカルインフラオペレーション 主任プロジェクトマネージャー。
完全なアンソロジーに戻る。
モノのインターネットテクノロジー
- エネルギーコスト削減:製造業向け実証済みグリーン戦略
- SCADAシステムの仕組み:産業プロセスの監視と制御
- ERP計画マスター:成功導入へのエキスパート・ガイド ― セッション2
- フロアメダリオン計画のプロフェッショナルガイド:デザインと配置
- エアコンプレッサーシステムの効率を高める:実証済みのヒントと戦略
- 成功するクラウド移行の計画:ビジネス変革のための実証済み戦略
- IoTデータを解き放つ:ビジネス・ルール管理が企業価値を推進
- ITリスク評価:ビジネス保護のための戦略、フレームワーク、ベストプラクティス
- レガシー産業システムのサイバーセキュリティ改修:IIoT時代における保護戦略
- 人工知能は産業制御システムのサイバーセキュリティにはまだ未成熟
- ICSセキュリティチェックリスト:産業制御システムを守る8つの実証済みステップ