



Dell調査、大手企業における広範なセキュリティ欠陥を明らかに
Dellは最近、従業員250人以上の企業で働く世界中の2,608人のプロフェッショナルを対象に調査を実施しました。その結果は衝撃的で、プライベートまたは企業データを扱うあらゆる組織に影響を与えます。
今日、私たちは最も機密性の高い情報を企業に委託しています。Googleが検索クエリを守り、クラウドサービスが健康データを監視し、Eコマースサイトが財務を保護するなど、賭け金は高いです。
従業員をフィッシングで狙い企業情報を窃取
データセキュリティは、それを守るプロセスと同じくらい強固です。多くの著名な侵害は、従業員を騙して認証情報や機密データを明かさせるフィッシング攻撃に起因します。Verizonの2023年レポートは、フィッシングをエンタープライズセキュリティのトップ脅威として強調しています。
フィッシングは、攻撃者が従業員に開示すべきでない情報を明かさせるソーシャルエンジニアリングの一形態です。一般的な手口には:
- 信頼できるベンダーやIT技術者を装い、電話でパスワードを要求する。
- 正規ポータルを模倣したスプーフィングリンクを含むメールを送信し、認証情報の入力を促す。
関連記事: 中国の衛星がハック耐性のデータセキュリティを提供するか?
Dell調査の発見
Dellのエンドユーザーセキュリティ調査では、回答者の72%が特定の状況下で機密、機微、または規制対象の企業データを共有すると認めました。理由は様々です:
- 管理職から指示されたため – 43%
- 許可された受信者との共有 – 37%
- リスクを低く、メリットを高くと認識 – 23%
- 自身の職務パフォーマンス向上のため – 22%
- 受信者の職務パフォーマンス向上のため – 13%
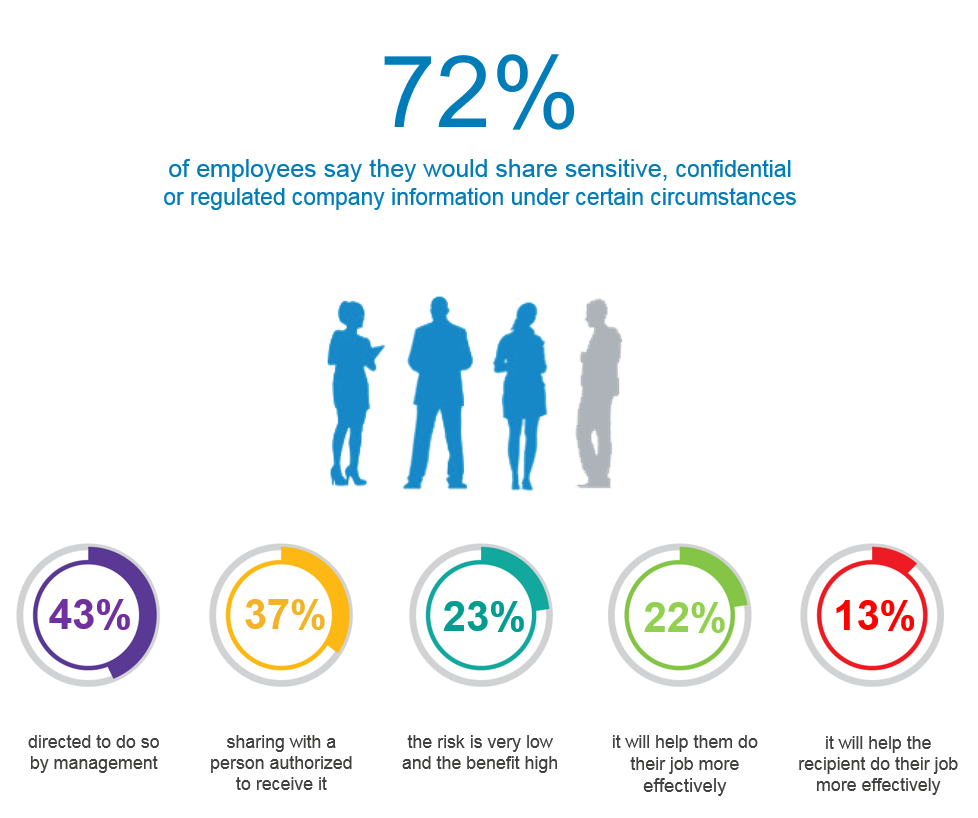
データは一般的な注意欠如を示しています。従業員は、より効率的に働けると信じればショートカットを取り、厳格なセキュリティプロトコルを障害と見なしがちです。
危険な慣行が常態化
安全でないデータ共有習慣は直接開示にとどまりません。45%の参加者が、多くの組織で禁止されている行為を認めました。
- 46%が、VPNやセキュアリモートアクセスが利用可能でも、機密情報にアクセスする際に公共Wi-Fiに接続していた。
- 49%が業務関連の通信に個人メールアカウントを使用していた。これは複数の著名な米政府高官をデータ漏洩リスクに晒した慣行です。
例えば1月、米国大統領の公式TwitterアカウントがGmailアドレスで保護されていたことが判明しました。このような事例は、機密通信に個人メールを使用するリスクを浮き彫りにします。
これらの発見は、善意の従業員がいかに無意識に企業セキュリティを損なうかを示しています。このような洞察が、ITリーダーと経営幹部にセキュリティプロトコルの改善とコンプライアンス文化の醸成を促すことを期待します。
モノのインターネットテクノロジー
- 組織の優位性を最大化:データを戦略的インサイトに変える
- エンタープライズデータ管理を7つの実証済みステップでマスターする
- AWS Backupでデータを守る:5つの必須セキュリティプラクティス
- ITリスク評価:ビジネス保護のための戦略、フレームワーク、ベストプラクティス
- レガシーインフラを守り、IoT成功を実現する
- 次世代5GとIPv6ネットワークのセキュリティ課題を乗り越える
- 製造現場はIoT導入の準備ができているか? 実践ガイド
- IoTデータをビジネス価値に変える:実践ガイド
- IoTデータを活用した製造エクセレンスの実現
- Tableau:生データを戦略的インサイトに変える
- 戦略的セキュリティ自動化で投資価値を引き出す