



新型ランサムウェアが産業制御システムの重大な脆弱性を露見
ジョージア工科大学(アトランタ)の研究チームが、新タイプのランサムウェアを開発し、シミュレートされた浄水場の制御を乗っ取ることに成功しました。
アクセス獲得後、研究者たちはプログラマブル ロジック コントローラ(PLC)に命令を送り、バルブを閉じ、水への塩素注入量を増やし、虚偽の読み取り値を表示させました。このシミュレート攻撃は、製造プラント、上下水道処理施設、エスカレーター、エレベーター、HVACシステムを制御するビル管理システムなど、産業施設の運用に使われる制御システムの脆弱性を浮き彫りにするために設計されたものです。ジョージア工科大学チームによれば、実際のPLCをランサムウェアで侵害した初めての実証とされています。
この研究は、サンフランシスコで開催されたRSA Conference 2017で2月13日に発表されました。
産業制御システムのプロセス制御コンポーネントへの実際のランサムウェア攻撃は公表されていませんが、病院の患者データや企業の顧客データを狙った攻撃は深刻な問題となっています。攻撃者はこれらのシステムに侵入し、データを暗号化して復号鍵と引き換えに身代金を要求します。研究者たちによると、2016年第1四半期だけでランサムウェアによる収益は推定2億ドルに上り、重要な産業システムが侵害され身代金を要求されるのは時間の問題だと考えています。
「ランサムウェアがさらに一歩進み、顧客データを超えて制御システム自体を侵害することを予想しています」と、ジョージア工科大学 電気・コンピュータ工学部の博士課程学生デビッド・フォームビー氏は語ります。「これにより、浄水場や製造施設といった重要システムを人質に取ることが可能になります。これらのシステムのPLCを侵害することは、攻撃者にとって次の論理的なステップです。」
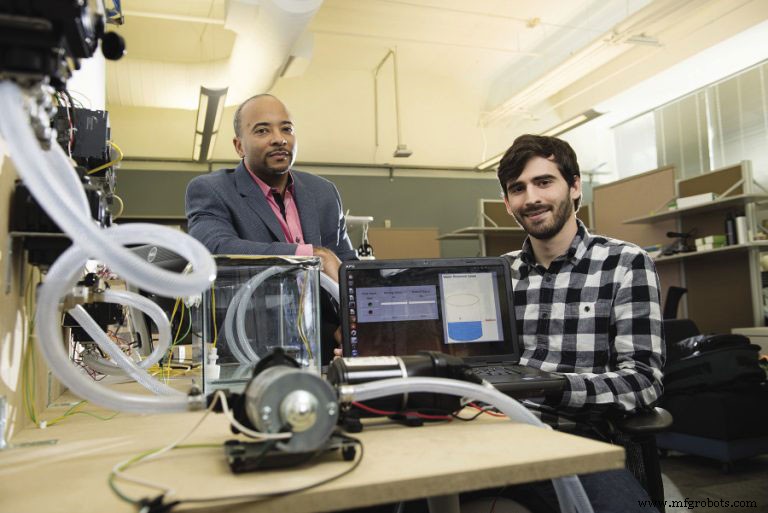
多くの産業制御システムには強固なセキュリティ プロトコルが欠如していると、電気・コンピュータ工学部のモトローラ財団教授兼副部長でフォームビー氏の指導教員であるラヒーム・ベヤー氏は指摘します。その理由は、これらのシステムがこれまでランサムウェアの標的とされてこなかったこと、そして運用者が脆弱性を十分に理解していないことにあると考えられます。
研究では、フォームビー氏とベヤー氏が専門の検索プログラムを用いて、インターネット上で直接アクセス可能な単一タイプのPLC 1,400台を特定しました。ほとんどのデバイスはビジネス システムの裏側にあり、ある程度の保護を受けていますが、一度ビジネス システムが侵害されれば、制御システムが適切に隔離されていない場合、攻撃者はそこから制御システムへピボット攻撃を仕掛ける可能性があります。
「多くの制御システムは、ネットワークへのアクセス権があれば、制御システムへの変更権限があると想定しています」とフォームビー氏。「脆弱なパスワード ポリシーやセキュリティ ポリシーにより、侵入者がポンプ、バルブ、産業制御システムの他の主要コンポーネントを制御できる可能性があります。」
ほとんどの場合、制御システムはインターネット接続を前提に設計されておらず、多くのユーザーは自分のシステムが公衆網に接続されておらず攻撃を受けないと想定しています。また、メンテナンス、トラブルシューティング、アップデート用に設置されたアクセス ポイントなど、運用者が把握していない接続経路が存在することもあります。
「インターネットに接続されているものについて、よくある誤解があります」とフォームビー氏。「運用者はシステムがエアギャップ(物理的に隔離)されていると信じ、コントローラにアクセスする手段はないと考えがちですが、これらのシステムは多くの場合、何らかの形で接続されています。」
研究開始にあたり、研究者たちは産業施設で一般的に使用されている複数のPLCを特定し、3種類のデバイスを入手してパスワード保護や設定変更への耐性などセキュリティ設定をテストしました。これらのデバイスをポンプ、チューブ、タンクと組み合わせ、シミュレートされた浄水施設を構築しました。水の消毒に通常使われる塩素の代わりにヨウ素を使用し、水にデンプンを添加。模擬攻撃でヨウ素が添加されると、水が鮮やかな青色に変化する仕組みです。
「システムのこの部分へのアクセスを得たハッカーが、操作者が身代金を支払わない限り大量の塩素を水に投入すると脅迫して人質に取るシナリオをシミュレートしました」とフォームビー氏。「適量なら塩素は水を消毒し飲料水として安全にします。しかし過剰な塩素は有害な反応を引き起こし、水を危険なものに変えます。」
制御システムの脆弱性は10年以上前から知られていましたが、ランサムウェアの台頭までは、攻撃者がシステム侵害から金銭的利益を得ることは困難でした。他のランサムウェア標的が防御を強化する中、ベヤー氏は攻撃者がより容易な標的として産業制御システムに目を向ける可能性があると警告します。
「国家レベルの攻撃者はすでにこの手法に精通し、政治的目的で利用可能な攻撃を持っている可能性が高いですが、一般的な攻撃者はこれまでこれらのシステムに関心を持っていませんでした」とベヤー氏。「私たちが成功できたなら、悪意を持つ他者も同じことができます。この問題への注目を喚起したいのです。」
パスワード セキュリティの強化と接続制限に加え、ベヤー氏はこれらのデバイス運用者に対し、攻撃者がプロセス制御ネットワーク内に侵入した際に警告する侵入監視システムの導入を推奨しています。ベヤー氏とフォームビー氏は、システム保護戦略を広く制御システム運用者に提供するための会社を設立しました。
デュポン、若手研究者育成助成金を授与
デュポン(デラウェア州ウィルミントン)は、2016年度デュポン若手教授プログラムの受賞者8名を発表しました。有望な研究才能を表彰し、今後2年間で35万ドル以上を提供し、食糧、エネルギー、保護分野のグローバル課題解決に向けた基礎科学研究を支援します。
2016年度受賞者は、植物生物学、バイオテクノロジー、材料科学、光起電力、化学工学など、デュポンの戦略的優先事項である農業・栄養、バイオベース産業、先進材料における科学ベースのイノベーションと高い整合性を持つ研究に取り組んでいます。
「研究開発はこれまで以上にネットワーク化されています。デュポン若手教授プログラムは、有望な若手教員を支援することで、学術研究と産業界の連携を強化する優れた方法です」と、デュポン上級副社長兼最高科学技術責任者のダグラス・ムジカ氏。「これらの研究者との交流は、最先端研究に取り組むデュポンの科学者とエンジニアの創造性をさらに刺激するでしょう。」
デュポンの科学イノベーション組織が運営するこのプログラムは、有望な若手非テニュア研究教員の研究キャリアスタートを支援します。また、社内外の研究パートナーから生まれる新興科学の発展を通じて、デュポンのビジネス展開を広げる戦略的目標も支援します。1918年にピエール・S・デュポンが米国42大学を選定し若手教員へ助成して以来、1968年以降は5,000万ドル以上を19カ国150機関の700名以上の若手教授に提供してきました。
2016年度デュポン若手教授クラスのメンバーは、世界トップクラスの8大学の主要科学者たちです。受賞者は以下の通り:
- ルパート・J・バウムガルトナー氏、グラーツ大学 システム科学・イノベーション・持続可能性研究所(オーストリア)
- シェリー・クラリッジ氏、パデュー大学 化学部・生物医工学部
- キャンディス・ハーシュ氏、ミネソタ大学 植物農学・植物遺伝学部
- テンフェイ・ルオ氏、ノートルダム大学 航空宇宙・機械工学部
- ピーター・ネメス氏、ジョージ・ワシントン大学 化学部
- ファビアン・ソラン氏、ローザンヌ連邦工科大学(EPFL) 材料研究所(スイス)
- アナ・ベレス氏、ネブラスカ大学リンカーン校 昆虫学部
- ジア・ズー氏、南京大学 工学・応用科学学院(中国)
TechFrontはシニア エディターのPatrick Waurzyniakが編集しています。
自動制御システム
- 産業用ドライブ選定の4つの必須基準
- コネクテッドコントロールで資産管理を最適化
- 産業制御システムの保護:実証済み戦略とベストプラクティス
- 産業用制御盤の冷却でよくある失敗:過熱と機器故障を防ぐ
- 産業制御のコンバージェンス:現代製造業への主なメリット
- 産業用制御盤の完全ガイド:設計・規格・実用応用
- 制御システム設計の極意:基本パネルから高度で信頼性の高いソリューションまで
- MEMXPRO、PT33 PCIe SSDシリーズ発表 – 産業制御システムアップグレード向け
- レガシー設備の再生:産業用IoT成功のためのデータ収集戦略
- ICSセキュリティチェックリスト:産業制御システムを守る8つの実証済みステップ
- アナログ制御で産業用IoT運用を守る