



IoTデバイスのセキュリティ:自社開発か購入か?サイバー脅威からビジネスを守る
モノのインターネット(IoT)は、施設や業務へのIoT統合を検討する中小製造業者(SMM)や、革新的製品でIoT市場への参入を目指すSMMにとって、多くの魅力を提供します。利用可能なIoT製品のスペクトルは広く、拡大し続けています。IoTの海に漕ぎ出す際、組織のリスク管理への影響(環境へのIoT導入時)や、製品ベンダーとして市場参入時の製品設計・サポートへの配慮など、潜在的なサイバーセキュリティの落とし穴に備えることが重要です。NISTのIoTサイバーセキュリティプログラムは、SMMがこれらの荒波を航行するために必要な情報を提供しようとしています。
IoTとリスク管理
従業員の快適さのためにスマートサーモスタットを設置し、休憩室にスマートコーヒーメーカーを置き、最新の産業制御システム(ICS)技術を生産環境に導入する前に、潜在的な影響を認識することが重要です。従来のIT向けに堅牢な情報セキュリティプログラムを持っていても、それらのツール、プロセス、手順はIoT導入時に適応が必要になるでしょう。IoTが従来と異なる主な点は以下の通りです。
- 物理世界との相互作用。 IoTデバイスは、環境から情報を収集するセンサー、または「現実世界」のオブジェクトを動作・変化させるアクチュエーターを備えています。センシングは大量の潜在的機密データを生成するため、何が収集され、どこへ送られるかを把握することが重要です。侵害されたアクチュエーターは、敵対者が大規模な混乱を引き起こす可能性を秘めています。例えば、誰がスマートロックを操作しているか不明な状況を想像してください。
- 従来のIT管理プラクティスへの挑戦。 IoTデバイスはしばしば「ブラックボックス」であり、内部動作が不透明で、サーバー、デスクトップ、ファイアウォールのようにエージェントを導入したりクエリを実行したりできません。その結果、一般的なIT管理プラクティスがIoTでは無効になり得ます。これらの管理課題は、IoTデバイスを「大規模に」導入すると急速に増大します。
- 一般的なサイバーセキュリティ・プライバシー機能の欠如。 IoTデバイスには、ログ記録・監視機能、新たに判明した脆弱性に対応するアップデート機能、生成・処理する機密情報を保護する暗号機能が欠けていることが多々あります。これらのデバイスが、同一ネットワーク上のITデバイスと同等のサイバーセキュリティ機能を持つと想定してはなりません。
環境にIoTを導入するSMMは、これらの課題に対処する準備が必要です。製品ベンダーとしてIoT市場に参入する場合、これらの課題を理解することは、より良い顧客体験を提供する製品開発の機会となります。
IoTセキュリティリスクの管理
組織でIoT技術を採用する際、SMMは以下の3つの目標に向けて課題に対処する計画を立てるべきです。
- IoTデバイスのセキュリティを守り、製品が所有者の完全な管理下にあり、外部アクターによって悪用されてSMMのネットワークへアクセスされたり、ボットネットに参加させられたりしないようにする。
- データセキュリティを守り、IoTデバイスが生成するデータが、デバイス上での保存中、ネットワーク転送中、クラウドサービスへの送信中に露出や改ざんされないようにする。
- 個人のプライバシーを守り、IoT製品によってプライバシーに関わる情報が取得・生成される可能性と、そのデータがどこへ移動するかを認識する。
これらの目標は、NISTIR 8228『モノのインターネット(IoT)のサイバーセキュリティとプライバシーリスク管理に関する考慮事項』で明文化されており、現在利用可能なIoT製品では達成が難しい場合があります。NISTサイバーセキュリティフレームワーク(CSF)を適用している組織や、NIST SP 800-53コントロールでセキュリティ要件を定義している組織にとって、NISTIR 8228はIoTデバイスがCSFやSP 800-53の意図する目的達成にどのような課題を提示するかを特定しています。例えば、SP 800-53のコントロールSI-2(欠陥是正)は、安全なソフトウェア/ファームウェア更新機能を持たないIoTデバイスでは満たせません。同様に、多くのIoTデバイスは、CSFのサブカテゴリDE.CM-8(脆弱性スキャンの実施)を満たすために必要な方法で分析できません。
上記3目標への配慮は、IoT製品の選定と管理の両方に反映させるべきです。IoTデバイスのセキュリティ機能は、デバイスが統合されるシステムの全体的なセキュリティ要件達成に寄与するからです。
IoT製品のセキュリティ態勢を改善する
IoT製品の開発に乗り出す場合、サイバーセキュリティ課題への認識が、製品の開発・サポートアプローチの指針になります。前述の3目標は、IoT製品開発時にも適用されます。これらの目標を念頭に置いた熟慮された開発アプローチは、より管理しやすく、より安全な製品を生み出します。このアプローチは、製品の設計・開発フェーズと、市場投入後のサポートフェーズの両方に関わります。NISTIR 8259『IoTデバイス製造者のための基礎的サイバーセキュリティ活動』の以下の図で示されています。
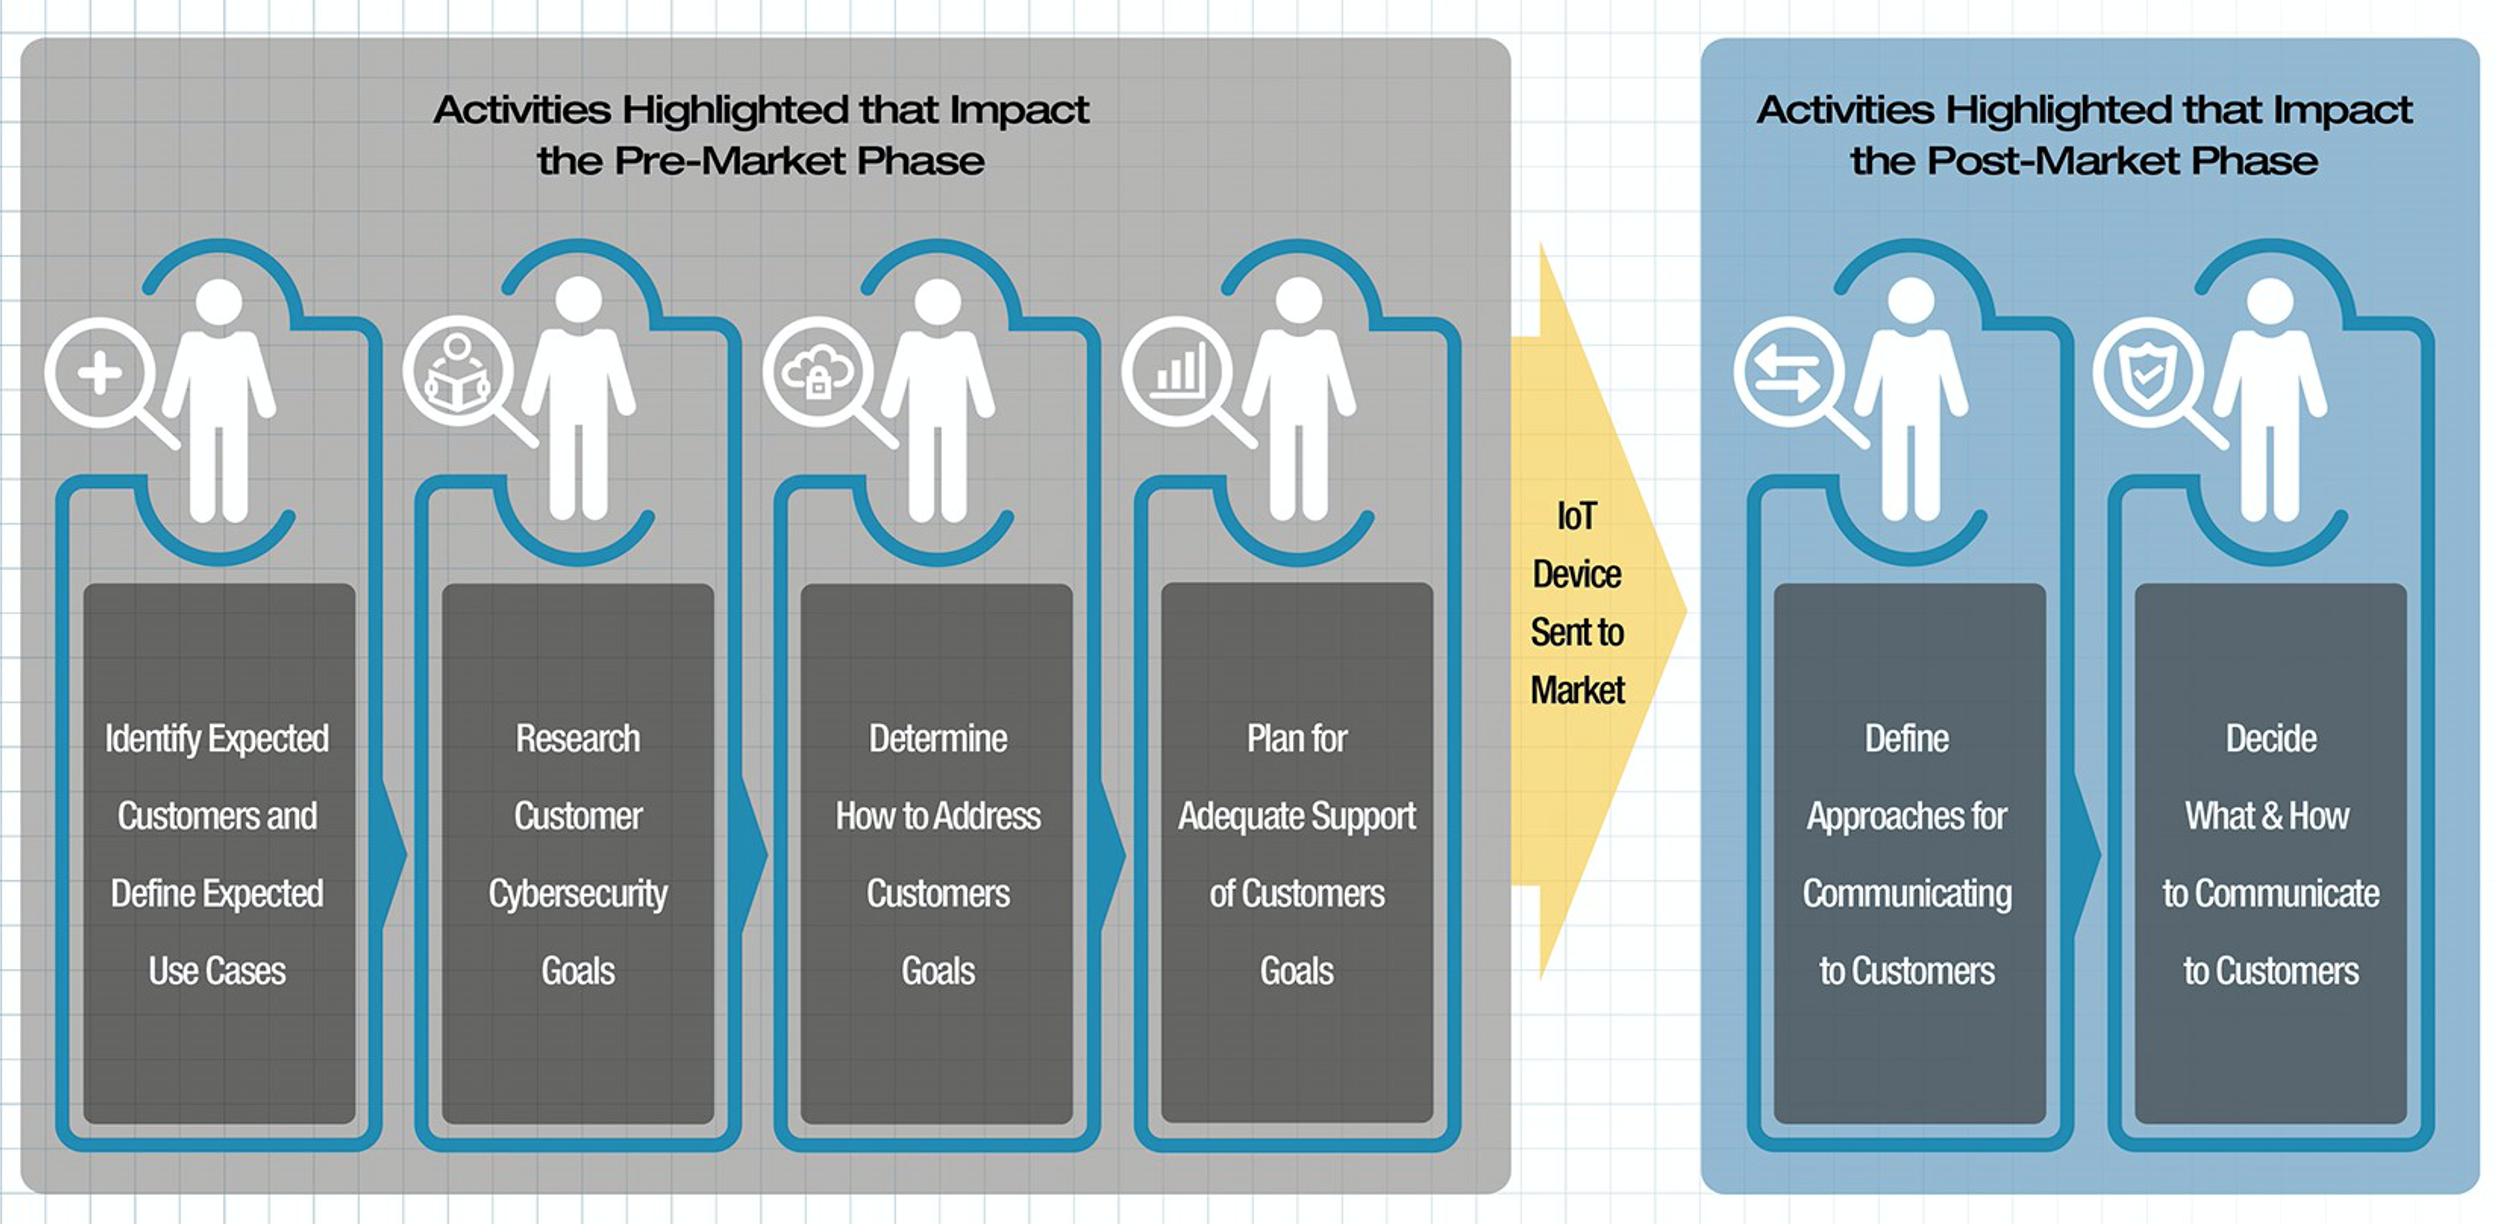
コアベースラインは、デバイスの能力と支援アクションをニーズのスペクトルで示しています:
技術的サイバーセキュリティ能力
| デバイス識別 | IoTデバイスは論理的にも物理的にも一意に識別可能である。 |
| デバイス設定 | IoTデバイスのソフトウェア設定を変更でき、その変更は認可された主体のみが実行可能である。 |
| データ保護 | IoTデバイスは、保存・送信するデータを不正アクセス・改ざんから保護できる。 |
| インターフェースへの論理アクセス | IoTデバイスは、ローカルおよびネットワークインターフェース、それらが使用するプロトコルとサービスへの論理アクセスを、認可された主体のみに制限できる。 |
| ソフトウェア更新 | IoTデバイスのソフトウェアは、認可された主体のみが安全かつ設定可能なメカニズムで更新できる。 |
| サイバーセキュリティ状態の認識 | IoTデバイスは自らのサイバーセキュリティ状態を報告し、その情報を認可された主体のみがアクセス可能にできる。 |
非技術的支援能力
| ドキュメンテーション | 製造者および/または支援主体が、デバイス開発からその後のライフサイクルを通じて、IoTデバイスのサイバーセキュリティに関連する情報を作成・収集・保存する能力。 |
| 情報および問い合わせの受信 | 製造者および/または支援主体が、顧客からIoTデバイスのサイバーセキュリティに関する情報と問い合わせを受信する能力。 |
| 情報の発信 | 製造者および/または支援主体が、IoTデバイスのサイバーセキュリティに関連する情報を放送・配布する能力。 |
| 教育と啓発 | 製造者および/または支援主体が、IoTデバイスのサイバーセキュリティ関連情報、考慮事項、機能について顧客への啓発と教育を行う能力。 |
計画活動と技術的・非技術的ベースラインの適用を組み合わせることで、SMMはよりセキュアで、よりサポートしやすい製品を開発でき、顧客がIoTイノベーションを活用しつつ、リスク管理課題への影響を限定できるよう支援します。
役立つ情報
NISTのIoTサイバーセキュリティプログラムは、過去数年間にわたりコミュニティと深く関わり、IoTサイバーセキュリティ課題に関する豊富なガイダンスを蓄積してきました。業務改善のためにIoTを統合したいSMM、新製品で市場参入したいSMMのどちらであっても、多くのリソースと出版物が利用可能です。
NISTのIoTサイバーセキュリティチームは、メーカーからの iotsec [at] nist.gov (フィードバック) を歓迎しています。
産業技術
- ゼロトラスト:IoTデバイスセキュリティの究極の防御
- IoTセキュリティを解明:接続デバイスを守る
- 産業IoTセキュリティ:課題の克服と堅牢なソリューションの実装
- エッジデバイス:ローカルネットワークとクラウドを繋ぐ、シームレスなIoTデータフローの要
- IoTセキュリティ警鐘:調査で84%が侵害を予期
- IoTデバイスの脆弱性がスマートホームを攻撃にさらす:認証情報漏洩の脅威
- IoTデバイス向け組み込みハードウェアハッキング:ツール、技術、ビジネスへの影響
- 産業用IoTセキュリティ:高まる脅威とIT/OT統合防御の必要性──パート1
- 5G導入がIoTセキュリティを強化する仕組み:知っておくべきこと
- Google、ADTに4.5億ドル投資しIoTセキュリティ普及を加速
- IoT開発におけるトップ5課題と克服策