



クラウド災害復旧(DR)徹底解説:ビジネスに不可欠な9つのメリット
ビジネスデータは常に攻撃やデータ消失の脅威にさらされています。
悪意あるコード、ハッカー、自然災害、さらには従業員の過失によって、誰も気づかないうちに重要なファイルが詰まったサーバー全体が一瞬で消失する可能性があります。
これらすべてのリスクをそのまま受け入れる覚悟はありますか?
クラウド災害復旧(Cloud DR)とは
クラウドベースのストレージと復旧ソリューションを活用すれば、ビジネスに不可欠なファイルが侵害された場合でも、バックアップとリストアが可能です。
高い柔軟性を持つクラウドテクノロジーにより、ワークロードの種類や強度に関わらず、効率的な災害復旧が実現します。データは高可用性を備えたセキュアなクラウド環境に保存されます。オンデマンドでサービスを利用できるため、あらゆる規模の組織が自社のニーズに合わせたDRソリューションを構築できます。
従来のソリューションとは異なり、クラウドベースの災害復旧はセットアップと管理が容易です。企業はもはや、社内サーバーやテープドライブからバックアップデータを転送して復旧するために何時間も費やす必要がありません。クラウドはこれらのプロセスを自動化し、高速かつエラーのないデータ復旧を保証します。
適切なデータセキュリティで常に備える
企業が日々の業務プロセスに新たなハードウェア、ソフトウェア、アプリケーション、サービスを追加し続けるにつれ、関連するセキュリティリスクも増大しています。災害はいつ発生してもおかしくなく、大量のデータ消失によってビジネスが壊滅的な打撃を受ける可能性があります。そのコストを考えれば、データバックアップと復旧計画を策定することがいかに理にかなっているか明らかです。
災害復旧に関する統計によると、調査対象組織の98%が「1時間のダウンタイムで10万ドル以上の損失が発生する」と回答しています。わずかなダウンタイムでも、失われた作業を復旧・やり直すための人件費として数万〜数十万ドルのコストがかかります。中小企業では8時間のダウンタイムで最大2万ドル、大企業では数十万ドルの損失になるケースもあります。
これらの数字を見れば、サービスやシステムの中断の1秒1秒がいかに重要か、そして災害復旧計画を持つことの真の価値がわかります。
クラウド復旧は、自然災害、サイバー攻撃、ランサムウェア、そしてファイルを一瞬で無価値にするその他の脅威から、ビジネスを迅速に立ち直らせます。ワークロードをオンラインに戻すまでの時間を最小限に抑えることで、システム障害のコストを直接削減します。
ほとんどの企業とそのIT部門はリスクを認識していながら、手遅れになるまで災害復旧の導入に踏み切れないのが現状です。では、これが具体的にどのようなビジネスメリットをもたらすのか、詳しく見ていきましょう。
クラウドベース災害復旧ソリューションのメリット
標準的な災害復旧管理と比較して、クラウドベースのオプションが持つ最大の利点の1つはコスト効率です。従来のバックアップではリモートロケーションに物理サーバーを設置する必要があり、多額のコストがかかります。一方、クラウドなら必要なハードウェアとソフトウェアリソースをアウトソースし、使用した分だけ支払う従量課金制が可能です。
災害復旧のコストを検討する際は、ソリューションの価格だけでなく、「導入しなかった場合のコスト」を考えることが不可欠です。
中小企業は予算に合わせたサービスプランを選択できます。データ管理の導入に追加のメンテナンスコストやITチームの採用は不要です。プロバイダーがすべての技術的作業を担うため、ユーザーはそれらを心配する必要がありません。
クラウドベーステクノロジーのもう1つのメリットは信頼性です。サービスプロバイダーは冗長性を確保するデータバンクを備え、データの最大可用性を保証します。また、従来のDRよりも高速にバックアップを復元できます。
クラウドベース環境でのワークロード移行とフェイルオーバーはわずか数分で完了します。従来の復旧ソリューションでは、リモートロケーションに設置された物理サーバーへのフェイルオーバーが必要なため、より長い時間を要します。バックアップするデータ量に応じて、段階的なデータ移行を選択することも可能です。
クラウドバックアップサービスは高い拡張性を提供します。物理システムと異なり、クラウドバックアップは実質的に無制限です。組織が成長するにつれて、システムも共に成長できます。プロバイダーとのサービスプランを拡張し、必要に応じてリソースを追加するだけです。
クラウドにおけるフェイルオーバーとフェイルバック機能
ビジネスクリティカルなデータにおいて、クラウドのデータバックアップと復旧は、最も信頼性の高いビジネス継続性とフェイルバックオプションを提供します。
データ停止発生時、ワークロードは自動的に別の場所にシフトし、そこから再起動されます。このプロセスをフェイルオーバーと呼び、プライマリシステムに問題が発生したときに開始されます。元のロケーションの問題が解決したら、ワークロードをフェイルバック(元の環境への切り戻し)します。このプロセスは、データセンターおよびIaaSプロバイダーから提供される専門的な災害復旧・レプリケーションツールを使用して実行されます。
フェイルオーバーとフェイルバックはクラウドで自動化できますが、企業は指定されたネットワークロケーションで定期的にテストを実施し、ライブ本番環境のデータに影響がないか確認すべきです。
災害復旧ソリューションでデータセットを構築する際、フェイルオーバー対象としてデータ、仮想マシンイメージ、またはフルアプリケーションを選択できます。このプロセスには時間がかかる場合があるため、組織はデータセンタープロバイダーとすべてのステップについて綿密に協議する必要があります。
DRaaS(Disaster Recovery as a Service:サービスとしての災害復旧)
クラウド災害復旧計画の一環として、DRaaSが含まれる場合があります。これは、組織が重要なビジネスデータの損失から身を守るために設計されています。
これらの災害復旧ソリューションでは、ビジネス側が自社に必要なサービス要件を明確にすることが求められます。
バックアップが必要なデータの全体像、バックアップ頻度を特定します。さらに、災害復旧時にデータバックアップに投じる労力のレベルを決定します。要件が明確になれば、自社のニーズに合ったDRaaSプロバイダーを選定できます。
クラウドコンピューティングのバックアップと復旧の進化
サイバー攻撃とシステム障害が日常化する中、企業はますますクラウドでの災害復旧に注目しています。
需要の高まりに伴い、プロバイダーはサービスを継続的に改善しています。最新レポートでは、バックアップとDRクラウドサービスの市場が拡大し、さまざまな規模の企業向けソリューションが増えていることが示されています。
需要の増加は、その価値に対する認識が高まっていることも裏付けています。サイバー攻撃とシステム障害は毎日発生しており、企業はデータの安全性を正当に懸念しています。日々の業務を脅かす多様なシナリオからデータを守るオプションが必要なのです。
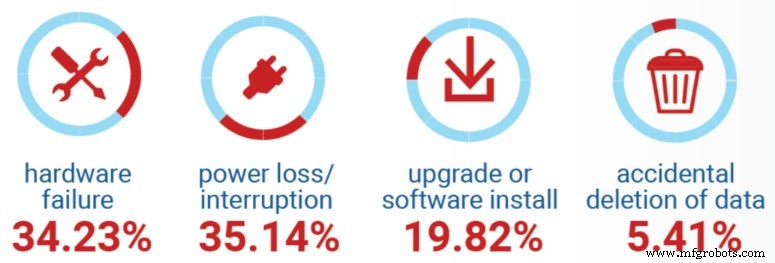
調査によると、ダウンタイムの主因は停電です。つまり、社内にファイルのコピーをいくつ保持していても、停電が起こればすべて失われる可能性があります。クラウドベースのDRaaSなら、データは信頼性の高い電源を持つリモート環境に保存されます。多くの場合、クラウドサービスはデータを異なる電力グリッドに分散配置し、十分な冗長性を確保しています。
従来の多くのサービスは、オフサイトロケーションでの物理バックアップを含んでいました。オフサイトバックアップは高コストかつ非効率で、別の場所に物理機器を複製するか、オンプレミスと物理バックアップの組み合わせが必要でした。
クラウド サービスレベル契約(SLA)
サービスレベル契約(SLA)は、クラウドコンピューティング災害復旧プロバイダーに、提供サービスのすべてのメンテナンスと管理責任を課します。また、約束されたサービスを提供できなかった場合の救済措置とペナルティも含まれます。
例えば、SLA契約では、サービス停止時や災害時にデータが復旧できなかった場合、プロバイダーがサービスクレジットで顧客に補償することを定められます。顧客はこのクレジットを月額料金や、DRプロバイダーが提供する他のサービスに充当できます。ただし、これらのクレジットが、遅延したクラウド復旧によるビジネス損失全額を補うことはありません。
SLAには、保証アップタイム、復旧ポイント目標(RPO)、復旧時間目標(RTO)も含まれます。例えば、RTOはバックアップ・復旧するデータ量に応じて、1時間から24時間以上まで設定可能です。より具体的には、RTOとRPOという災害復旧の本質的概念で定義されます。
- 復旧時間目標(RTO):アプリケーションがダウンしても許容できる最大時間
- 復旧ポイント目標(RPO):データが失われても許容できる最大期間(どの時点まで遡って復旧するか)
これら2つの基準に基づき、企業は自社のニーズを定義し、適切なソリューションを選択できます。
復旧要件を定義する
クラウドバックアップと災害復旧計画の大部分を占めるのが、フェイルオーバー実行に必要な帯域幅とネットワーク容量です。
必要なときにデータを利用可能にする方法を十分に分析することは、自社に最適なソリューションを選ぶ上で不可欠です。考慮点の1つは、ネットワークと帯域幅の容量が、すべてのユーザーを一斉にクラウドへリダイレクトする負荷を処理できるかどうかです。
ハイブリッド環境の場合、クラウドからオンプレミスのデータセンターネットワークへデータを復元する方法と、それに要する時間も重要な検討事項です。リカバリ用のバックアップセット設計も、あらゆる災害復旧ソリューションの一部として必要です。
これらの要件定義において、RTOとRPOは主要な役割を果たします。両目標はビジネスインパクト分析(BIA)の一部として策定されます。
リカバリポイントとは、データを復旧しなければならない時点を指します。これにはバックアップ頻度が含まれ、データの利用方法に基づきます。例えば、頻繁に更新される情報やファイルは数分のRPOが必要ですが、それほど重要でないデータなら数時間以内の復旧で十分かもしれません。
RTOとRPOの両方は、収益(ボトムライン)へのインパクトを表します。これらの値が小さいほど、DRaaSのコストは高くなります。
復旧時間と復旧ポイントの一部として、自動バックアップのスケジュールを含めるべきです。データのバックアップにかかる時間とアプリケーションのバックアップにかかる時間の違いを考慮し、2つのスケジュールを作成するか、1つのスケジュールに違いを明記してください。
カスタム クラウドバックアップ&災害復旧計画の策定
バックアップと災害復旧ソリューションに「魔法の青写真」は存在しません。各企業は業界のベストプラクティスを学び、データ消失やその他の大惨事の後に業務を継続するために不可欠なワークロードを特定し、優先順位を付ける必要があります。
IT復旧計画を導く全体的な原則はトリアージ(優先度判定)です。これは、サービス、アプリケーション、データの特定と優先順位付けから始まり、災害がビジネス運営に重大な影響を与える前に許容できるダウンタイムの長さを決定するプロセスです。これらの取り組みには、企業が必要とするソリューションのタイプを定義する一連の復旧時間目標(RTO)の策定が含まれます。
不可欠なリソースと適切なダウンタイム・復旧目標を特定することで、企業はクラウドDRソリューションの確固たる基盤を得られます。
すべてのクリティカルなアプリケーションとデータをこの青写真に盛り込む必要があります。一方で、コストを最小限に抑え、戦略実行時に迅速な復旧を確保するため、無関係なアプリケーションとデータは除外すべきです。
アプリケーションとデータが特定・優先付けされたら、復旧時間目標を定義します。目標達成に最もコスト効率の良い方法は、アプリケーションとサービスごとに別々の手法を用いることです。
一部の企業では、プライベートクラウドまたはパブリッククラウド環境で実行されているデータとアプリケーションに、それぞれ別の手法を必要とする場合があります。このシナリオでは、並行する復旧時間目標で、アプリケーションクラスタとデータを保護するための異なる手段が導き出されるでしょう。
災害復旧の設計が完了したら、それが必要な通りに機能することを確認するため、定期的なテストを実施すべきです。多くの企業はバックアップを持っていながら、いざという時にどう使うかわかっていません。だからこそ、内部・外部の両手順を定期的にテストし、必要に応じて更新するのです。
一般的な推奨は、年に1回、概要プロセスの各ステップを慎重に追ってシステムをテストすることです。ただし、動的なマルチクラウド戦略を採用している企業や、不安定なペースで拡大している企業では、より頻繁なテストが必要になる場合があります。新しいシステムやインフラアップグレードが導入されたら、災害復旧計画を更新して変更を反映させます。
クラウド監視ツールの活用も重要です。
クラウドにおける災害データ復旧のオプション
データセンターは、企業がデータ保護のために選択できる多様なオプションを提供しています。
マネージドアプリケーションは、災害復旧クラウド戦略の一般的な構成要素です。この場合、プライマリ本番データとバックアップデータの両方がクラウドに保存され、プロバイダーによって管理されます。企業は使用量ベースのモデルでクラウドのメリットを享受しながら、オンプレミスバックアップへの依存から脱却できます。
マネージド/ホステッド復旧ソリューションは、運用に必要なハードウェアとソフトウェアを備えた包括的なクラウドベースプラットフォームを提供します。このオプションでは、データとアプリケーションはオンプレミスに残り、データのみがクラウドインフラにバックアップされ、必要時に復元されます。従来のローカル/オフサイトデータバックアップよりコスト効率に優れますが、アプリケーションの復旧プロセスは遅くなる可能性があります。
一部のアプリケーションベンダーは、すでにクラウドバックアップサービスを提供している場合があります。導入を容易にするため、ベンダーにこのオプションがあるか確認すべきです。もう1つの有力な選択肢は、クラウドインフラへのバックアップとそこからのリストアです。データはオンプレミスサーバーではなく、クラウド内の仮想マシンにリストアされるため、クラウドストレージとクラウドコンピューティングリソースが必要です。
リストアプロセスは、災害発生時に実行することも、定期的に実行することもできます。定期的なバックアップは、リソース共有を通じてデータを最新状態に保ち、短い復旧目標を持つ場合に不可欠です。
短期または積極的な目標を持つアプリケーションとデータには、クラウド内の仮想マシンへのレプリケーションが有効なDRaaSサービスとなります。クラウドへレプリケートすることで、データとアプリケーションをクラウドとオンプレミスの両方で保護できます。
レプリケーションは、クラウドVM間、オンプレミスからクラウドVMの両方で可能です。VMへのレプリケーション製品は、継続的データ保護(CDP)に基づいています。
クラウド災害復旧の導入を始めるには
企業がどのタイプの復旧ソリューションを望むか決定したら、次のステップは、さまざまなプロバイダーとデータセンターで利用可能なオプションを概観することです。
ビジネスニーズに合ったソリューションを見つける鍵は、複数のサービスプロバイダーとオプションについて話し合うことです。
多くのベンダーは、ユーザー数、アプリケーションバックアップ、データバックアップ、バックアップ頻度などを含む、さまざまな価格パッケージを提供しています。
マネージドクラウドバックアップと災害復旧プロバイダーを効率的に選ぶ唯一の方法は、自社のニーズを適切に評価することです。全部門のすべてのステークホルダーとニーズを話し合い、ビジネス継続性を確保するためのクリティカルなデータとアプリケーションを発見してください。
復旧時間目標(RTO)と復旧ポイント目標(RPO)を決定し、データとアプリケーションに適したダウンタイムスケジュールを作成します。次に、災害復旧に割り当てられる予算を検討します。
さまざまなオプションを検討し、自社に最適なものを見つけてください。
クラウドコンピューティング
- クラウドで成長を解き放つ:全ビジネスが知るべき3つの主要メリット
- 産業用IoT(IIoT):定義、範囲、産業への影響
- メンテナンスデータの理解:信頼性の高い資産管理の鍵
- コンプレッサー監視で信頼性と寿命を最大化: 効率向上の鍵
- 夏の成功に向けIT戦略をリチャージ、リセット、再構成する
- クラウドセキュリティ理解:なぜあなたのビジネスに必要か
- ビッグデータとクラウドコンピューティング:相互補完的な関係性
- クラウドテクノロジーの保護:データ保護とリスク軽減のベストプラクティス
- モダンビジネスにおけるクラウドストレージの10大メリット
- クラウドにおけるリプラットフォーミングとは?効率的な移行を実現する仕組みとメリット
- クラウド・コンピューティングがIoT展開を強化する3つの強力な方法