



サイバー攻撃からビジネスを守る:製造業者が実践すべき5つの必須ステップ
本記事は元々advancedmanufacturing.orgに掲載されました。ゲストブログ投稿:エリオット・フォーサイス、ミシガン製造技術センター ビジネス運営担当副社長、MEPナショナルネットワーク™の一員。
あらゆる経営者が知る通り、情報は企業運営の要です。製造業がますますデジタル化する中、サイバーセキュリティはビジネスの標準的構成要素でなければなりません。従業員記録、顧客取引、独自データなどの機密情報が侵害されれば、壊滅的な影響を及ぼします。
だからこそ、ますます多くの製造業者が、優れた情報セキュリティ実践を通じて自社情報を守る措置を講じています。
サイバーセキュリティは、中小製造業者(SMM)にとってコストや技術知識の面から難しく見えるかもしれません。しかし、サプライチェーンのすべての企業が、自社および顧客のデジタル資産を守る実践を始めることは不可欠です。
米国国土安全保障省によると、報告されたサイバー攻撃の件数で見ると、製造業は第2位の標的とされています。なぜでしょうか?
サイバー犯罪者はSMMを格好の標的と見なします。なぜなら、これらの企業の多くが十分な予防措置を講じていないからです。これによりSMMは極めて脆弱になり、以下のような結果を招く可能性があります:
- ビジネス運営に不可欠な情報の喪失
- 生産性の低下
- 情報または情報システムの損傷
- 規制上の罰金・ペナルティ/法的費用
- 評判の毀損や顧客からの信頼喪失
- 信用毀損と銀行融資の困難
- 収益の損失
2016年のNetDiligenceサイバー請求調査によると、データ侵害の中央値コストは6万ドルです。侵害後、企業は失注だけでなく、顧客の信頼回復という、往々にして時間とコストがかかる課題に直面します。
では、中小製造業者は何をすべきでしょうか? 幸い、国立標準技術研究所(NIST)が、あらゆる規模の企業で実装可能な実践的なサイバーセキュリティフレームワークを開発しています。これはオンラインで入手可能で、MEPナショナルネットワークの地域代表(米国製造業を前進させる頼れる専門家)がさらに解説し、短期・長期のサイバーセキュリティベストプラクティス実装を支援できます。
製造業者のための5ステップサイバーセキュリティフレームワーク
NISTサイバーセキュリティフレームワークは、サイバーセキュリティをより良く把握し、リスクを軽減・管理したい企業向けの包括的ガイドラインですが、SMMを含むすべての企業のニーズに合わせた、シンプルで低コストな一連のステップも含まれています。
完全なウォークスルーは、「中小企業情報セキュリティ:基礎」出版物の15~27ページを参照してください。ここでは、製造業者がサイバーセキュリティリスクに対処するための5つのステップを概観します。
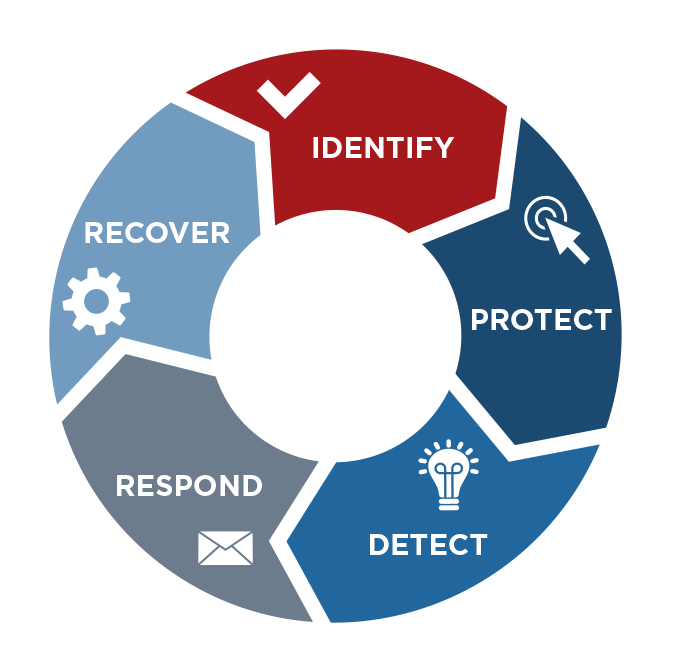
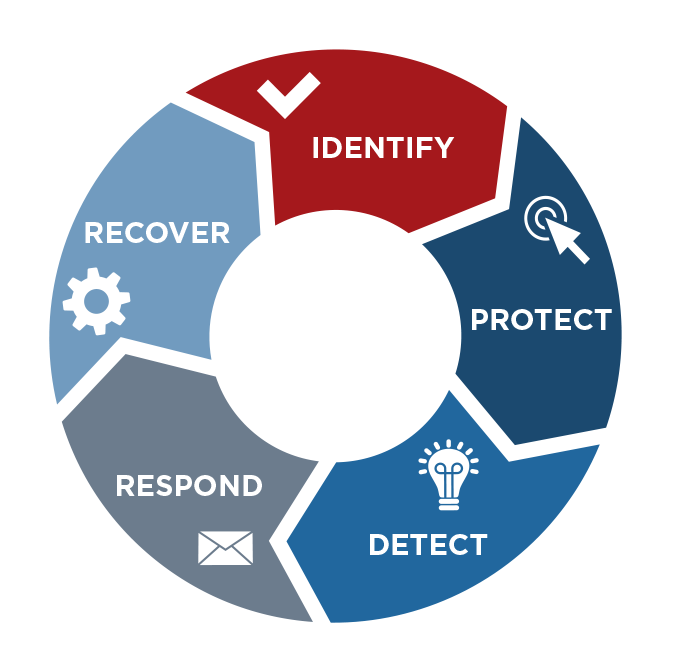
NISTサイバーセキュリティフレームワークに基づく、あらゆる製造業者が取れる5つのステップ。
1. 識別:意図的なサイバーセキュリティ戦略の第一歩は、自社のリソースとリスクを理解すること。
- ビジネス情報へのアクセス権を持つ人物を特定し、管理する
- 身元調査を実施する
- 従業員ごとに個別のユーザーアカウントを設定する
- サイバーセキュリティに関するポリシーと手順を策定する
2. 防御:サイバー攻撃を受けた際、抵抗する準備を整える。
- 従業員のデータ・情報へのアクセスを制限する
- サージプロテクタと無停電電源装置(UPS)を設置する
- OSとアプリケーションを定期的にパッチ適用する
- すべてのビジネスネットワークにソフトウェアおよびハードウェアファイアウォールをインストールし有効化する
- ワイヤレスアクセスポイントとネットワークを保護する
- Webおよびメールフィルタを設定する
- 機密ビジネス情報には暗号化を使用する
- 古いコンピュータとメディアを安全に廃棄する
- 従業員を教育する
3. 検知:攻撃が発生した場合、できるだけ早く警告を受けられる仕組みを整える。
- アンチウイルス、アンチスパイウェア、その他のアンチマルウェアプログラムをインストールし更新する
- ログを維持・監視する
4. 対応:サイバーセキュリティ侵害が発生した場合、封じ込め、被害を最小限に抑える。
- 災害および情報セキュリティインシデント対応計画を策定する
5. 復旧:サイバーセキュリティ侵害後、正常な運営を再開するための仕組みを整える。
- 重要なビジネスデータと情報の完全バックアップを作成する
- 増分バックアップを継続的にスケジュールする
- サイバー保険の検討
- プロセス・手順・テクノロジーの改善
御社のサイバーセキュリティは万全ですか?
ほとんどのSMMにとって、情報・システム・ネットワークのセキュリティは、他の課題に追われ最優先事項ではありません。しかし、情報セキュリティやサイバーセキュリティのインシデントは、自社ビジネス、顧客、パートナー、サプライヤーにとって有害、甚だしくは壊滅的となり得ます。製造業者がサイバーリスクを理解・管理し、資産を守るサイバーセキュリティプログラムを確立することは重要です。
現在のサイバーセキュリティリスクをよりよく理解したい場合は、MEPナショナルネットワークのサイバーセキュリティ自己評価ツールをご利用いただくか、800-MEP-4MFGへお電話で最寄りのMEPセンターにお繋ぎください。
産業技術
- ABSが3Dプリンティングの第一選択熱可塑性樹脂である理由:メリット、限界、エキスパートヒント
- ポリマー3Dプリント完全ガイド:2021年の最新技術、革新、アプリケーション
- キャパシティプランニング戦略:製造リソース最適化の包括的ガイド
- ISO 9001マスター:あらゆる組織が理解すべき8つの必須基本原則
- 金属積層造形(メタルAM)の核心知識:現代生産を変える技術
- サイバーセキュリティ啓発月間2021:製造業のための必須インサイトとベストプラクティス
- 製造業者のためのサイバーセキュリティ必須知識:パット・トス氏の洞察
- レーザー切断マスター:精度、出力、実践的ガイダンス
- ポリウレタンフォーム:第二次世界大戦の革新から日常の必需品へ
- 製造業の品質保証を極める:包括的ガイド
- プロセス冷却の解説:メリット、方法、産業用途