



SOC(セキュリティ運用センター)完全ガイド:ベストプラクティス、メリット、フレームワーク
この記事で学べること:
- セキュリティ運用センター(SOC)とは何か、アクティブな検知と対応がいかにデータ侵害を防ぐかを理解する
- 見逃せないモダンなセキュリティ運用の6つの柱
- サイバーセキュリティの未来を見据えた8つの先進的なSOCベストプラクティス。現在のフレームワークモデルの概要と比較を含む
- 高度な脅威インテリジェンスに基づくセキュリティプログラムの導入が、なぜあなたの組織に必要かを知る
- インハウス構築か、マネージドセキュリティプロバイダーへのアウトソーシングか?判断の助けになります
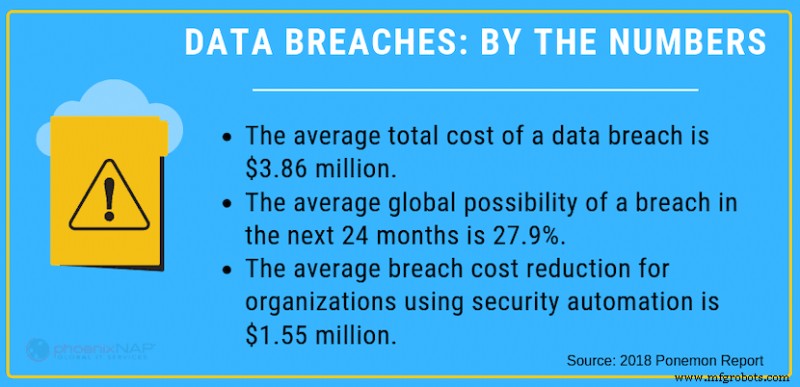
2018年のデータ侵害の平均総コストは386万ドルでした。ビジネスがテクノロジーに依存する度合いが高まるにつれ、サイバーセキュリティはより重要な関心事となっています。
クラウドセキュリティは、専任のセキュリティチームを持たない中小企業にとって特に課題です。朗報は、セキュリティリスクをより良く管理したい企業にとって、セキュリティ運用センター(SOC)という実行可能な選択肢があることです。
この記事では、SOCとは何か、提供されるメリットを詳しく見ていきます。また、あらゆる規模の企業がデータ保護のためにSOCをどう活用できるかも検討します。
セキュリティ運用センター(SOC)とは
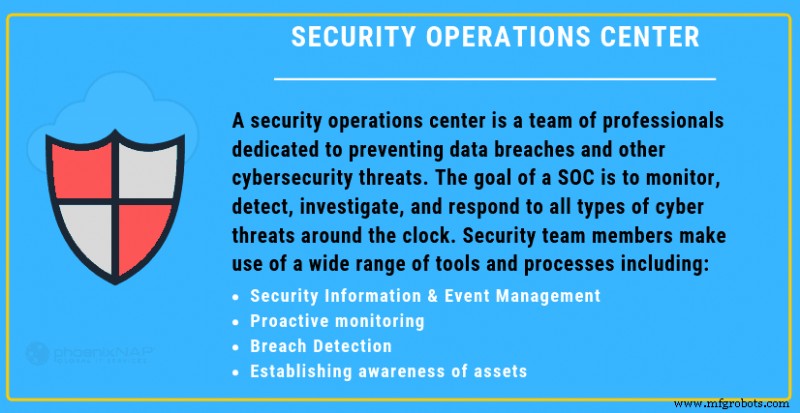
セキュリティ運用センターとは、データ侵害やその他のサイバーセキュリティ脅威の防止に専念するサイバーセキュリティ専門家のチームです。SOCの目標は、あらゆる種類のサイバー脅威を24時間365日、監視、検知、調査、対応することです。
チームメンバーは幅広いテクノロジーソリューションとプロセスを活用します。これらには、セキュリティ情報およびイベント管理システム(SIEM)、ファイアウォール、侵害検知、侵入検知、プローブが含まれます。SOCは、ネットワークの脆弱性スキャンを継続的に実行し、脅威と弱点を深刻な問題になる前に特定・対処するための多くのツールを持っています。
SOCを、ネットワークメンテナンスやその他のITタスクではなく、セキュリティのみに特化したIT部門と考えるとわかりやすいかもしれません。
モダンSOC運用の6つの柱
企業は、セキュリティ運用センターをインハウスで構築するか、SOCサービスを提供するMSSP(マネージドセキュリティサービスプロバイダー)にアウトソースするかを選択できます。検知と対応チームを自社で構築するリソースがない中小企業にとって、SOCサービスプロバイダーへのアウトソースは、多くの場合最もコスト効率の良い選択肢となります。
セキュリティ運用の6つの柱を通じて、サイバーセキュリティへの包括的なアプローチを構築できます。
- 資産把握の確立
最初の目的は資産の発見です。これらの資産を構成するツール、テクノロジー、ハードウェア、ソフトウェアは企業によって異なり、チームが利用可能な資産について徹底的な認識を持つことは、セキュリティ問題の特定と防止に不可欠です。 - 予防的セキュリティ監視
サイバーセキュリティにおいて、予防は常に事後対応より効果的です。脅威が発生してから対応するのではなく、SOCはネットワークを24時間365日監視します。これにより、悪意ある活動を検知し、深刻な被害を及ぼす前に防止できます。 - アクティビティと通信の記録保持
セキュリティインシデント発生時、SOCアナリストはネットワーク上のアクティビティと通信を遡り、何が問題だったかを特定できる必要があります。そのため、チームはネットワーク上で発生するすべてのアクティビティと通信の詳細なログ管理を担当します。
- セキュリティアラートの優先順位付け
セキュリティインシデント発生時、インシデント対応チームは重大度をトリアージ(選別)します。これにより、SOCは特に深刻またはビジネスにとって危険なセキュリティアラートの防止と対応に優先的にリソースを集中できます。
- 防御の継続的修正
効果的なサイバーセキュリティは継続的改善のプロセスです。常に変化するサイバー脅威の状況に対応するため、セキュリティ運用センターは、ネットワークの防御を継続的かつ必要に応じて適応・修正し続けます。 - コンプライアンスの維持
2019年時点では、サイバーセキュリティに関するコンプライアンス規制と義務的な保護措置がこれまで以上に増えています。脅威管理に加え、セキュリティ運用センターは、ビジネスを法的トラブルから守る責任も負います。これは、常に最新のセキュリティ規制に準拠していることを確保することで実現されます。
セキュリティ運用センターのベストプラクティス
組織のSOCを構築するにあたり、サイバーセキュリティの未来がどうなるかを注視することが不可欠です。そうすることで、未来を守るプラクティスを開発できます。
SOCベストプラクティスには以下が含まれます:
情報セキュリティの焦点を拡大する
クラウドコンピューティングは、幅広い新しいクラウドベースプロセスを生み出しました。また、ほとんどの組織の仮想インフラストラクチャを劇的に拡大させました。同時に、IoT(モノのインターネット)などの他の技術進歩もより普及しています。これは、組織がこれまで以上にクラウドと接続されていることを意味します。しかし同時に、これまで以上に脅威にさらされていることも意味します。SOCを構築するにあたり、新しいプロセスとテクノロジーが導入されるたびに、サイバーセキュリティのスコープを継続的に拡大し、それらを保護することが重要です。
データ取り込みの拡大
サイバーセキュリティにおいて、データ収集はしばしば非常に価値があります。セキュリティインシデントに関するデータを収集することで、SOCはそれらのインシデントを適切な文脈に置くことができます。また、問題の根本原因をより適切に特定できます。今後、より多くのデータを収集し、意味のある形で整理することへの注力が、SOCにとって極めて重要になります。
データ分析の高度化
より多くのデータを収集することは、それを徹底的に分析し、結論を導き出せる場合にのみ価値があります。したがって、実装すべき重要なSOCベストプラクティスは、利用可能なデータのより深く、より包括的な分析を行うことです。より良いデータセキュリティ分析に焦点を当てることで、SOCチームはネットワークセキュリティに関するより多くの情報に基づいた意思決定が可能になります。
セキュリティ自動化を活用する
サイバーセキュリティはますます自動化されています。DevSecOpsのベストプラクティスを活用して、煩雑で時間のかかるセキュリティタスクを完了させることで、チームはより重要なタスクにすべての時間とエネルギーを集中できます。サイバーセキュリティ自動化が進化し続ける中、組織は自動化のメリットを活用できるよう設計されたSOCの構築に注力する必要があります。
セキュリティ運用センターの役割と責任
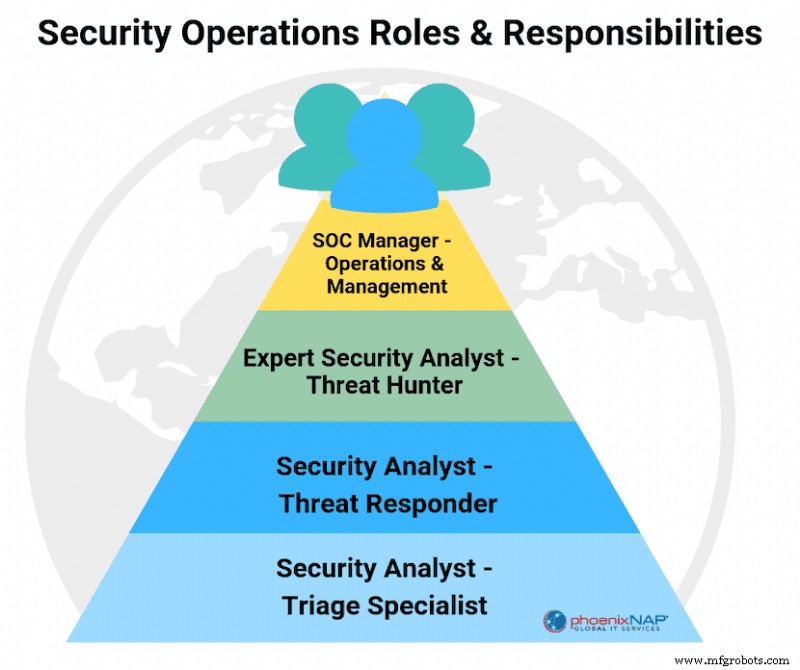
セキュリティ運用センターは、複数の個々のチームメンバーで構成されます。各チームメンバーには固有の職務があります。インシデント対応チームを構成する具体的なチームメンバーは変動する可能性があります。セキュリティチームで見られる一般的な役割と、その役割・責任は以下の通りです:
- SOC Manager
チームの責任者です。チーム管理、予算とアジェンダの設定、組織内の経営陣への報告を担当します。 - セキュリティアナリスト
SOCレポートや監査からセキュリティデータを整理・解釈する責任があります。また、リアルタイムのリスク管理、脆弱性評価、セキュリティインテリジェンスを提供し、組織の備えの状態に関する洞察を与えます。 - フォレンジック調査員
インシデント発生時、データ、証拠、行動分析を収集するためにインシデントを分析する責任があります。 - インシデントレスポンダー
セキュリティアラート発生時に最初に通知を受け取ります。アラートの初期評価と脅威アセスメントを実行する責任があります。 - コンプライアンス監査員
チームが実行するすべてのプロセスが、規制基準に準拠した方法で行われることを確保する責任があります。
SOC組織モデル
すべてのSOCが同じ組織モデルで構築されているわけではありません。セキュリティ運用センターのプロセスと手順は、独自のセキュリティニーズを含む多くの要因によって異なります。
セキュリティ運用センターの組織モデルには以下が含まれます:
- インハウスSOC
インハウスSOCは、組織内で働くセキュリティとITの専門家で構成される社内チームです。インハウスチームメンバーは他部門に分散配置されることもあれば、セキュリティ専門の独自部門を形成することもあります。 - インハウスバーチャルSOC
インハウスバーチャルSOCは、リモートで働く非常勤のセキュリティ専門家で構成されます。チームメンバーは主に、アラートを受け取った際にセキュリティ脅威への対応を担当します。 - 共同管理SOC
共同管理SOCは、サードパーティのサイバーセキュリティサービスプロバイダーと共に働くセキュリティ専門家のチームです。この組織モデルは、セミデディケートなインハウスチームとサードパーティSOCサービスプロバイダーを組み合わせ、サイバーセキュリティへの共同管理アプローチを実現します。 - コマンドSOC
コマンドSOCは、組織内の他のSOCを監督・調整する責任があります。通常、社内に複数のSOCを持つほど大規模な組織でのみ見られます。 - フュージョンSOC
フュージョンSOCは、組織のより大きなITチームの取り組みを監督するように設計されています。その目的は、セキュリティに関する事項についてITチームを指導・支援することです。 - アウトソースドバーチャルSOC
アウトソースドバーチャルSOCは、リモートで働くチームメンバーで構成されます。ただし、組織のために直接働くのではなく、サードパーティサービスとしてのアウトソースドバーチャルSOCです。インハウスのセキュリティ運用センターチームを持たない組織にセキュリティサービスを提供します。
SOCが提供するメリットを活用しよう
絶えず変化するセキュリティ脅威に直面する中、セキュリティ運用センターが提供するセキュリティは、組織が利用できる最も有益な手段の1つです。専任の情報セキュリティ専門家チームがネットワークを監視し、セキュリティ脅威を検知し、防御を強化するために働くことは、機密データを安全に保つために大きく貢献します。
セキュリティ運用センターチームが提供するメリットと、あなたの組織で利用可能なオプションについてさらに知りたい場合は、今すぐお問い合わせください。
次のおすすめ記事は、「SecOpsとは何か」をご覧ください。
クラウドコンピューティング
- 作業指示書の理解:運用管理における必須知識とベストプラクティス
- COVID-19が変えたサプライチェーンベストプラクティス:レジリエンスへの道
- IoTセキュリティを解明:接続デバイスを守る
- 効果的なIT資産管理のための50の実証済みベストプラクティス
- 資産識別:正確な追跡のための実証済み手法とベストプラクティス
- 在庫管理システム完全ガイド:定義、メリット、業界別ベストプラクティス
- MIL-STD-129解説:バーコード標準、コンプライアンスのヒントとベストプラクティス
- 合成監視のマスター:信頼性の高いSaaS・Webパフォーマンスのための実証済みベストプラクティス
- 実証済みクラウドネイティブ戦略:ビジネスアジリティとコスト削減を実現
- Azureセキュリティベストプラクティス:クラウドインフラ保護の必須ガイドライン
- Fogコンピューティングのための必須セキュリティプラクティス