



Fogコンピューティングのための必須セキュリティプラクティス
数年間、CiscoはFog Computingをスケーラブル、信頼性高く、コスト効率に優れたIoTアーキテクチャの基石として推進してきた。Cisco IOxを産業IoTソリューションに統合することで、接続デバイス生成データをエッジルーターとスイッチ上で直接フィルタリング、分析、アクション可能にする。このローカル処理は、個々のIIoTデバイスから本番環境に展開される数千のFogノードまで、Fogエコシステム全体で対処必須の新たなセキュリティ課題をもたらす。
Fogコンピューティングにおけるセキュリティは単一機能やプロトコルではない——堅牢な基盤を必要とする階層型アーキテクチャだ、まるで頑丈な家を建てるように。Cisco IOSネットワークサービスのベストプラクティスと、Fogロールアウト各フェーズでのCisco IOxセキュリティを組み合わせることで(Figure 1参照)、組織はレジリエントなセキュリティ態勢を確立できる。
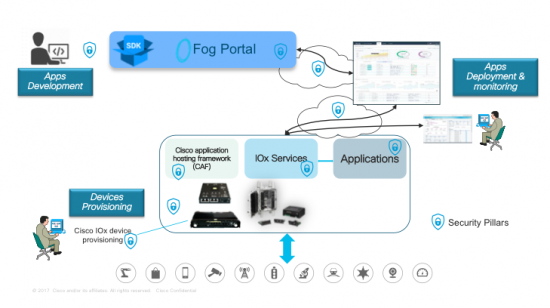
以下は、ITと運用管理者がFog環境でデータ完全性を守るための4つのセキュリティ柱だ。
Cisco IOxセキュリティの4柱
 アクセス制御
Fogでのアプリケーション展開と管理には、ネットワーク管理とアプリケーション管理を分離する役割ベース認証が必要。
- アプリケーションマネージャーはFog DirectorまたはIOx Local Manager経由で認証(アプリインストール、アップグレード、開始/停止、検証、監視)。エンタープライズRADIUSサーバがログイン制限を施行し不正アクセス遮断。
- 特権IOSネットワークマネージャーは役割ベースでデバイスプロビジョニング、インターフェース設定、トラブルシューティング実行——ログイン資格情報や物理的場所によらない。
 完全性
[hardening]で議論されたハードウェア・ソフトウェア硬化を超え、FogコンピューティングはIOxプラットフォーム保護のため追加セーフガードを要求:
- Cisco ACT2チップセットのTrust Anchor Module(TAM)で保護されたデジタル署名済みGuest-OSイメージがOS完全性検証。
- アプリケーション分離——Dockerコンテナ、PaaS、Linuxコンテナ、仮想マシン(CGR 1000 Computeモジュールのみ)——がリソース干渉から保護。
- 署名済みアプリケーションパッケージがTrust Anchor RSA秘密鍵(PEM)とx509クライアント証明書(PEM)でソースアイデンティティ確認。すべてのIOxツール(IOxclient、IOx Local Manager、Fog Director)が署名済みアプリインストールを強制し、不正コード防止。
- OAuth APIが委任アクセス提供、資格情報をアプリケーションに露出せずユーザー認証。
- PAMが開発者に複数低レベル認証スキームをハイレベルAPI経由で統合可能に。
 データ機密性とプライバシー
Fogノードはしばしば組み込みフラッシュやmSATA SSD(例:IR829M)にローカルデータ格納。最近のIOxリリースでSecure Storage Services(SSS)導入、証明書、鍵、ユーザーデータを安全に格納。アプリケーションがREST API経由でSSSアクセス、アプリケーションレベル暗号化可能。Cgroups、SMACK、SELinux、Namespaces等Linuxセキュリティメカニズムが追加保護層提供。
制御コマンド(開始/停止、インストール/アンインストール)も機密保持必須。SSL/TLSがFogデバイスと管理サービス間トラフィック——ファイル転送含む——を保護。補完的Cisco IOS設定——IPsec VPN、VRF、VLAN——がデータトラフィックをさらに分離。
脅威検知と緩和
分散トラフィック分析はFogコンピューティングのコア機能。[Sentryo]等パートナーがIE 4000シリーズのポートミラーリングやIR800シリーズのIPトラフィックエクスポートを活用し、IOxデバイス上のトラフィックフロー監視アナリティクスエージェントを提供。
運用管理者は異常アプリケーション振る舞い検知と、分析・キャパシティプランニング用メトリクス取得が必要。IOx Local ManagerとFog Directorツール/APIがアプリケーションリソース消費プロファイリング、DNA-C、IoT FND、Kinetic GMMが数千IOxデバイスへのプロビジョニングとポリシー施行を自動化。
セキュリティ課題を共有ください——Cisco Live Orlando World of SolutionsとIOx Devnet Zone(6月10-14日、2018年)でFog導入セキュリティについて議論しましょう。
モノのインターネットテクノロジー
- フェイスタイム・コーチングが保全スーパービジョンを変革する理由
- CMMS導入を成功させる12の実証済みプラクティス
- 2021年量子コンピューティング:12の主要応用分野を徹底解説
- 製造業マーケティング:2019年成功に導くベストプラクティス
- 業界横断的な圧縮空気システムの主要アプリケーション
- 合成監視のマスター:信頼性の高いSaaS・Webパフォーマンスのための実証済みベストプラクティス
- Azureセキュリティベストプラクティス:クラウドインフラ保護の必須ガイドライン
- フォグ vs クラウド:IoT展開をスピードとスケールで最適化
- ZephyrベースIoTデバイスのデバッグ方法:実証済みリモート監視プラクティス
- IIoTプラットフォームで機械製造における協働を最大化する
- 高圧用途に最適な金属・合金トップガイド