



ネットワーク接続従業員が知っておくべきサイバーセキュリティの基本
サイバー攻撃の脅威と影響
サイバー攻撃は、いつでも、あらゆる規模で、ネットワークに接続されたあらゆるデバイスを通じて発生し得ます。サイバー侵害が長引くほど、失われるデータ、時間、コストは増大します。
単一のサイバー攻撃でサプライチェーンを壊滅させることができます。さらに、サプライチェーンの各段階における認証情報の有効性は、ビジネスの他のすべての部分に直接影響を与えます。
最新調査が示す実態
Cyber Security Breaches Survey: 2020によると、46%の企業が過去1年以内に侵害や攻撃を特定しています。調査によれば、最も一般的なサイバー攻撃タイプはフィッシング攻撃—スタッフが受信する、詐欺サイトへ誘導するメールです。
「これは、なりすまし、そしてウイルスやその他のマルウェアが、はるかに少ない程度で続きます」と調査は述べています。「この一連の調査を通じて一貫した教訓の一つは、特定される侵害と攻撃の大部分が[それらのタイプの攻撃]を通じて来ることを考えると、スタッフの警戒の重要性です。」
中小企業にとっての教訓
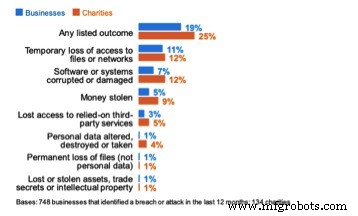
サプライチェーンの一部である中小企業にとって、この報告書はネットワークにアクセスするすべての人がサイバーセキュリティの知識を持つことの重要性を明確にしています。彼らはそれぞれ攻撃者にとって実行可能な標的となり得ます。これらの攻撃の影響は、報告書から採取された以下の画像で見ることができます。
フィッシングの手口
フィッシングは、脅威アクターが信頼できる主体を装うソーシャルエンジニアリング攻撃です。メール、電話、テキストメッセージの受信者は、信頼できる人物だと信じ込まされ、機密情報を提供させられます。
この攻撃手法は通常、被害者を悪意のあるリンクをクリックさせることで達成され、その結果マルウェア、ランサムウェアのインストール、またはパスワードやクレジットカード詳細などの機密個人データの開示が可能になります。
最近最も洗練されたフィッシングキャンペーンのいくつかは、米国疾病管理予防センター(CDC)と世界保健機関(WHO)の代表者を装った個人から来ています。
人間の検知能力の重要性
サイバー侵害調査では、人々によって検出された攻撃が70%増加したことが示されています—テクノロジーではなく。後者は何かが明らかに間違っているときを検出できますが、事実は探しても意図は探しません。研究では、テクノロジーはフィッシングとウイルスを含むメールの約999/1000を阻止します。しかし、通り抜けるものはしばしばテクノロジーの観点からは間違って見えないものです。詐欺サイトへのログイン招待は正当に見えます。メッセージとウェブサイトの文脈を人間が読んだときにのみ、脅威として特定できます。
テクノロジー支援の到来と現状の責任
テクノロジー支援は、人工知能と政府によるアクティブディフェンスキャンペーンの形でやってきます。しかし現時点では、脅威を特定するのは私たちユーザーにかかっています。それゆえ、全スタッフへの教育が不可欠です。
サプライチェーン全体での連携
サプライチェーンの各パートナーは他のすべてに依存しており、それは特にサイバーセキュリティにおいて当てはまります。最初のウイルスをもらい、それがあなたのチェーンとパートナーの残りを感染させ、最終的に顧客に影響を与える存在になりたくはありません。
すべての企業は、このタイプの拡散を防ぐために良いサイバーセキュリティプロセスを実践するよう注意しなければなりません。そうして初めて、トップからボトムまでセキュリティを確保し、2017年のM.E.Docソフトウェアハックのような攻撃の可能性から守ることができます。
全従業員が取るべき5つのステップ
すべての従業員は、フィッシングの兆候、潜在的なセキュリティ問題を報告すべき相手、通常と異なると思われるあらゆる要請、特に緊急性を伴うと思われるものについて認識しておくべきです。従業員が潜在的な攻撃から身を守るために取るべき5つのステップは以下の通りです:
- 長くユニークなパスワードを作成する(12文字以上)
- 可能な限り二要素認証を使用する
- フィッシングの兆候について自分を教育する
- 予期せぬ電話をかけてきた人に機密情報を決して共有しない。彼らが誰か確認し、別の情報源(例:請求書やウェブサイト)から連絡先番号を見つけ、折り返し電話する
- 通常のプロセス外のことを求められたとき、特に異常に見えることは何でもダブルチェックする
教育が鍵
ビジネスのすべての従業員がサイバーセキュリティプロセスを遵守し、常に警戒し続けることで、特にネットワークに接続された個人用機器の使用について、成功する攻撃を経験する確率が70%減少します。
教育がビジネスを安全に保つ鍵です。テクノロジーは限られたことしか助けられません。最終的には、スタッフがセキュリティと潜在的脅威のオーナーシップを取り、正しい方法でそれらと戦う方法を知っていることにかかっています。その能力は、教育と強固なサイバーセキュリティを保証するための協調的・戦略的プロセスへの投資からのみ生まれます。
Colin Robbins氏はNexorのマネージングセキュリティコンサルタントです。
産業技術
- プログラマブルロジックコントローラ(PLC)理解の鍵:産業成功のための重要事実
- 潜水モーターポンプの必須ガイド:特徴、運転、設置
- CBDマーケティング入門:メーカー必須のコンプライアンスガイド
- 雇用主が知るべきサプライチェーン法の4つの重要洞察
- 信頼性の高い電力システムのための変圧器油試験必須ガイド
- 研削砥石ガイドの必須ガイド:破損と怪我からユーザーを守る
- ナーリング(ローレット加工)完全解説:テクスチャー仕上げの技術と目的
- CNCルーター完全ガイド:特長、用途、ベストプラクティス、導入コスト、安全管理
- 振動フィーダーの理解:主要洞察と産業用途
- OSHA自己検査チェックリストをマスターして安全違反を防ぐ
- シリコン青銅の解説:主要特性とメリット