



宿題から卒業へ:母親の感慨深い振り返りとサイバーセキュリティへの教訓
この記事は元々NIST「Taking Measure」ブログに掲載されました。
最近少し感傷的になっています。末っ子——私の赤ちゃん——が高校を卒業したばかりだからです。我が家にとって一つの時代が終わりました:宿題、お弁当作り、スポーツ観戦、試験勉強への延々たる催促がついに終わりを迎えました。母親として複雑な気持ちです。深く考えると少し涙が出そうになります。息子が夢の大学に全額奨学金で合格したことは誇らしい!——でも、彼に必要な全てを教えたかどうか心配です。夜中に目が覚め、まだ伝えていないことがあるんじゃないかと思ってしまいます。彼はティーンエイジャー特有の白い目で「全部わかってるよ」と保証してくれます。でも、十分に準備させられたか、ただ祈るばかりです。
今の子供たち、少なくとも親から見れば、テクノロジーと自然な関係にあり、それがどう機能するか直感的に理解しているように見えます。同時に、若者はリスクを取り、考えずに行動しがち——私が「注意を促す側」として決してしないことです。
だから、彼がリンクをクリックしたりファイルをダウンロードしたりする前に、きちんと考える時間を取っているか心配になります——それが私からのものに見えても!
NISTホリングス製造業延伸パートナーシップ(MEP)のサイバーセキュリティプログラムマネージャーとして、中小製造業者がいかにサイバー脅威から身を守れるかが私の仕事です。ご存知の通り、最近世界中に広がったWannaCryランサムウェア攻撃。WannaCryはトロイの木馬と呼ばれるコンピュータウイルスの一種です。ギリシャ神話のトロイの木馬のように、一見無害なパッケージ——信頼できる送信元に見えるファイルやリンク——の中に悪意あるペイロードを隠しているためこの名がついています。Windows XPコンピュータを感染させるよう設計され、コンピュータに保存された全データを暗号化します。ファイルを復号してアクセスを取り戻すには、匿名口座に300ドル分のビットコインを支払うよう要求されます。3日以内に支払わなければ600ドルに増額。1週間経過で全ファイルが削除され、復旧不能になります。
ランサムウェア自体は新しくありませんが、今回の攻撃は広範囲に及び、多くの小規模ビジネスオーナー——製造業者を含む——が「十分な対策を講じたか?」と眠れぬ夜を過ごしたはずです。ランサムウェア攻撃がビジネスの終わりを意味する可能性はあるのか?物理的生産とデジタル技術の融合は工場現場を永遠に変えましたが、中小製造業者はしばしば、これら新技術への投資に見合うサイバーセキュリティ投資を行えていません。
中小ビジネスオーナーが、従業員、顧客、ビジネスを守る強固なサイバーセキュリティプログラムを構築することは極めて重要です。
中小企業はサイバーセキュリティを「難しすぎる」「高すぎる」と見なしがち。事実、サイバーセキュリティに簡単な一発解決策はありません。しかし、ビジネス戦略と日常プロセスの一部と見なせば、それほど恐れることはありません。中小製造業者は大企業より予算制約があるかもしれませんが、サイバーセキュリティが必ずしも巨額の出費ではないことを理解する必要があります。基本的なサイバー衛生は、非常に手頃なコストで達成可能です。
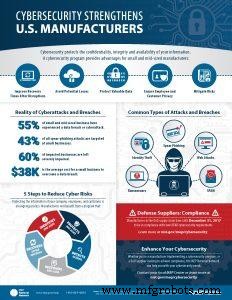
NISTサイバーセキュリティフレームワークの5つのステップに従うことで、中小製造業者はサイバーリスクを理解し、サイバーセキュリティインシデントの影響を限定し、タイムリーな発見を可能にし、適切に対応し、インシデント発生後の正常運営復旧を図れます。
中小ビジネスオーナーがサイバーセキュリティに取り組むのは、子供を大学に送り出す準備をするのと似ているかもしれません。両方とも綿密な計画、継続的な監視、一貫した努力、そして何度かの眠れない夜を必要とします。親もビジネスオーナーも、未来を予測することはできませんが、自分と自分に依存する人々を守るためにできる全てのことをし、彼らが前進するために必要なツールを、できる限り最高の形で与えることはできます——そして、そうすべきです。
『サイバーセキュリティが米国製造業を強化する』インフォグラフィックのPDFをダウンロード
特集画像クレジット:©Zephyr_p/shutterstock.com
産業技術