



レガシーシステム統合でシームレスなデジタルトランスフォーメーションを実現
デジタルトランスフォーメーション(DX)は、ビッグデータを通じた競争力強化、プロセス最適化、収益性向上、従業員と顧客関係の改善を約束します。21世紀のデータ指向環境ではデータ収集が不可欠であり、柔軟で相互接続されたコンポーネントが必要です。企業はこれらを実装・最適化する専門スキルを持つ人材を必要とします。さらに、各社は独自のDX計画と既存IT環境で取り組まなければなりません。
レガシーコンポーネントがDXの取り組みを制限する
DXの取り組みは通常3フェーズに分かれます:デジタイゼーション(アナログからデジタルデータへの移行)、デジタライゼーション(デジタルデータの処理と分析)、デジタルトランスフォーメーション(デジタライゼーションを基盤にビジネスを最適化)。
第1フェーズのデジタイゼーションは、特に産業制御システム(ICS)環境におけるレガシーコンポーネントへの依存によって影響を受ける可能性があります。DX推進のために情報をデジタイズする必要性が、ITと運用技術(OT)資産の間に多くの課題を生み出します。例えば:
- 組織がレガシーシステムコンポーネントの維持・改修に必要な専門知識を持つ人材を見つけられない場合があります。
- Transport Layer Security(TLS)バージョン1.3やSimple Message Block(SMB)バージョン3などの最新通信技術をサポートしないレガシーコンポーネントでは、クラウドサービスや他システムとの統合が困難です。
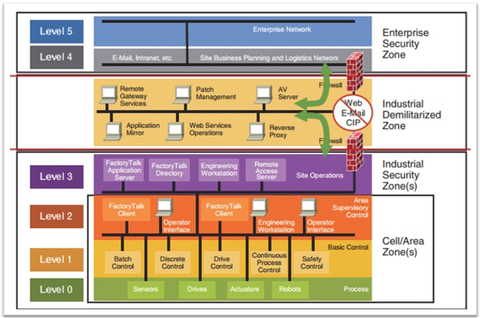
- スマートデバイス(IoTやIIoTとも呼ばれる)の導入が、レガシーネットワークセグメンテーション(例:図1のコンピュータ統合製造のパデューモデル)によって制限されることがあります。これはICSコンポーネントを企業環境やインターネットから隔離し、ウイルスや悪意あるアクターのリスクを低減するためです。
レガシーシステムを抱えたDXの現実
なぜすべてのデバイスをアップグレードしてDXのメリットを実現しないのか?理由は多数あります。DXの意思決定と計画に関する実践的ガイダンスを見つけるのは難しいです。また、財務リソースとアップグレードコンポーネントを支える人員が不足している可能性があります。ICS環境では、アップグレードデバイスの安全性検証が難しいため、レガシーコンポーネントへの信頼レベルとの整合性という別の障壁があります。
レガシーコンポーネントを使って企業のDX優先事項を満たそうとすると、安全性、可用性、サイバーセキュリティに影響を与えるハイブリッド実装になる可能性があります。例えば、レガシーコンポーネントをデータ収集インフラやクラウドサービスに接続するブリッジドまたはマルチホームシステムを構築すれば、接続性とデータ共有の問題は解決するかもしれません(図2参照)。しかし、これはレガシーコンポーネントを保護するために確立されたネットワーク分離と通信制御の保護を無効化する恐れがあります。
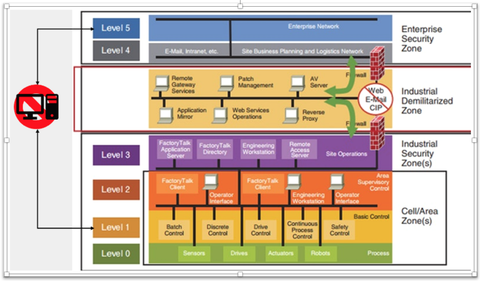
運用能力や安全性に影響を与えずに、レガシーコンポーネントを接続してDXデータ収集を支援するには慎重な計画が必要です。場合によっては、デバイスがパデューモデルのレベル2と3に存在するオンプレミスシステム(データヒストリアンやエッジシステムなど)にデータを送信するハイブリッドアプローチが機能することがあります。
これにより、機密性の高いOTコンポーネントやネットワークに直接接続せずに、承認されたデータストリームへのアクセスが可能になります。全体として、DX目標を達成しつつ、人、プロセス、テクノロジーを保護する最も安全な方法を見つけるのは容易ではなく、ITとOTスタッフの協働が必要です。
DXのためのサイバーセキュリティ考慮事項
環境の変更は、サイバーセキュリティとDXの両目標を考慮し、組織リスクを最小化する必要があります。NIST SP 800-37 Rev.2『情報システムと組織のためのリスク管理フレームワーク:セキュリティとプライバシーのためのシステムライフサイクルアプローチ』は、組織のリスク管理アプローチ確立のガイダンスを提供します。重要な側面はサイバーセキュリティプログラムを持つことです。よく耳にする誤解の一つは、サイバーセキュリティはITの問題、またはテクノロジーの問題だというもの。これが真実であってほしいですが、現実はサイバーセキュリティは組織全体にわたります。重要インフラサイバーセキュリティ改善のためのNISTフレームワークと、NISTIR 8183 Rev.1『サイバーセキュリティフレームワークバージョン1.1製造プロファイル』は、組織がサイバーセキュリティプログラムへのアプローチ、定義、実装を方法論的かつ一貫した方法で行うのを支援するガイドです。サイバーセキュリティとリスク管理プログラムがあれば、環境変更を評価し、DX目標を満たしつつサイバーセキュリティリスクを最小化することを検証できます。リスクは常に存在しますが、鍵は組織が、組織的・規制的・サイバーセキュリティ要件を満たしながらリスクを最小化するバランスを見つけることです。
前述の通り、レガシーコンポーネントはDXとサイバーセキュリティの実装に複雑さを加えます。可能な限り慎重な計画とテストを強く推奨します。NISTIR 8183を基盤に、NISTは『サイバーセキュリティフレームワーク製造プロファイル 低インパクトレベル 実装例ガイド』を公表し、NIST SP 800-82 Rev.2『産業制御システム(ICS)セキュリティガイド』のガイダンスと推奨に基づく一般的なサイバーセキュリティコントロール実装時のICS環境へのパフォーマンスインパクトを、より定量的に判断するアプローチを提供しています。
MEPナショナルネットワーク™がDXの計画と実装を支援
DX目標達成と各社のアプローチは、環境内のレガシーコンポーネントの種類に依存し、迅速かつ正確なデータ収集を支えるより多くの相互接続が必要です。レガシーコンポーネントのアップグレードが理想的ですが、現実には多くの企業が既存技術でDXを支える必要があります。計画時には、既存プロセスとデバイスとの統合方法と、人・データ・デバイスの保護を慎重にバランスさせるべきです。
DX実装は困難な作業ですが、慎重な計画、社内ITとOTスタッフの協働、NIST出版物やMEPナショナルネットワークといった貴重なリソースの活用で管理可能です。
MEPナショナルネットワークは、戦略的計画を通じて企業が適切なバランスを見つけ、DX投資へのガイダンスを提供できます。お住まいの州のMEPセンターへ、全国およびプエルトリコで提供されるサービスについてお問い合わせください。
産業技術
- FiixとIDCが示す:デジタルトランスフォーメーションが製造業の信頼性をどう高めるか
- デジタル変革成功の戦略的青写真:失敗を避け、確実なROIを実現する
- CPG製造におけるデジタルトランスフォーメーション推進:戦略、メリット、持続的成長への道
- デジタルネットワークプラットフォーム:エンドツーエンド変革への実証済みパス
- 人間中心のサプライチェーン変革:効率とレジリエンスを両立
- 製造業のデジタル変革:効率性と競争力を飛躍させる戦略
- デジタルトランスフォーメーションを加速する7つの主要ドライバー
- 石油・ガスOEMのデジタルトランスフォーメーションをIIoTで推進する道筋
- デジタル製造変革:2024年インダストリー4.0戦略
- 産業デジタルトランスフォーメーション:コスト削減とイノベーションを推進する主要トレンド
- 製造業のデジタル・トランスフォーメーション課題を克服:中小企業成功の戦略